


你曾经遭受过网络攻击吗?你的亚马逊账户是否曾被黑客入侵?不幸的是,黑客试图窃取我们付出巨大努力、时间和金钱所获成果的情况正变得越来越频繁。正因如此,我编写了这本针对亚马逊黑客入侵的防护手册。最重要的是不要落入陷阱;若不小心中招,请记住以下几点并联系专业人士。
如何预防和保护自己免受网络攻击
检查发件人
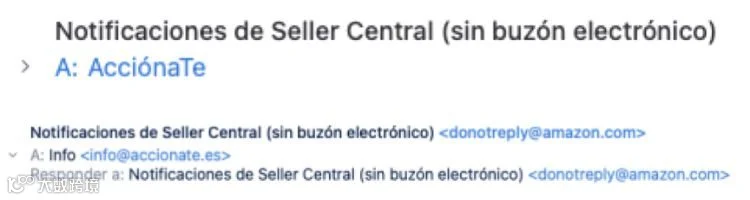
首要措施是预防性的:不要点击链接。说起来容易做到难,但必须向员工尤其是合作伙伴、老板等传授亚马逊的企业文化以及亚马逊是如何联系我们的:包括从哪些URL地址联系我们,绝不会通过电子邮件索取哪些信息等等。亚马逊始终会通过类似 @amazon.com、@amazon.es、@amazon.de 或 @amazon.co.uk 的邮箱地址与你联系。@ 符号前的部分可能有很多变体,例如 verificacion-vendedor@、performance@、no-reply@,但它们都隶属于亚马逊的主域名或其子域名(如 business.amazon.es)。
黑客的欺骗手段在于将虚假联系人(发件人)的名字伪装成看起来像亚马逊的样子。因此,在点击任何内容之前,你需要展开联系人视图以确认收到的邮件域名。许多用户因此上当受骗,误以为联系他们的人是亚马逊官方。
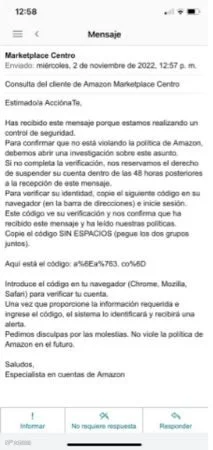
你还可以通过 Seller Central 收到内部消息形式的通知。在这种情况下,亚马逊会阻止直接链接,但可能会提供说明让你输入一个可疑的 URL。最好的做法是向亚马逊举报该消息。亚马逊绝不会要求你这样做,更不用说通过客户内部消息了。他们会通过 performance@amazon.com 联系你,且永远不会要求你点击链接。
请随时准备好你的 Seller ID。这看起来可能微不足道,但如果你的账户被黑客攻击且所有信息都被更改,唯一剩下的就是你的 Seller ID(merchant token ID)。进入你的账户,查找 merchant token id 并妥善保存。如果你已经遭遇黑客攻击,可以像客户一样找到你的一个产品,然后进入你在 Amazon 上的卖家资料页面,在 URL 中你会找到你的 Merchant Token ID 和 Marketplace ID。
如果已中招该怎么办?
如果你已经点击了链接,这里有一个反击方案。如果你被黑客攻击且账户信息全部被更改,你唯一能保留的就是 Seller ID(商户令牌 ID)。前往你的账户,查找 merchant token id 并妥善保存。如果已经遭遇黑客攻击,请以客户身份定位你的某件商品,然后进入你在 Amazon 的卖家个人资料页面,在 URL 中你将找到你的 Merchant Token ID 和 Marketplace ID。
如果落入陷阱该怎么办
如果你已经上钩了,请参考以下反击策略:
反击策略1
检查其他用户的登录情况,确保他们仍连接至账户。另外,既然你已经陷入这个困境,请审查你员工的访问权限,看看是否存在过度授权的情况,即他们的访问级别是否过高,超出了日常任务所需的范围。如果你通过集成商连接到账户,就能获得积分。例如,像代理商这样的亚马逊合作伙伴是通过应用程序而非用户身份连接到账户的。
反击策略2
检查所有可能来自亚马逊的邮件,查看垃圾邮件文件夹,以防他们发送了有关账户和/或银行卡变更的电子邮件。这些邮件仅用于信息通知,如果包含链接,请勿点击,因为这可能是诈骗的一部分。
反击策略3
通常,这些黑客会在几分钟内大量上传他们的产品,目的是出售任何商品并破坏你的账户声誉,同时快速移动他们的商品列表。如果你能保持对账户的访问权限,无论是通过保持某个用户活跃状态,还是通过亚马逊合作伙伴的访问权限,你都可以与他们周旋。
如果他们上传了目录,请下载库存文件,其中将包含他们的SKU。进入“文件上传”页面并下载 Flat.File.Inventory.Loader.xls 文件,你可以在其中复制并粘贴他们的 SKU,并在“添加或删除”字段中输入 X。这样你就可以在几秒钟内删除他们上传的内容,在恢复账户期间防止他们得逞。
反击策略4
进行行政更改,例如更改账户电话号码,以便在验证期间暂停付款。每当更改敏感数据(如银行卡、银行账户、主要电话、联系人或税务数据)时,亚马逊都会将账户置于验证模式,并冻结余额和付款。这样可以防止他们将资金转入非你名下的银行账户,因为很容易向亚马逊提交伪造的银行账户证书。
恢复账户后应采取的清理措施
清理措施1
如果你已经解决了问题并恢复了账户,请检查用户列表,确保没有公司外部人员。不仅要检查本地网站的用户,还要点击标有国际账户权限的小图标,你可能会发现一些你甚至不知道存在的用户。
清理措施2
进入菜单 → 关联者网络 → 管理应用程序。然后检查是否有不常使用的已连接应用程序。
清理措施3
进入菜单 → 关联者网络 → 应用开发。完成此操作后,检查是否有人配置了 Amazon Web Services 并获取了 API 和凭据的访问权限,以便在其他地方使用。如果你进入后发现该工具未配置,那是个好迹象;如果一切均已配置,请开案并向亚马逊举报,要求撤销访问权限。
清理措施4
对Amazon Ads 账户和品牌服务账户重复上述操作。
清理措施5
关于品牌服务,请检查品牌所有权和/或管理员是否已被更改,当然,用户应保持相同。还要检查是否已将品牌运营权限授予了你之外的 Seller Central 账户。
所有这些内容都可以在主页中央区域的 Brand Services 面板中找到。
最后,不要急躁。日常生活可能混乱不堪,充满压力和匆忙,许多此类黑客攻击是由有经验的人因惯性操作而造成的。花点时间思考一下,如有需要请提交工单。亚马逊的请求通常有几天的处理时间,你不必急着立刻完成。祝你好运!