


如果你经常关注Hackmanac的Twitter账号,会发现网络安全漏洞已成为日常话题。无论是影响企业还是官方机构(如Ayuntamiento de Beniel),该账号通常提供来自世界各地的最新安全资讯。而今天被提及的公司并非普通企业,而是西班牙主要电商平台之一:PcComponentes出现安全漏洞。
事件看似严重,但后续发展有所反转。
[2026年1月22日更新:我们在《PcComponentes案在最新安全指控下的变化(与不变)》一文中汇总了该案件的最新信息,“PcComponentes案件中发生了什么变化(以及什么没有变化):针对最新安全指控的更新”]
关于PcComponentes可能存在的漏洞,我们了解什么
按时间顺序梳理如下:
据发布信息显示,一名别名为“daghetiaw”的用户声称成功入侵PcComponentes系统。该信息最初出现在专业论坛BreachForums上,指出存在规模可观的安全漏洞,可能影响该公司几乎全部历史数据库。
攻击者声称掌握包含超过1630万条个人记录的数据库。涉及人数超1630万。
Daghetiaw是谁
该作者在犯罪网络社区中拥有“God”(神)级身份,这种认可源于此前泄露真实且大规模数据库的记录,而非购买所得。他于2023年11月加入,拥有正面声誉值(270),属于成熟参与者,而非为散布假新闻新建的账号。
因此,这极大地增强了声明的可信度。
为佐证说法,用户发布了一份含50万行数据的免费样本,使分析师得以初步验证泄露信息的真实性。据称被盗数据字段包括NIF(DNI)号码、邮政地址、联系方式和完整账单。此外,泄露内容还可能包含信用卡元数据及Zendesk支持工单,其中可能涉及私人对话及客户事件的敏感细节。
PcComponentes的反应与澄清
周三中午,公司发布长篇官方声明,彻底改变了事件叙事。经安全专家主导的法证调查后,该公司坚决否认遭受过对其数据库或内部系统的非法访问。Hackmanac检测到且攻击者宣称的“大规模黑客攻击”,实为一种被称为凭证填充的攻击方式。
什么是凭证填充?
在阅读穆尔西亚公司的声明前,许多人或许未听说过“凭证填充”。借助AI解释如下:
凭证填充是一种网络攻击类型,犯罪分子利用从先前安全漏洞中获取的用户名和密码组合,尝试访问其他在线服务中的账户。其基础在于许多人在多个网站或应用上重复使用相同凭据(用户名和密码)。
攻击者通常使用机器人自动化测试大量网站的凭据,以访问用户账户。当用户使用弱密码或在发生安全漏洞后未更改凭据时,此类攻击更易得逞。
为防止凭证填充,建议为每个账户使用唯一且强密码,启用双因素认证(2FA),并监控账户以检测未经授权的访问。
澄清概念后,PcComponentes还就这起涉嫌安全事件说明了哪些内容?
“只有部分客户受到影响”
PcComponentes公告解释:“经安全专家调查,我们没有证据表明PcComponentes系统遭受安全漏洞。所检测到的是网络安全领域已知现象——凭证填充。”同时强调:“我们的数据库和内部系统未发生非法访问。”
针对令人震惊的1600万客户受影响数字,PcComponentes明确表示:“这是虚假的,因为PcComponentes活跃账户数量明显较少。此外,非法访问并非大规模发生,即只有部分客户受到影响。由于PcComponentes不存储银行数据,因此银行数据在任何情况下均未受威胁。公司仅保留用于识别支付的安全代码(token),但该代码无法单独查看银行卡或进行扣款操作。该代码在支付系统外无价值,也不能用于欺诈。因此,不存在银行数据被盗风险,您的财务数据始终受到保护。
客户的密码从未存储在数据库中。相反,它们会被转换为秘密且加密的代码(哈希值)。此代码不可逆,意味着无论是我们还是他人均无法看到原始密码。受影响的数据类别包括:姓名、姓氏、身份证号(若客户曾输入)、地址、IP地址、电子邮件和电话号码。”
关键在于:在凭证填充攻击中,机器人可测试数百万种用户名和密码组合,并在源凭据库足够大时“猜中”数十万条记录。对攻击者而言,结果看似丰厚战利品;但对企业来说,因未对其中央数据库或内部系统造成任何访问,影响仅限于那些重复使用密码用户的个人账户。
因此,即使未发生真正安全漏洞,也可能存在大量个人数据暴露:攻击者并未窃取企业数据库,而是利用真实凭证逐账户访问,收集了个人资料中合法显示的信息。尽管公布样本含数十万条记录,但这不一定意味着对内部系统的访问,而可能是来自被攻破单个账户可见数据的聚合。
如果受到影响该怎么办
受影响的客户应如何应对?
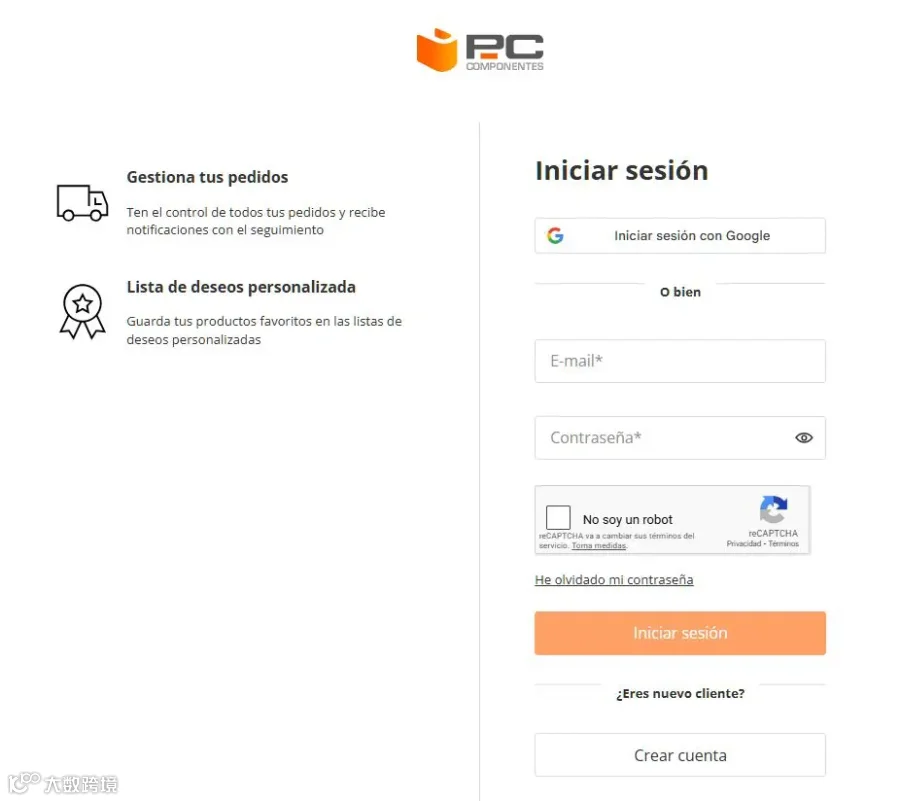
为解决该问题并保护社区免受未来凭证填充攻击,这家科技零售商已实施强制性纠正措施。其中包括启用双因素认证(2FA),每次登录需向邮箱发送验证码,以及部署CAPTCHA系统以阻止自动化程序访问。此外,公司对所有活跃会话进行了无效化处理,迫使用户在新安全协议下重新确认身份。
尽管核心系统完好无损,但个别账户被入侵导致客户个人数据(姓名、身份证号、电话、地址和订单历史)泄露,打开了二次风险的大门:定向网络钓鱼。PcComponentes警告称,诈骗者可能会利用过去的购物信息发送对用户来说可信的欺诈性电子邮件或短信。因此,该公司将向受影响客户发送个性化通讯,透明告知具体哪些数据可能被查看。
面对这种情况,建议所有PcComponentes客户更改密码,无论是在平台还是在使用相同密码的其他服务中。此外,任何要求提供代码或银行数据的邮件、电话或短信都应视为潜在骗局。还建议密切关注银行交易,以发现因暴露支付元数据使用而导致的未经授权费用(这些数据无法用于操作真实银行卡)。
最后,公司提醒:“如果您需要更改订单中的某些信息,请直接通过PcComponentes官方网站进行操作。所有关于订单和退货的信息均可在www.pccomponentes.com网站的客户区域找到。”
综上所述,这并非PcComponentes系统的重大漏洞,但对于账户受到威胁的用户来说,仍是一个值得关注的事故。
最后再次建议:请不要在所有在线服务中使用相同的密码 😉
图片:ChatGPT