


38家港航企业遭黑客勒索,赎金高达1400万美元
据网络安全威胁机构SOCRadar披露,包括Premier联盟、ONE、振华重工、中联航运、德翔海运、釜山新港等在内的38家港航机构与企业遭遇黑客敲诈。勒索金额从240万美元至1400万美元不等。
10月12日,黑客组织“n0n”在暗网发布涉事海事公司名单,声称已窃取相关数据,并设定最后期限为10月19日,若不支付赎金将公开数据。截至目前,涉事企业尚未公开证实发生系统入侵或数据泄露。
泄露数据涉及核心运营信息
被窃取的数据主要为关键运营类资料,涵盖EDI报文、业务交换数据(船期、集装箱舱单等)、现场运营记录(闸口进出、设备交接和箱损等)、系统配置与部署资料、商业财务记录以及账号凭据等。
受害者分布在18个国家,均从事港口、航运、物流相关业务。其中韩国企业受害数量最多,共12家。
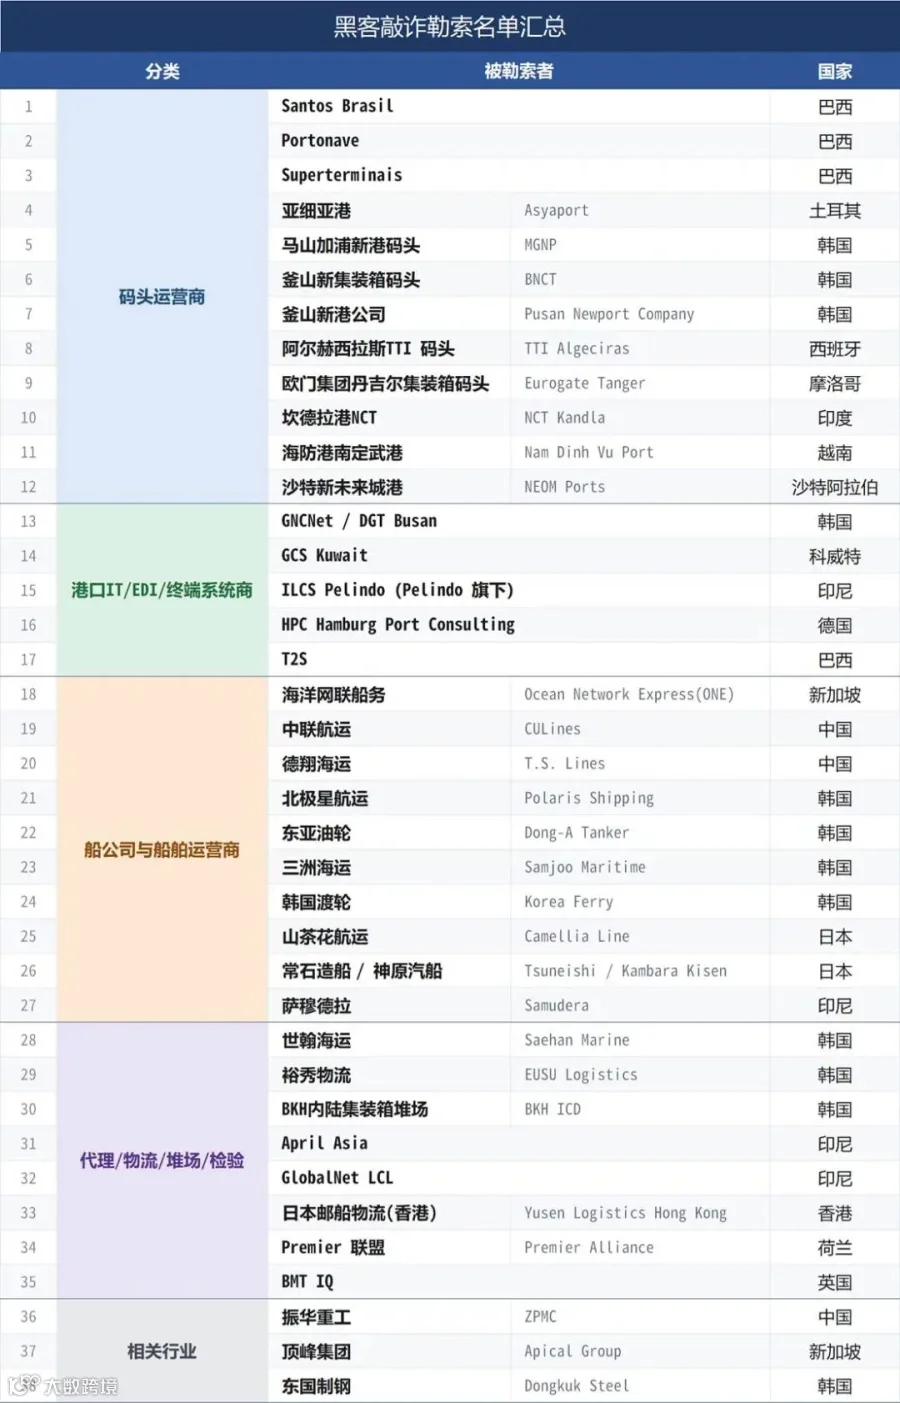
受害者按业务类型分类
黑客将受害公司按业务类型分为五类:
第一类:码头运营商(12家)
包括巴西Santos Brasil、Portonave和Superterminais;韩国马山加浦新港码头、釜山新集装箱码头和釜山新港公司;土耳其亚细亚港;西班牙阿尔赫西拉斯港TTI码头;摩洛哥丹吉尔地中海港的欧门集团丹吉尔集装箱码头;印度坎德拉港NCT码头;越南海防港南定武港;以及沙特新未来城港。
第二类:港口IT、EDI及终端系统服务商(5家)
此类企业主要负责保管和交换港口及船公司运营数据,包括GNCNet/DGT Busan、GCS Kuwait、ILCS Pelindo、HPC Hamburg Port Consulting以及T2S。
第三类:船公司和船舶运营商(10家)
包括全球第六大班轮公司ONE,中国的中联航运和德翔海运,韩国的北极星航运、东亚油轮、三洲海运和韩国渡轮,日本的山茶花航运和常石造船/神原汽船,以及印尼的萨穆德拉(Samudera)。
第四类:代理、物流、堆场和检验机构(8家)
韩国占3家:世翰海运、裕秀物流和BKH内陆集装箱堆场;印尼有April Asia和GlobalNet LCL;其余3家为日本邮船物流(香港)、荷兰的Premier联盟和英国的BMT IQ。值得注意的是,Premier联盟由ONE、HMM及阳明海运组成,但被黑客错误归类为荷兰地区企业。
第五类:相关行业企业(3家)
分别为振华重工、顶峰集团以及东国制钢。
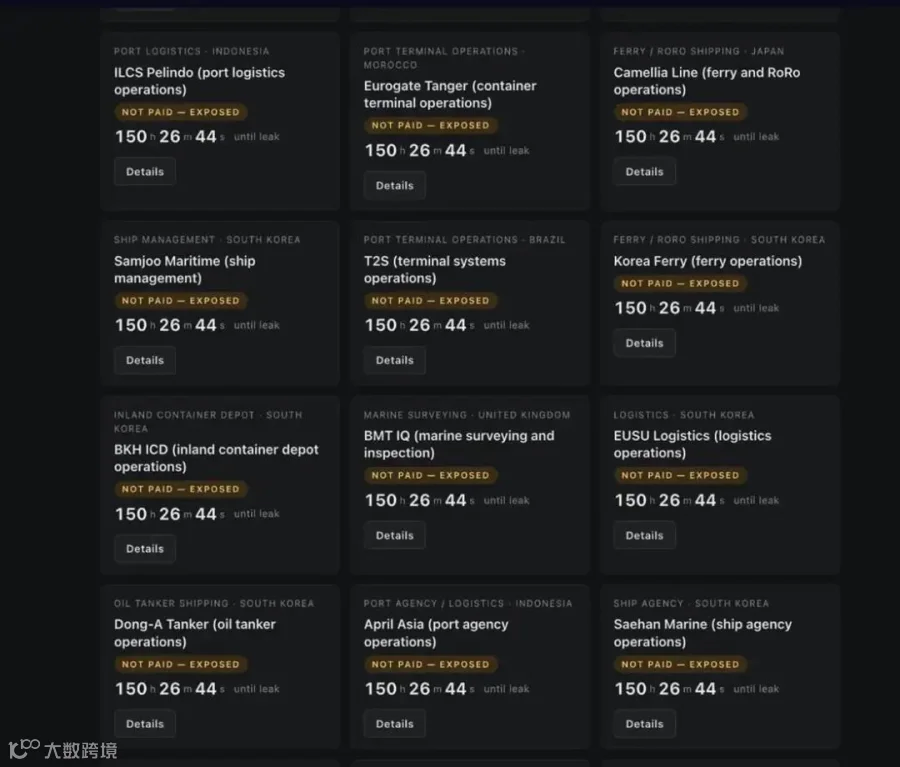
每个被勒索对象页面均标有“未付款-曝光”字样及倒计时
黑客组织“n0n”作案特点
黑客在勒索页面设置固定的美元赎金、比特币地址及曝光倒计时,声称付款后将销毁数据并撤下页面。要价差异巨大且无明确逻辑,例如裕秀物流仅60MB数据被索要1400万美元,而ILCS Pelindo 2.4GB数据仅要价240万美元。部分受害者需先支付10%“入场费”方可进入私密谈判室。
“n0n”是一个以牟利为目标的新兴黑客团伙,疑似来自俄罗斯,于2026年9月首次现身。此前其受害者涉及投资、电信、零售等行业,此次则集中攻击亚太地区的海事行业。
数据来源疑指向共用平台
若数据属实,泄露的运营数据可能暴露货物流向、订舱关系及合作方信息,波及关联船公司和货主;系统配置及凭据可能被用于后续攻击;商业记录则涉及客户敏感信息。
SOCRadar推测,鉴于泄露数据内容相似,源头可能为多家企业共用的平台。这意味着受影响范围可能超出38家,其他使用该平台或与其交换EDI数据的合作伙伴也面临风险。
海事网络安全公司Cydome推测,事件可能与韩国海事软件供应商CyberLogitec有关。该公司提供码头TOS、航线货物管理系统等软件。其码头操作系统OPUS Terminal部署于全球30多个码头,本次受勒索的12家码头运营商中,有9家使用了该系统。ONE、神原汽船等也使用了该公司的其他软件。
行业警示:数字化进程中的安全挑战
网络攻击在海事行业并非罕见,马士基、达飞、名古屋港、澳大利亚DP World等均曾遭遇攻击,导致运营中断。
随着行业数字化加速,网络攻击门槛降低,防御难度上升。即使国内许多港口企业采用自研软件以确保自主可控,仍需持续防范漏洞、账号管理及第三方共享数据带来的风险。未来,网络攻击导致全球供应链停摆的可能性不容忽视。
