
点击上方蓝字·关注我们
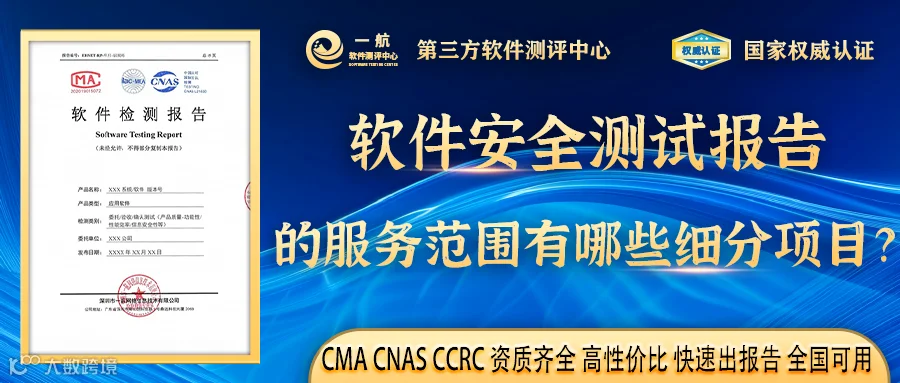
软件安全测试,是第三方测评针对应用系统、平台、APP 开展的安全风险核查,输出安全测试报告。它并非单一测试,包含多个细分检测项目,可根据等保、信创、项目验收需求按需组合选用。
核验账号口令策略、账号锁定机制、多因素认证有效性;检查会话超时、登出后会话销毁、Cookie 安全属性,防范会话劫持。重点确认未登录用户无法直接访问业务接口。
包含垂直越权、水平越权检测,验证菜单级、按钮级、数据行级权限控制;检查角色分配、权限回收逻辑,验证多租户、多单位之间的数据隔离,规避参数篡改引发的数据越权查看风险。
漏洞扫描自动识别 SQL 注入、XSS 跨站、文件上传、目录遍历等通用 Web 漏洞;人工渗透在扫描基础上深度验证漏洞可利用性,挖掘业务逻辑类安全缺陷,区分风险等级。
核查数据传输、存储保护,敏感信息脱敏展示;校验文件下载、导出权限,检查备份恢复机制,验证重要业务数据丢失后的恢复能力。
检测各类敏感操作是否生成审计日志,日志内容完整、不可随意篡改,支持按账号、时间检索;账号变更、数据删除、权限修改等高风险操作需全程留痕。
扫描开源与第三方组件,输出 SBOM 软件物料清单,识别组件高危漏洞、开源许可证风险,排查软件供应链安全隐患,是信创项目必选项目。
对源码开展静态安全审计,查找代码中潜在安全缺陷、不安全编码规范问题,在开发阶段提前修复漏洞,适合自研核心系统。
针对移动应用,检测代码加固、反编译风险、隐私收集、本地数据存储安全、接口通信加密,适配 APP 上线合规评估场景。
核验国密算法落地,检查身份鉴别、数据存储、传输环节加密与签名验签效果,作为密评前期自查配套测试。
信息化项目上线验收
等保前期自查
信创国产化项目安全评估
招投标安全佐证
APP 合规自查
供应链风险治理
误区 1:安全测试 = 漏洞扫描漏洞扫描只是自动化初步筛查,很多业务逻辑漏洞(越权等)仅靠扫描无法发现,需要人工渗透、权限测试等专项配合。
误区 2:安全测试做一次就永久有效软件迭代、新增接口、升级第三方组件都会引入新漏洞,版本更新后需要重新开展安全回归测试。
软件安全测试包含身份鉴别、权限管控、漏洞扫描、渗透测试、数据安全、审计日志、源码审计、SCA 成分分析、APP 安全、密码应用验证等细分项目。项目可结合招投标、等保、信创验收需求,按需选取对应的测试项目,形成第三方安全测试报告,提前排查安全隐患,补齐项目验收材料。
一航软件测评致力于第三方软件测评服务,具备CMA、CNAS、CCRC三重权威资质认证,是国家授权独立的第三方软件测评实验室,拥有十年第三方软件测评经验,在行业内享有较高的声誉和权威性。
公司拥有国家高新技术企业、科技型中小企业、区块链企业等多重荣誉资质,专注于计算机软件产品的功能、性能、安全性、可靠性、易用性、可兼容性等多方面的检测和认证服务。
需要了解软件安全测试报告,点击菜单栏,AI测评免费咨询,获取软件测试报告解决方案!!
热线电话:400-870-6298