


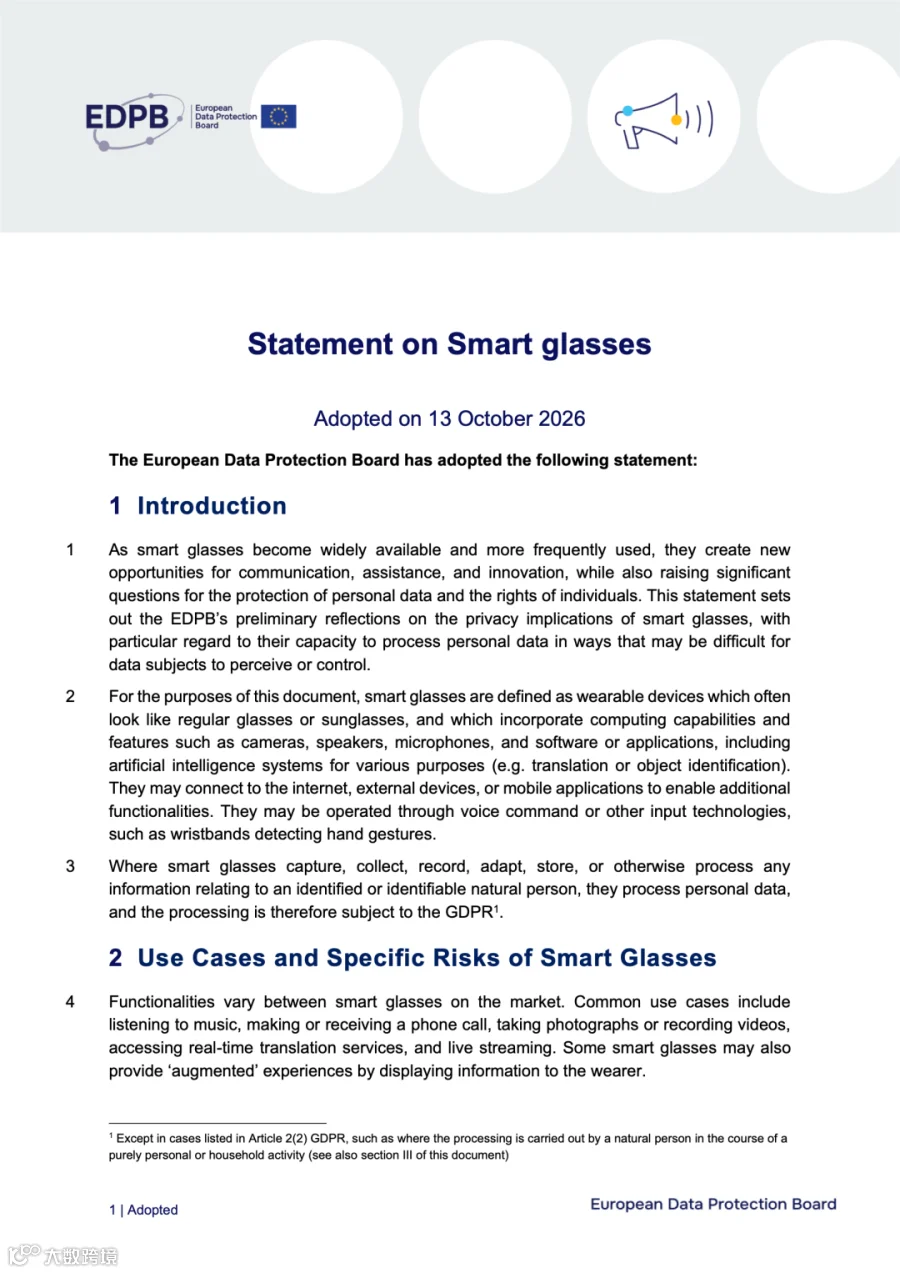
2026年10月13日,欧洲数据保护委员会(EDPB)通过《智能眼镜声明》(Statement on Smart glasses,以下简称“声明”),就智能眼镜涉及的个人数据处理提出初步监管意见。声明重点关注设备佩戴者以外的个人,尤其是可能在不知情的情况下被采集影像、声音或其他信息的旁观者。[1]
对于正在研发、销售或部署智能眼镜及相关AI 服务的企业,旁观者的数据保护应纳入产品设计和商业化安排。仅向佩戴者展示隐私政策或取得其授权,通常不足以解决整条数据处理链路的合规问题。我们建议相关企业结合声明,审视产品默认设置、数据使用目的及供应商之间的责任分工。
一、监管背景与文件定位
智能眼镜将拍摄、录音、实时翻译、环境识别及无障碍辅助等功能融入日常佩戴设备。EDPB认可相关技术的应用价值,同时指出,智能眼镜与普通眼镜相近的外观,可能使周围个人难以识别采集行为;远距离拾音以及与人脸、声纹识别结合的应用,还可能增加对公共空间和私人交往的干预。
本次声明延续了欧洲监管机构此前的关注。2026年6月,G7数据保护机构讨论智能眼镜问题,由法国国家信息与自由委员会(CNIL)汇编各机构的监管做法;同月,CNIL发布风险提示并启动相关工作计划。[2][3] 声明进一步从GDPR 角度梳理了主体责任、透明度、合法性基础及产品设计要求。
声明体现了EDPB 对智能眼镜隐私问题的初步立场,后续仍将开展进一步研究。[1][4] 相关企业应结合GDPR 及适用的成员国法律,判断具体功能和使用场景下的义务。对于已进入欧洲市场的产品,建议据此检查现有合规安排;对于仍处于研发或测试阶段的产品,宜在硬件及功能定型前完成重点问题的评估。
二、声明的主要内容
1、即时识别及端侧处理同样需要审查
只要采集、记录、调整或存储的信息涉及已识别或可识别的个人,即可能构成个人数据处理。企业不能仅因产品不保存原始视频,或仅在设备端进行实时分析,便认定相关功能不受GDPR 约束。例如,环境问答所需的画面采集、实时翻译所需的声音处理,均应纳入数据流及合法性审查。
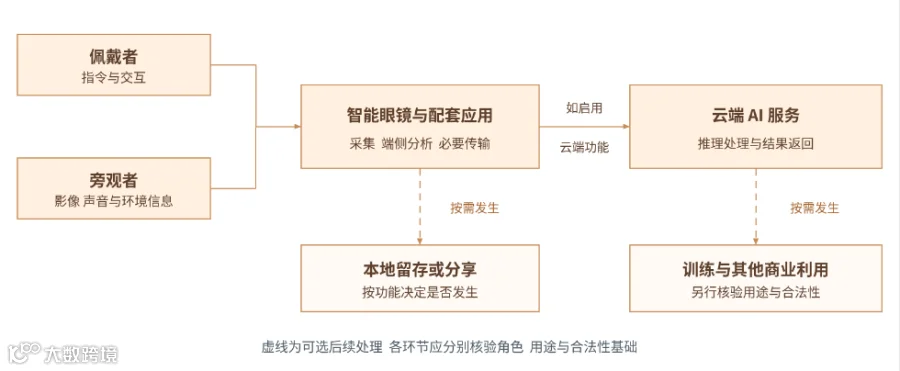
图1 典型智能眼镜数据链路
2、企业责任应按实际处理活动认定
设备厂商、配套应用及AI 服务提供者是否属于控制者,应根据其是否决定具体处理活动的目的和方式判断;共同决定目的和方式的,可能构成共同控制。合同中的主体名称或责任标签,不能替代对实际业务安排的分析。
用户在纯粹个人或家庭活动中使用设备,可能适用家庭活动豁免;向不特定公众公开分享内容,或在职业等非个人活动中使用设备,通常不在该豁免范围内。用户适用豁免,不会使提供处理手段的厂商或服务商自动获得同等豁免。企业一旦构成控制者,应履行自身的告知等义务,不能完全依赖用户完成。
3、旁观者告知需要落实到产品设计
传统隐私政策主要面向与企业存在直接关系的用户,难以覆盖现场的旁观者。EDPB建议结合视觉或LED 指示、声音提示、语音激活要求、邻近设备通知及可辨识的产品外观,使周围个人能够及时察觉数据采集。
声明对提示机制提出了具体的设计建议:LED应在不同光照条件下足够醒目,提示时长应使旁观者能够理解采集状态,且指示灯被遮挡时不应仍能记录。邻近设备通知不能作为唯一告知方式,也应避免被用于追踪佩戴者。现场提示与完整的隐私告知应当相互配合;提示灯亮起本身不能替代有效同意或其他合法性基础。
4、同意与合法利益均需具备适用条件
相关处理应在开始前及持续期间具备有效的合法性基础。依赖同意时,应满足自由、具体、知情和明确等条件;采集后取得同意,不能追溯补足此前处理的同意基础。佩戴者接受服务条款,也不能替代旁观者作出同意。
依赖合法利益时,控制者需结合处理目的、必要性、个人合理预期及权利影响进行逐案评估。旁观者不知情的采集方式,会增加利益平衡论证的难度;企业还需保障其依法提出反对的权利。涉及特殊类别数据的,还应满足GDPR 第9条规定的相应条件。
5、AI训练及商业再利用需要独立论证
为回应用户当次请求而分析画面,与将画面用于通用模型训练、广告或其他商业用途,涉及不同的处理目的。声明要求审查后续用途与原始收集目的的兼容性,并特别指出,超出用户明确请求服务的商业再利用及AI 训练,在合法利益基础下尤其难以论证。
对于拟将环境音视频用于模型训练的企业,应明确相应数据来源、处理目的、合法性基础及权利保障安排。向佩戴者披露“用于改进产品”,不足以当然支持对旁观者数据的训练利用。现有产品条款、模型服务协议与实际数据使用方式,应当一并审查。
6、默认设置应体现最小必要原则
声明鼓励限制连续录制、直播及保存期限,并采取旁观者模糊化、适当的假名化或匿名化等措施;可行时,相关处理应在设备端完成。对于主要提供实时辅助的产品,若持久存储并非功能所必需,原则上应默认关闭,除非功能需要或用户在适当保障下主动开启。
医疗机构、学校、更衣室及泳池等场景应予特别关注,儿童数据保护也需要额外保障。企业可结合具体场景考虑地理围栏、功能限制及分享前确认等措施。此外,仍需审查数据安全、处理者和次级处理者管理、向欧盟以外传输数据,以及特定情形下适用的电子隐私规则。
三、对产品与商业安排的影响
声明涉及的若干问题直接关联硬件规格、软件功能和数据使用权限。如果在产品定型或供应商签约后才进行评估,企业可能面临较高的调整成本。以下事项建议在研发和商业决策阶段予以关注。
1、将旁观者提示纳入硬件及功能验收
指示灯的位置、亮度和遮挡联动,摄像头与麦克风的触发方式,都会影响告知措施的实际效果。建议产品、技术与法务团队共同确定验收标准,并在逆光、远距离及实时AI 等实际使用条件下进行测试。对于提示机制存在硬件限制的产品,应尽早评估是否需要调整设计、功能范围或销售场景。
2、明确即时推理与数据再利用的边界
建议分别管理即时推理、必要日志、可选留存及训练数据,并明确各类数据的进入条件、访问权限和删除规则。对已接入第三方模型的产品,还需核实输入数据是否被留存、用于训练或进一步提供。端侧处理及模糊化措施有助于降低部分风险,但仍需关注声音、位置与上下文是否能够识别个人。
3、根据实际数据控制安排供应链责任
品牌方、整机厂商、配套应用、云服务及模型服务商,应依据各项处理活动确定角色,并在合同中落实留存、训练、告知、权利响应及跨境访问等事项。若模型供应商保留独立使用输入数据的权利,应进一步评估其法律角色及数据提供依据。仅约定由用户负责取得全部授权,难以覆盖企业自身承担的法定义务。
4、按部署场景确定功能及管理要求
巡检、培训及远程协作等企业应用,可能同时涉及员工监测、访客或客户信息、商业秘密及场所管理规则。建议结合目的地的劳动法、民事及刑事规则,确定允许使用的范围和必要限制。面向医院、学校等场景的产品,还应考虑提供可配置的采集、保存及上传控制,配合客户的现场管理要求。
中国企业进入欧洲市场时,应先依据GDPR 第3条判断相关处理的适用范围,包括与欧盟境内机构活动的联系,以及向欧盟境内个人提供商品、服务或监测其行为等情形。对于云端推理、境外运维及模型供应商访问,应进一步核实是否构成GDPR 第五章下的国际传输,并落实相应安排。[5]
四、建议优先开展的工作
我们建议智能眼镜及相关AI 服务企业,由产品、技术与法务团队共同梳理现有功能及数据链路,优先开展以下工作。
工作重点 |
建议核查事项 |
形成或更新的文件 |
拍摄与实时 AI |
何时采集 、旁观者如何知情、提示能否被关闭或遮挡 |
功能数据流、提示与防绕过测试 |
保存与训练 |
保存是否必要、是否默认开启、训练用途是否另有合法依据 |
默认设置说明、用途及合法性评估 |
云端与供应商 |
谁决定用途、谁能访问、有无次级处理与国际传输 |
角色及合同安排、访问和传输清单 |
儿童与敏感场景 |
哪些功能需限制、如何处理旁观者的权利请求 |
场景限制方案、投诉与权利响应流程 |
对于可能产生高风险的处理,应结合GDPR 第35条及适用监管清单,判断是否需要在处理前完成数据保护影响评估(DPIA)。例如,对公众可进入区域进行大规模系统性监测,是该条明确列举的情形之一。评估应以具体处理活动的性质、范围、场景及目的为依据。[5]
对于已有欧洲业务或正在规划相关产品的企业,建议将旁观者数据保护纳入近期产品审查及供应商尽调。在功能上线前明确采集范围、提示方式和后续数据用途,有助于及早识别需要调整的设计与合同安排。此后新增录制、直播、识别或训练功能时,也应同步更新评估。
参考资料
[1] EDPB,Statement on Smart glasses,2026年10月13日通过。
[2] CNIL,Emerging technologies and the protection of children: G7 data protection authorities agree on key principles,2026年6月26日。
[3] CNIL,Smart glasses: the CNIL calls for vigilance,2026年6月29日。
[4] EDPB,EDPB publishes statement on the data protection challenges of smart glasses,2026年10月13日。
[5] Regulation (EU) 2016/679(GDPR),特别参见第3条、第9条、第35条及第五章。
-END-
本文仅代表作者个人观点。本文谨作学习交流之用,非任何商业性目的。如有侵权,敬请联系编者。所有事实描述、精确数字等素材均来自公开信息,包括但不限于招股书、网络新闻、法律法规等。任何仅依照本文的全部或部分内容而做出的行为或不行为而造成任何后果的,皆由行为人自行负担。若需要专业法律意见或其他专家建议的,应当向具有相关资质的专业人士寻求咨询或帮助。