内控的成效,藏在制度执行的每一天
企业遇到风险事件,常见的补救动作是增加审批、补充制度、要求员工签署承诺。
文件越来越厚,签字越来越多,管理者却未必更安心。
因为制度写明的要求,到了业务现场,可能变成另一套做法:紧急事项先办后批,关键审核依赖口头确认,异常信息停留在经办人员手里。
等到损失出现,回头检查才发现,每个环节都有规定,却没有形成有效约束。
这正是内控建设最容易忽视的断点。
资料指出,内部控制贯穿企业日常经营,管理者承担实施和监督责任。它既要保障资产安全、信息可靠,也要兼顾经营效率。控制过度,会增加成本、拉长周期;约束不足,又会放大经营风险。
因此,判断内控是否有效,要看关键风险有没有对应措施,措施能否持续执行。
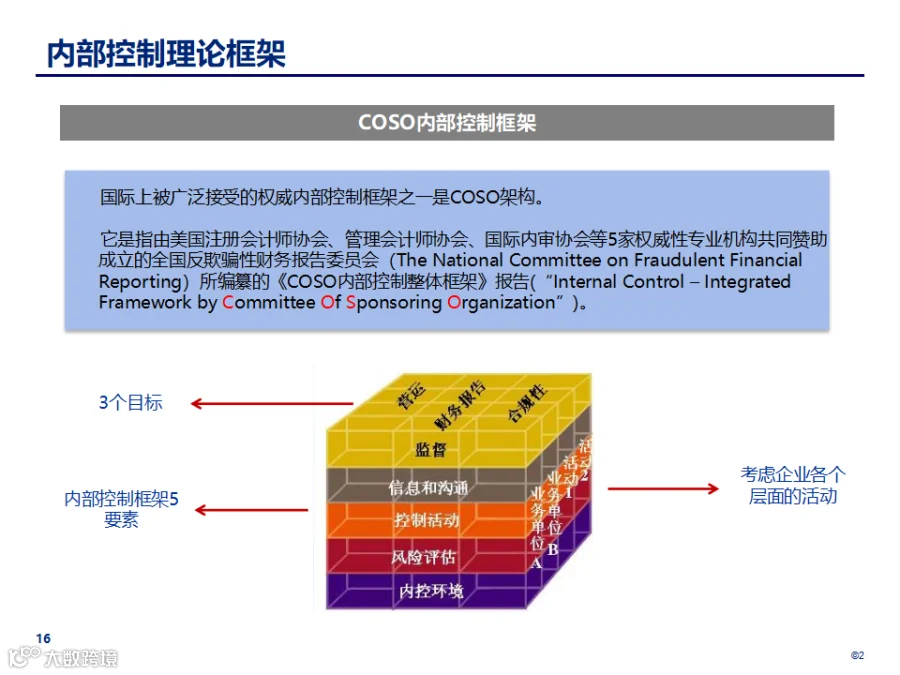
结合资料,可以从四个方面理解内控如何落地:识别风险、落实控制、传递信息、持续验证。
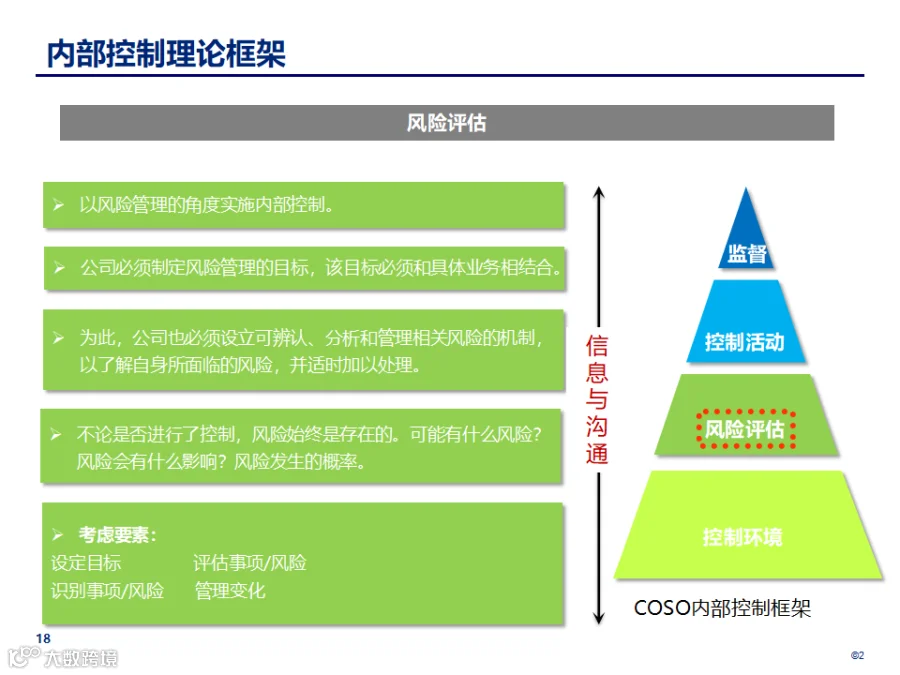
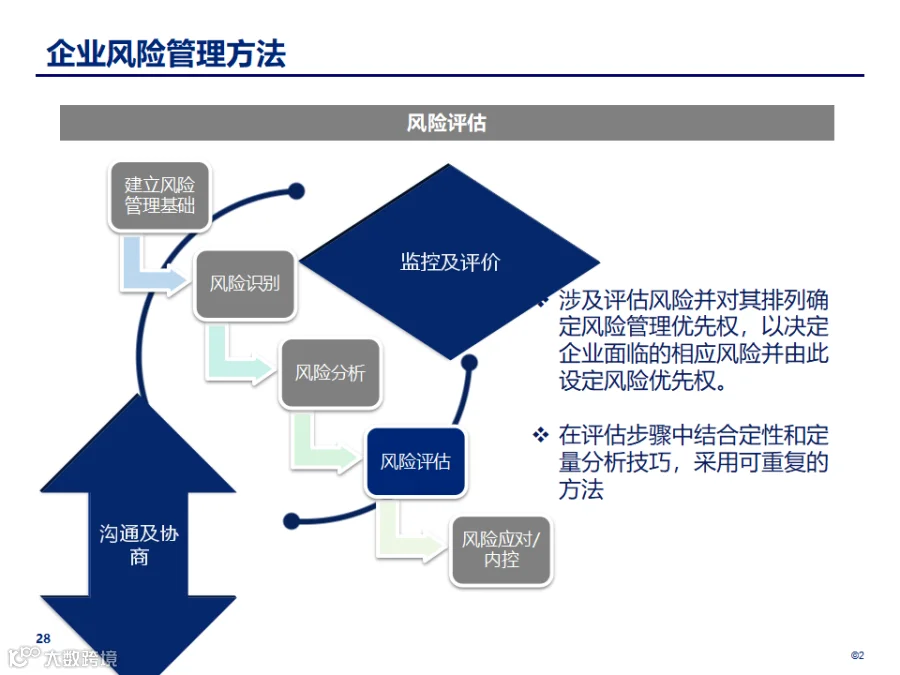
识别风险,要从经营目标出发。准备开展一项业务,先问清可能在哪里出问题,发生的可能性多大,后果能否承受。风险有轻重,控制资源也应有所侧重,把主要精力放在可能造成重大损失的环节。
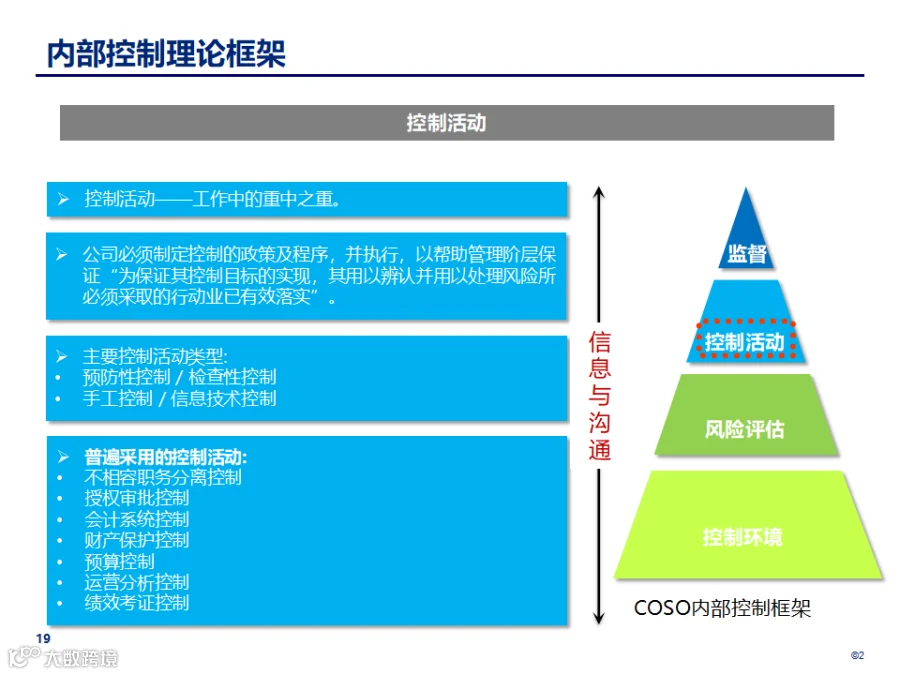
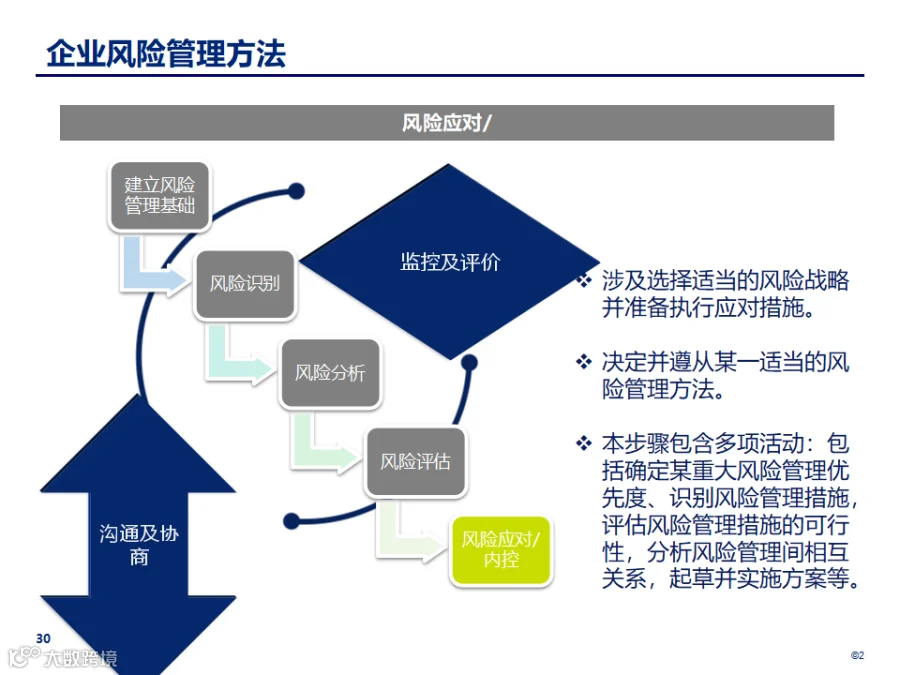
落实控制,要把要求变成具体动作。资料列举了不相容职务分离、授权审批、财产保护等措施。每项控制都需要明确执行岗位、触发条件和操作频率,让经办人员知道何时必须停下来核查,让审核人员知道究竟要判断什么。
一次签字,只有包含实质判断,才能发挥控制作用。
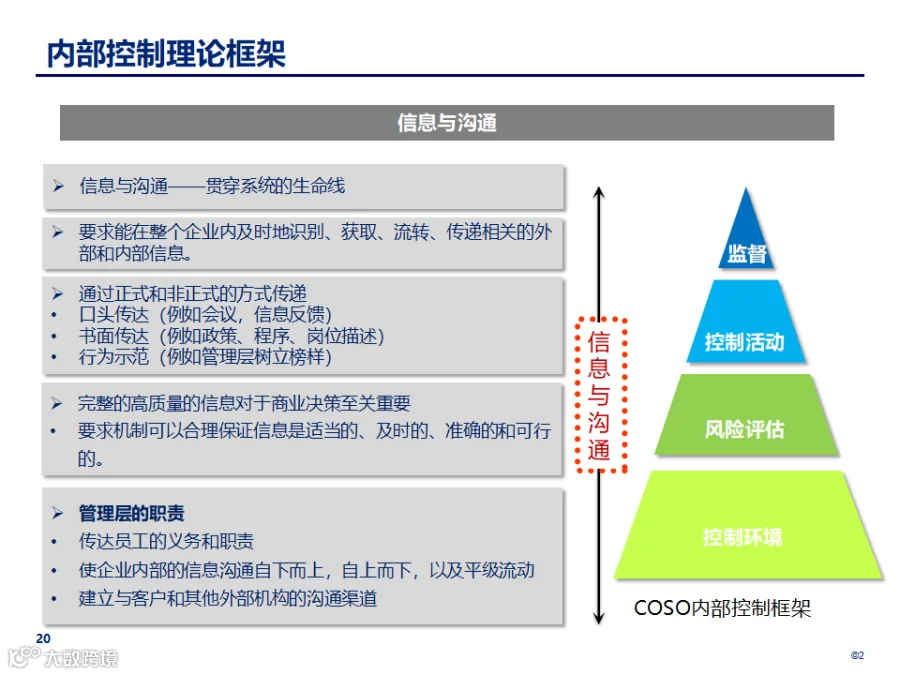
传递信息,要让异常能够及时到达有权处理的人。资料强调,信息需要上下贯通、横向流动。发现疑点以后,如果员工担心影响业绩而隐瞒,或者管理者收到预警后迟迟不回应,风险就可能在沉默中扩大。管理层对坏消息的态度,会直接影响预警机制的效果。
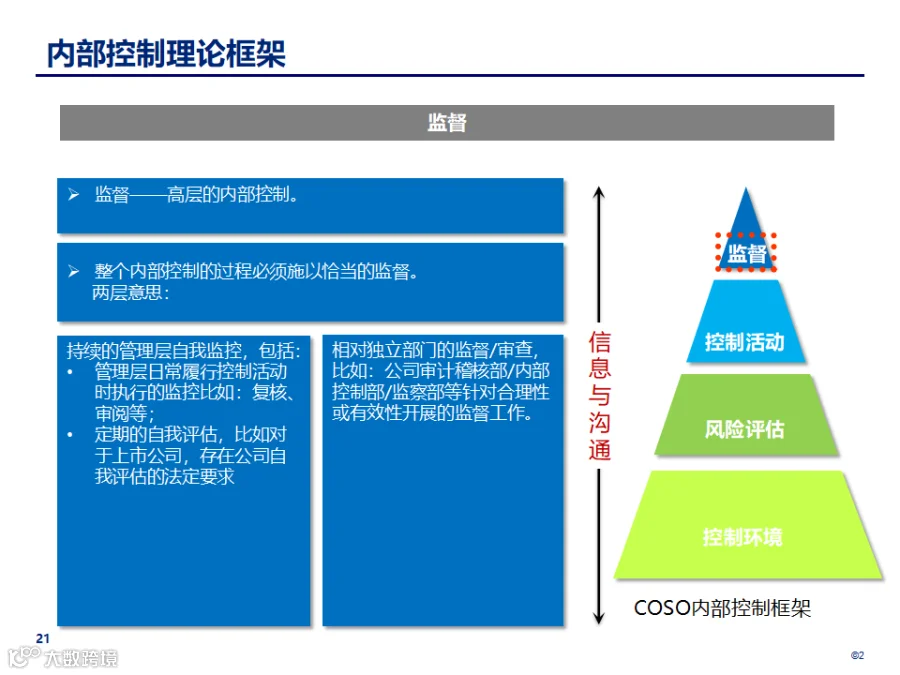
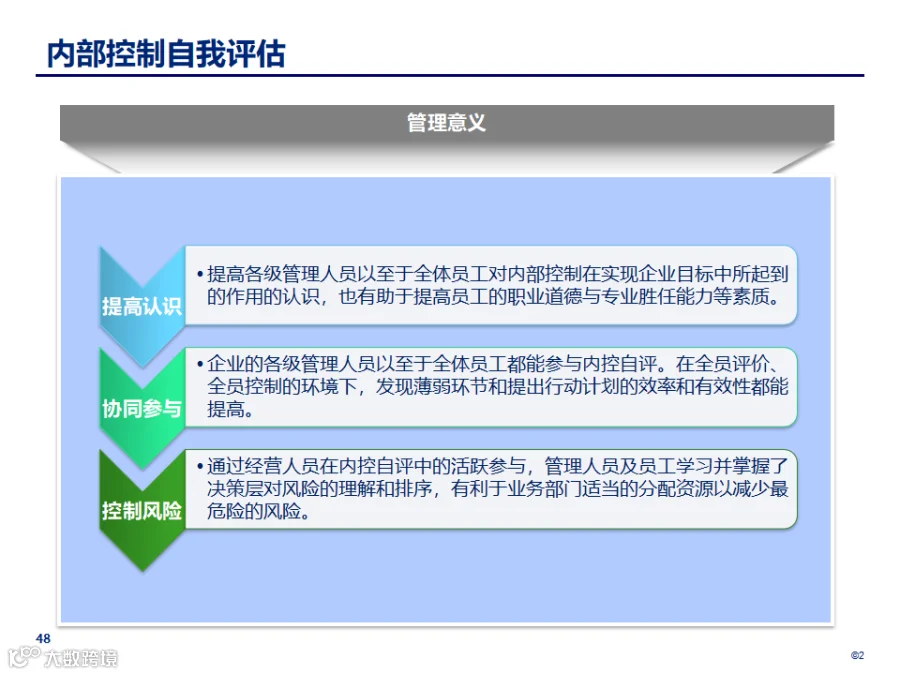
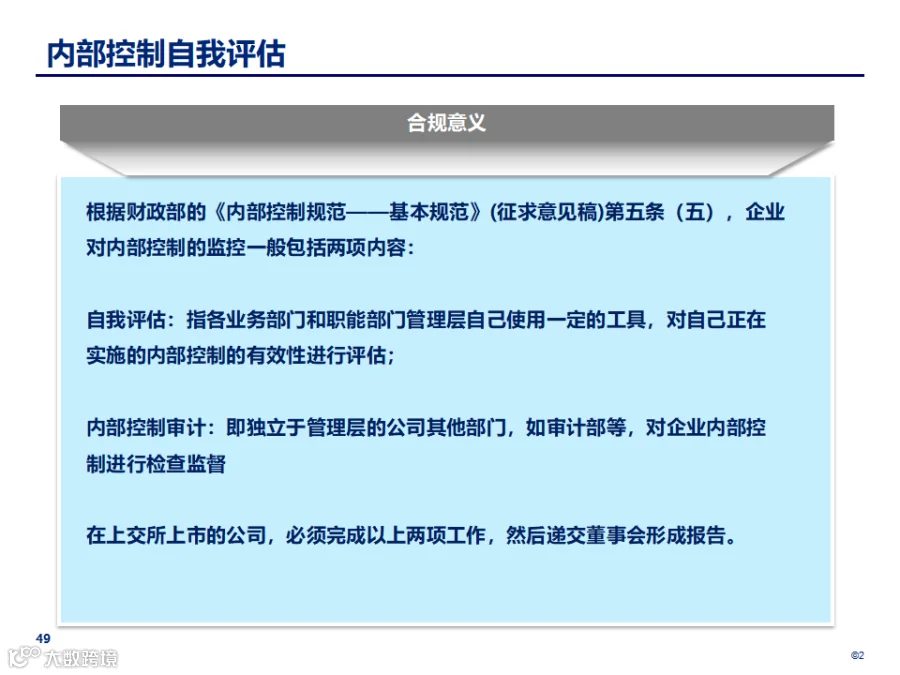
持续验证,则要同时检查制度设计和实际执行。资料中的自我评估体系,既关注关键控制点,也安排独立的执行有效性测试。写进手册的措施是否适用,业务繁忙时有没有跳过,都需要证据支持。
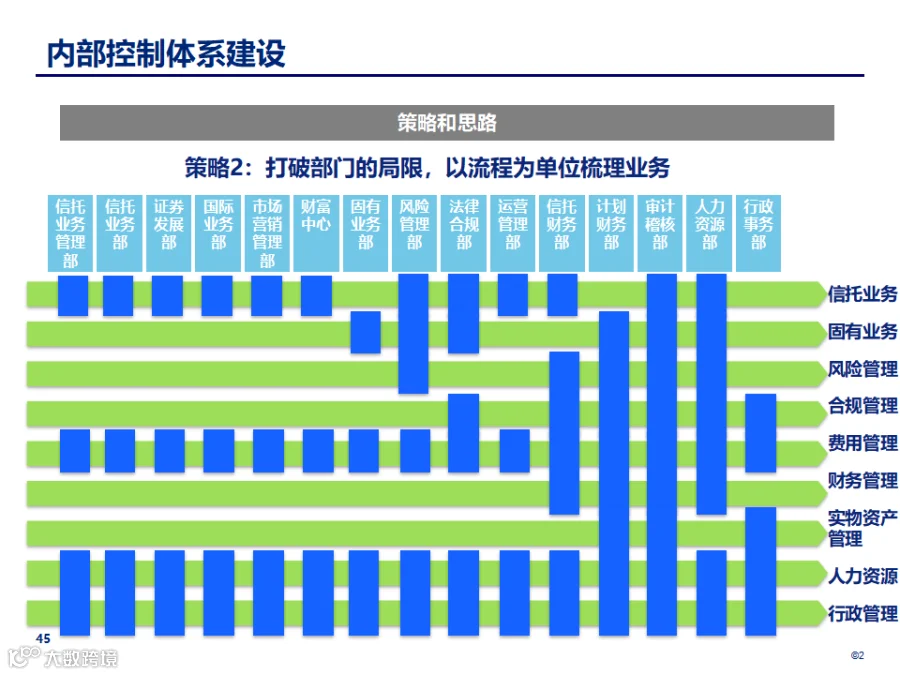
以资料展示的内控矩阵为例,一项控制会对应责任岗位、执行频率和测试结果。发现缺陷后,还要明确整改责任人和完成时限,才能继续追踪。
内控的价值,体现在发现问题之后,企业是否真正改变了做法。
这也提醒管理者:审批数量、制度篇幅都不足以证明安全。内控存在局限,需要持续监督,也需要随业务变化及时调整。
当风险识别进入决策,控制要求进入操作,整改结果接受验证,企业才能逐步减少对个人经验和临时补救的依赖。
每一次认真核查,每一次及时上报,每一次整改落实,都在为稳健经营积累基础。
90页PPT文末下载源文件