


前 言
随着2027年2月18日越来越近,电池行业的数字产品护照(Digital Product Passport,DPP)准备已经开始从“政策研究”进入真正的实施阶段。
但最近出现了一个容易让企业产生误判的变化:
欧盟《电池与废电池法规》(Regulation (EU) 2023/1542)原本要求欧盟委员会在2026年8月18日前出台一项重要实施法案,用于进一步明确电池护照中受限制数据的访问权限。
这个时间已经过去,而相关规则尚未最终落地。
于是企业自然会问:是不是电池护照也延期了?现在是不是可以先等等?
先说结论:不是。至少截至2026年10月8日,没有官方信息显示2027年2月18日电池护照的适用日期因此推迟。
延期的是电池护照体系中的一块重要“权限规则”,而不是整个Battery Passport制度。
一、延期的,到底是哪一条规则?

根据《欧盟电池与废电池法规》第77(1)条:
从2027年2月18日开始,每一个投放欧盟市场或投入使用的:
电动汽车电池(EV Battery);
轻型交通工具电池(LMT Battery);
容量超过2 kWh的工业电池(Industrial Battery)
原则上都需要具有相应的电子记录——Battery Passport,即电池护照。
真正延期的是第77(9)条要求欧盟委员会制定的实施法案。
这项规则要解决的核心问题是:
谁属于有“合法利益(legitimate interest)”的数据访问者?他们可以看到哪些受限制数据?又可以在什么范围内下载、共享、发布或再次使用这些数据?
法规原本要求欧盟委员会在2026年8月18日前完成这项工作。
目前,欧盟委员会最新DPP时间线已经将Battery Access Rights Implementing Act列入2026年第四季度(Q4 2026)。
欧委会的Battery Passport FAQ又进一步说明,该实施法案仍在制定中,预计在2026年10月或11月以草案形式进入“Have Your Say”公众反馈程序。
这意味着:
规则确实晚了,但Battery Passport本身没有因此停止倒计时。


二、为什么“数据访问规则”这么重要?

因为DPP并不是简单地把一份产品说明书上传到网页,再生成一个二维码。
电池护照本质上涉及一套分层的数据访问体系。
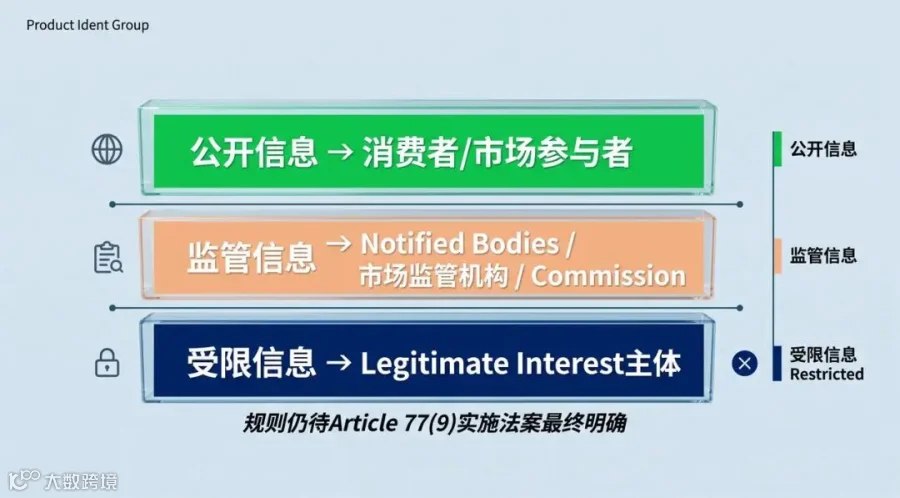
按照现行法规,可以大致理解为三层:
第一层:公开信息
消费者、客户等可以访问的产品信息。
第二层:监管及特定机构访问的信息
包括通知机构(Notified Bodies)、市场监督机构以及欧盟委员会等依法需要访问的数据。
第三层:具有合法利益的主体访问的信息
例如在特定条件下涉及维修、再制造、梯次利用和回收的专业参与方。
问题就在第三层。
企业必须既让真正需要这些数据的人获得必要信息,又不能把电芯组成、拆解信息、技术参数或其他商业敏感信息无限制开放。
《电池法规》第77(9)条本身也明确要求,在确定这些权限时,需要考虑数据对于评估电池状态、剩余价值、再利用、再制造和回收的必要性,同时限制对商业敏感信息的不必要访问。
所以这并不是一个简单的“账号权限”问题。
它实际上同时涉及:
法规责任、数据分类、角色识别、身份验证、商业机密保护和系统权限管理。

三、那么规则没完全定下来,企业是不是应该等?

我们认为,不应该。
因为现在已经确定的内容,实际上已经足够企业完成大量前期工作。
2026年7月,欧盟已经正式出台DPP Registry相关实施规则;7月20日,欧盟DPP Registry及测试环境正式上线。企业已经可以开始熟悉注册和测试流程。
2026年8月,欧盟委员会又发布了Battery Passport数据点指导文件,对不同电池类别涉及的数据进行了系统梳理,目前文件汇总了71个数据点,并区分哪些项目在2027年2月适用、哪些仅在特定情况下适用,以及哪些要求将在更晚阶段生效。
也就是说:
现在不确定的主要是部分受限数据“谁能访问、能做到什么程度”,而不是企业连哪些数据要准备都不知道。
四、企业现在最应该做的,是把“确定项”和“待定项”拆开


第一,先判断自己的产品和责任主体
首先确认:
产品是否属于2027年Battery Passport适用范围?
谁是将最终成品电池投放欧盟市场或投入使用的经济运营商?
谁负责创建、维护和更新护照?
如果这一层没有确定,后面的数据和系统建设都容易出现责任错位。
第二,把数据资产真正盘清楚
不要直接从“买哪个DPP系统”开始。
更应该先建立Battery Passport的数据台账:
这个数据是什么 → 法规依据是什么 → 在企业哪个系统 → 谁负责 → 从哪个供应商获得 → 多久更新一次 → 是否属于商业敏感数据。
对于制造企业而言,真正耗时间的往往不是生成二维码,而是发现:
研发有一部分数据,MES有一部分,ERP有一部分,供应商还有一部分,而这些数据原来并没有按照DPP要求进行管理。
这也是为什么DPP项目首先是一个产品数据治理项目,其次才是系统项目。
第三,权限架构不要“写死”
目前尤其不建议企业,把“legitimate interest”直接固化成几个永久角色。
更合理的方式是:
先建立可配置的角色与权限模型。
未来实施法案出台以后,再根据最终规则调整:
谁可以申请访问;
需要验证什么身份;
可以看到哪些字段;
是否允许下载;
能否共享或再利用;
访问行为是否需要记录。
这样做的目的很简单:
规则变化时修改配置,而不是推倒系统重做。
第四,现在就可以进入Registry测试
欧盟DPP Registry已经运行,测试环境、经济运营商用户指南及相关帮助资源也已经陆续开放。
对于计划2027年进入实际运行的企业,现在可以开始验证:
企业身份如何完成验证;
产品标识如何进入Registry流程;
内部系统和外部DPP服务如何衔接;
未来批量产品如何注册和维护。
这一阶段的意义不是“抢先拿一个二维码”,而是尽早发现企业现有产品主数据、组织身份和系统接口中的问题。
五、真正应该等待的,只有那些尚未最终明确的部分

现阶段企业没有必要提前猜测最终“合法利益主体”名单,也不建议根据行业文章自行定义最终权限边界。
这些内容应继续关注欧盟委员会未来发布的:
Article 77(9)实施法案草案 → 公众反馈 → 最终正式文本。
一旦正式文本发布,再完成权限矩阵的最终确认和系统配置。
这才是目前更稳妥的实施节奏。
结 语
从现在到2027年,企业真正缺的不是“更多政策解读”
Battery Passport正在进入一个新的阶段。
过去的问题是:
“法规最终会要求什么?”
接下来企业真正要回答的是:
“这些要求落到我们的产品、供应链、数据和系统里,到底怎么实现?”
访问规则延期带来的并不是一个停止项目的理由。
相反,它更清楚地说明了一件事:
DPP实施不会等所有细则一次性全部发布以后再开始。
企业更现实的做法,是先完成已经确定的80%左右的基础工作,把仍在变化的规则留成可调整接口。
到最终细则落地时,企业需要做的是“收口”,而不是从零开始。

如果企业已经开始评估Battery Passport,但仍不确定产品是否适用、数据准备到什么程度、现有ERP/MES/PLM能否支撑,或者DPP系统应该如何选型和试点,可以先从一次DPP准备度诊断开始。
Product Ident Group持续跟踪欧盟DPP Registry、Battery Passport数据要求及后续实施规则,并可协助企业开展法规适用判断、企业主体验证、数据盘点、DPP实施方案设计及Pilot试点实施。
关注Product Ident Group,获取欧盟DPP最新政策动态、行业实践及企业准备指南。
「出海有方」
Product Ident —— 品牌出海服务商
财税合规丨产品合规丨品牌出海丨绿色可持续丨本土工商