

大家好,我是AI紫队安全研究。建议大家把公众号“AI紫队安全研究”设为星标,否则可能就无法及时看到啦!因为公众号只对常读和星标的公众号才能大图推送。操作方法:先点击上面的“AI紫队安全研究”,然后点击右上角的【...】,然后点击【设为星标】即可。
关注视频号 “AI紫队安全研究” 不定期周五晚上10点直播。
导语
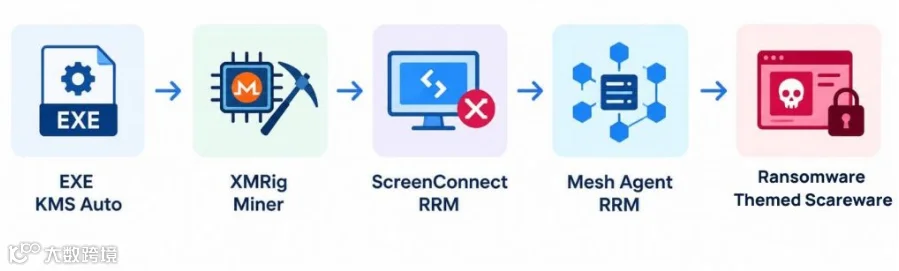
K7 Labs发布威胁分析报告,曝光一条极具迷惑性的多阶段入侵链条:攻击者把恶意载荷捆绑在盗版KMSAuto Windows激活工具当中。用户下载运行之后,并非立刻爆发破坏行为,而是间隔十几小时分阶段投放挖矿程序、合法远控工具,最后释放一款不会真正加密文件的虚假勒索恐吓软件Scareware制造系统被加密的假象。
整个攻击大量滥用开源、合法商用管理工具,单看某一个进程很容易被判定为正常软件,政府、科研、中小企业办公终端需要高度警惕。
提示:报告样本元数据指向APT36(Transparent Tribe透明部落),但安全厂商表示证据尚不能做到100%确凿归因,也有可能是模仿该组织特征的仿冒活动。
情报来源:K7Computing Labs威胁研究报告
一、攻击完整杀伤链:分批投放,时间差是最大陷阱
这套入侵最狡猾之处:不是一次性释放全部恶意程序,各个载荷之间间隔12‑24小时分批落地。
杀毒工具单次扫描很难同时捕捉全套组件,容易只发现其中某一部分,造成误判。
阶段1:KMSAuto盗版激活工具作为入侵入口
KMSAuto本身是用于Windows非授权激活的工具,本身代码不一定带毒。
黑客在第三方网盘、BT资源站、破解软件论坛,投放被篡改的捆绑版本。
用户为了免激活系统,从非官方渠道下载运行之后,恶意脚本开始潜伏后台。
重要区分:看到KMSAuto不等于已经中毒。但是从网盘、破解站点下载、出现在非常规目录、伴随陌生子进程,就是高风险信号。
阶段2:植入XMRig门罗币挖矿程序
间隔一段时间之后,后台部署开源挖矿木马XMRig。
不直接搞破坏,只是默默消耗CPU算力挖矿牟利。很多办公电脑卡顿、风扇狂转,管理员往往只怀疑软件bug,很难第一时间联想到恶意挖矿。
阶段3:部署双重合法远程管理工具,牢牢把控主机
攻击者不使用自制后门,直接滥用市面上正规商用远控软件:ScreenConnect,后续再补充MeshAgent作为备用后门。
两个合法RMM工具先后安装到系统目录:
`C:\ProgramData\HvHosts\ScreenConnect.WindowsClient.exe`
`C:\ProgramData\OneDriveServer\OneDriveServer\ScreenConnect.WindowsClient.exe`
工具本身是企业合法运维软件,但未经管理员许可私自安装,就代表主机已经失陷。一旦两道远控通道全部建立,黑客可以随时接管桌面、读写全部本地文件。
阶段4:投放虚假勒索恐吓软件Pakistanware(重点!没有真正加密)
这是本次事件最反常识的环节。
很多人以为会出现标准勒索病毒全盘加密文件索要比特币赎金,但这款`SecurityHealthService.exe`恐吓程序并不会加密任何用户文档。
它做的全部是视觉欺骗:
1. 伪装Windows安全健康服务,放进系统「启动」目录实现开机自启;
2. 修改电脑桌面壁纸;
3. 弹出全屏置顶窗口,伪造勒索提示,谎称“你的全部文件已经被加密”;
4. 篡改部分文件后缀名,制造被加密的假象;
5. 释放README恐吓文档,但是文档里面没有赎金地址、没有解密密钥联系方式,完全不索要金钱。
它的目的不是加密敲诈,而是制造巨大心理恐慌,混淆事件处置判断。攻击者继续保留ScreenConnect/MeshAgent后门,悄悄长期控制电脑。
持久化手段,很难清理
恐吓程序会做多重驻留:
1. 注册表Run/RunOnce启动项;
2. 全部用户的开机启动文件夹;
3. 在AppData目录释放大量设置超级隐藏属性的副本,普通文件浏览器看不到;
4. 在`C:\Users\Public\Recovery`存放bat、vbs、xml全套辅助脚本。
二、为什么这套攻击很难被发现?
1. 时间差分批投毒:挖矿、远控、恐吓载荷间隔十几小时落地,一次扫描抓不全完整证据链;
2. 大量使用双用途合法工具:XMRig挖矿、ScreenConnect、MeshAgent,网上都能下载到正版,单独看进程无法直接判定恶意;
3. 虚假勒索不做真实加密,传统勒索病毒检测规则全部失效;
4. 恶意文件设置系统超级隐藏属性,普通用户浏览文件夹看不见;
5. 伪装成Windows Defender安全服务,文件名迷惑运维人员。
安全厂商特别提醒:不要孤立看待每一个告警。单独出现KMSAuto不一定是威胁;单独MeshAgent也不一定代表入侵;但是几类工具在短时间窗口先后出现,就是明确主机被攻陷信号。
三、高风险场景自查清单
高危单位与人群
政府办公终端、科研院所、中小型企业办公电脑;员工习惯从网盘、破解网站下载工具的环境风险最高。
企业需要警惕的现象
1. 内网终端出现非IT部门部署的KMSAuto激活工具;
2. 莫名出现ScreenConnect、MeshAgent远程管理客户端,运维没有部署过;
3. CPU莫名持续高占用,排查发现XMRig挖矿进程;
4. 开机桌面壁纸被无故篡改,弹出全屏勒索提示,但文件本身可以正常打开;
5. `C:\Users\Public\Recovery`目录下出现陌生vbs、bat脚本;
6. AppData出现大量超级隐藏的陌生exe程序。
四、分层防御方案|运维+员工
👨💻员工个人安全提醒
1. 不要从网盘、BT、破解论坛下载KMSAuto、各类系统激活工具。盗版捆绑恶意载荷是高频入侵入口;
2. 看到桌面突然变化、弹出勒索弹窗,先不要慌,先确认文件能不能正常打开,有可能是虚假恐吓软件;
3. 不要私自安装各类远程管理工具,需要远程协助联系IT管理员。
🛠运维企业加固策略
1. 应用管控策略:通过AppLocker/WDAC阻止KMSAuto、XMRig未授权运行;
2. EDR告警重点监控组合行为:
KMSAuto执行之后,短时间生成XMRig挖矿进程;
无IT工单前提下,私自安装ScreenConnect、MeshAgent;
监测启动文件夹、注册表Run键大量新增陌生程序;
监控`C:\Users\Public\Recovery`目录陌生脚本生成;
3. Sysmon开启进程、文件、注册表全日志留存,重点看时间序列行为,而不是单样本查杀;
4. 安全培训告诉运维人员:不是所有勒索弹窗都会真加密文件,遇到勒索告警第一时间确认文件读写状态,避免误判事件等级。
🚨疑似中毒应急处置步骤
1. 受害主机立刻断开网络,不要直接重启,保留内存和磁盘取证痕迹;
2. 卸载非运维部署的ScreenConnect、MeshAgent;
3. 清理启动文件夹、注册表Run键全部可疑启动项,删除`Public\Recovery`全部恶意脚本;
4. 清理AppData下面带超级隐藏属性的恐吓程序副本;
5. 主机全部账号、邮箱、业务系统密码重置,开启MFA二次验证;
6. 同网段终端做批量行为检索,排查是否多台机器被植入同类远控。
五、安全思考总结
本次攻击案例带给我们很重要启示:
现在攻击者越来越擅长混搭战术,盗版工具当入口 + 开源挖矿牟利 + 合法商业远控拿权限 + 虚假勒索制造混乱。
传统防御过度依赖“识别单个病毒特征”,但是攻击者大量使用市面上公开合法软件,告警经常是碎片化的。
真正的检测关键点,不是某一个程序本身,而是这些工具异常的先后出现时序、非授权安装行为。
对于政企内网,必须建立行为时序分析视角,不能只靠静态病毒库做防护。
报告补充说明:样本元数据标记APT36相关,但安全研究人员没有拿到完整确凿攻击链路证据,不排除第三方模仿其特征进行攻击。
互动话题
你们内网遇到过员工私自下载KMSAuto激活工具的情况吗?遇到虚假勒索恐吓弹窗你会如何处置?评论区聊聊运维实战经验!
加入知识星球,可获取权益
一、"全球高级持续威胁:网络世界的隐形战争",总共26章,为你带来体系化认识APT,欢迎感兴趣的朋友入圈交流。
二、为什么加入?
职场瓶颈期找不到突破方向?安全项目落地缺成熟方案?面对APT攻击、勒索病毒不知如何构建防御体系?
三、在这里,你能获得的不只是资料包,而是直接对接行业专家的「私人顾问服务」
✅ 职业发展「精准导航」
1v1简历优化:针对安全岗(渗透测试/安全运营/合规等)拆解JD,突出核心竞争力;
晋升避坑指南:从工程师到安全负责人,分享晋升路径,避开「技术强但管理弱」的晋升陷阱;
技能栈规划:根据你的基础(应届生/3年经验/资深专家)定制学习路线,比如从0到1学SOC安全建设、APT威胁狩猎。
✅ 安全方案「对症开方」
实战方案库:含医疗/制造业/等行业的勒索防御、数据安全合规、供应链安全加固方案(附落地工具清单+成本测算);
架构设计咨询:小到EDR选型,大到零信任体系搭建,提供「预算效果」平衡的最优解(已帮10+企业节省40%防护成本)。
✅ 圈子资源「直接对接」
大厂安全负责人拆解真实案例(如某支付公司攻防对抗的实战复盘);
四、适合谁?
想突破职业天花板的安全工程师/架构师;
需快速落地安全项目的企业负责人;
关注行业动态的安全爱好者或IT从业人员。

喜欢文章的朋友动动发财手点赞、转发、赞赏,你的每一次认可,都是我继续前进的动力。