

2023年3月17日更新
Eye4Fraud终于在其网站发布的声明中公开承认了此次数据泄露事件:
我们最近经历了一起网络安全事件,涉及某些客户且包含有限信息的备份文件遭到未经授权的访问。我们迅速聘请了网络安全专家和外聘顾问以协助我们的应对工作。我们已通知执法部门并正在与其合作调查该事件。
我们为电商商家提供欺诈保护服务,这些商家向我们提供有关交易的有限信息。在提供服务的过程中,我们不会收集个人的敏感个人信息,如账户密码或完整的银行卡号。
我们正在努力了解情况,我们的首要任务是提供准确的信息,并在适当时候发布任何额外的更新。
然而,Eye4Fraud没有采取合乎道德和负责任的做法,即在页面上方显著位置设置横幅或其他醒目提示,而是选择将指向该声明的链接埋在页面底部的页脚中……隐藏在仅显示“关于近期事件的声明”这一模糊链接的背后。
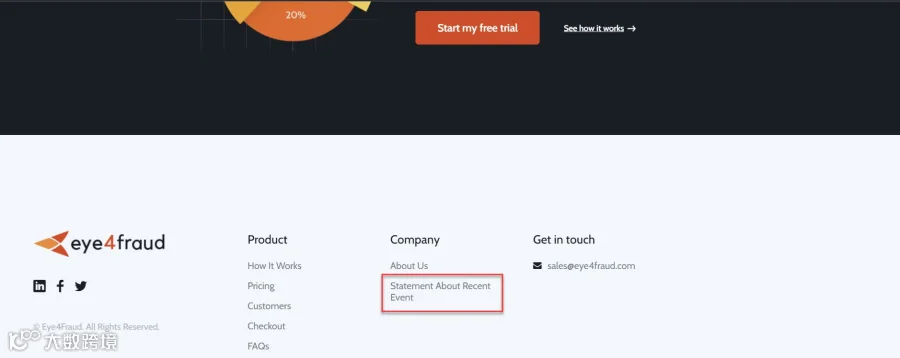
这远远不够,任何严肃的公司都应该知道这一点。👎
2023年3月13日更新:受影响商家发声
Eye4Fraud仍未回应关于负责任地披露此次泄露事件的呼吁,但另一家受影响的商家已经站出来,Abstract Ocean毫不留情。
2023年3月6日,Troy Hunt 通知其网站(HaveIBeenPwned)的用户,Eye4Fraud("E4F")发生了涉及约1600万个账户的数据泄露事件。Abstract Ocean 于2019年8月至2020年1月期间试用了 Eye4Fraud 的服务。E4F 提供的服务有助于防止电子商务公司的欺诈订单(尽管这里存在讽刺意味)。
不幸的是,他们迄今为止未能披露任何关于此次泄露事件的信息。我们已直接联系他们获取信息,但他们既未向我们透露,也未向其他人透露(例如,他们的网站上甚至根本没有提及此次泄露事件)。我们所掌握的信息主要基于 Troy 在 Twitter 上提供的内容。随着我们了解更多情况,我们将更新此页面。
泄露详情与厂商沉默
据报道,电子商务欺诈检测与预防 SaaS Eye4Fraud 遭遇了一起大规模未公开的数据泄露事件,导致使用其服务的电商企业的超过 1600 万封电子邮件及其他客户数据被曝光。
最新泄露事件:上个月,Eye4Fraud 的 1600 万个唯一电子邮件地址和数百万笔订单被发布到一个黑客论坛上。据称这些数据既包括该服务用户的信息,也包括通过 Eye4Fraud 进行保护所涉及的订单信息。其中 77% 的数据此前已出现在 @haveibeenpwned 中。
— Have I Been Pwned (@haveibeenpwned) 2023年3月6日
Have I Been Pwned 的创建者 Troy Hunt 详细说明了他在联系 Eye4Fraud 并敦促其进行道德披露方面的努力——但截至目前,Eye4Fraud 尚未采取任何行动。
披露之所以重要,是因为它让组织有机会妥善沟通该事件。让我们从找到的第一条推文开始,数一数他们以间接或直接方式尝试过的各种方法。
— Troy Hunt (@troyhunt) 2023年3月6日
第三条推文是我的。
— Troy Hunt (@troyhunt) 2023年3月6日
第五次尝试是直接向其每个页面上出现的地址发送邮件。
— Troy Hunt (@troyhunt) 2023年3月6日
对任何内容都没有回复。Nothing. Zilch。还有他们的 security.txt?嗯,它“不符合规范”。
— Troy Hunt (@troyhunt) 2023年3月6日
正如 Hunt 所指出的,这是一次特别重要的泄露事件,因为许多受影响的用户根本不知道他们的信息曾被分享给 Eye4Fraud。
当你在任何电子商务网站购物时,你购买的公司可能会在购物旅程的各个方面使用第三方软件,包括欺诈检测——而 Eye4Fraud 正是如此。
如果您在任何使用 Eye4Fraud 服务的网站上购物,您的个人信息将在欺诈检查过程中与其共享,而作为买家,您可能甚至对此毫无察觉。
根据 Eye4Fraud 的说法,其运作方式如下:
每一笔订单(包括电话订单)都会通过我们尖端的 AI 系统进行审核。该系统利用 Persona™ 和 Dynamic Scoring™ 技术深入分析客户档案,确保一切合法合规。
我们的系统会提取部分数据:
- 电子邮件地址
- IP 位置
- 行为数据
- 购买历史
- 发卡行数据
- 公共记录
如果没有红旗警示?您的订单将在 2 分钟内获得批准。
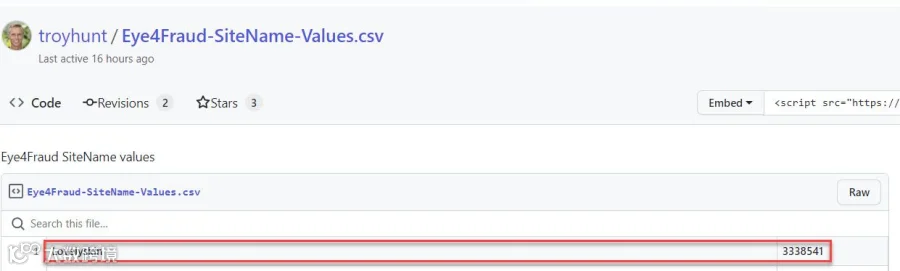
Hunt 整理了一份完整的 SiteName 值列表,以及据称在泄露事件中从每个站点暴露的客户记录数量。
本不应需要受害者阅读 Gist 中的 CSV 文件,然后去其他公司寻找联系人以尝试报告事件并引起关注。这里有 1600 万人受到影响,你们中有人曾从 Eye4Fraud 获得任何回应吗?
— Troy Hunt (@troyhunt) 2023 年 3 月 8 日
涉事商家动态与合规提醒
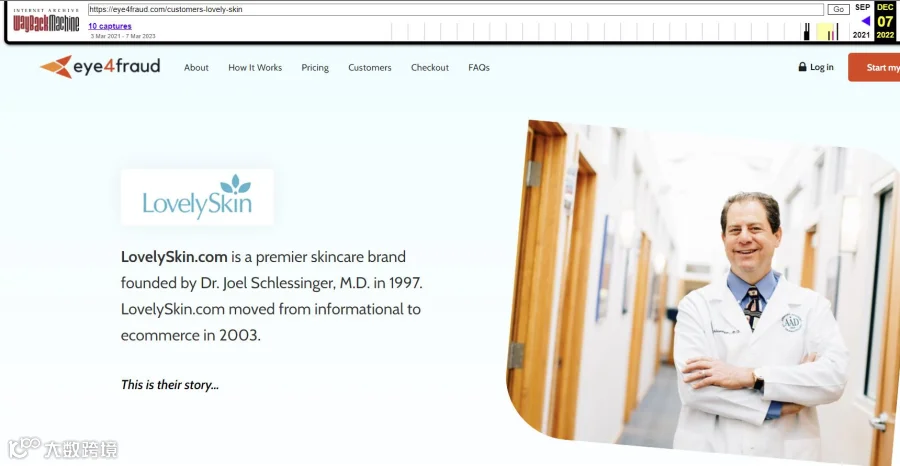
尽管 Eye4Fraud 尚未披露此次数据泄露事件,但有趣的是,受影响最严重的网站 LovelySkin 已从 Eye4Fraud 的客户页面上被移除。
提醒你一下,他们已从网站上删除了那张截图。我还已向 @LovelySkin 发送了私信,正在等待 🤷♀️ 回复。难道相关网站依法必须通知我们要吗?
— Marsha Collier (@MarshaCollier) 2023年3月9日
LovelySkin 的客户页面的直接 URL 现在会重定向回 Eye4Fraud 首页,但 Internet Archive 显示了该页面以前的样子。

截至目前,至少有一家使用 Eye4Fraud 服务且在泄露名单中的商家已通知其客户,这堪称处理信息披露的标准范例。
亲爱的 ZYLtech.com 客户:
我们写信是为了告知您一起可能影响您个人信息的数据泄露事件。
我们最近获悉,我们的欺诈检测和预防服务提供商 Eye4Fraud 发生了数据泄露,可能影响了我们的客户。此次泄露可能导致您的姓名、地址、电话号码、电子邮件地址、支付方式以及信用卡后四位(如果在下单时使用)等个人信息暴露。由于我们不存储您的密码,因此您在 ZYLtech.com 的密码不受此事件影响。我们强烈建议您警惕网络钓鱼邮件和电话。
在得知此次泄露事件后,我们立即停止了与 Eye4fraud 的连接。对于由此可能造成的任何不便或担忧,我们深表歉意,并希望您能放心,我们正在竭尽全力解决这一问题,并采取行动加强对您信息的保护。我们珍视您的业务,并将随着事态进展及时向您通报。
畅销电子商务作者 Marsha Collier 分享了联邦贸易委员会(FTC)关于企业在涉及个人信息的网络安全泄露事件中通知消费者的要求。
"所有州、哥伦比亚特区、波多黎各和美属维尔京群岛均已颁布立法,要求对涉及个人信息的网络安全泄露事件进行通知"
— Marsha Collier (@MarshaCollier) 2023年3月9日
通知相关方
当您的企业发生数据泄露时,请通知执法部门、其他受影响的企业以及受影响的个人。确定您的法律要求。所有州、哥伦比亚特区、波多黎各和美属维尔京群岛均已颁布立法,要求对涉及个人信息的网络安全泄露事件进行通知。此外,根据泄露事件中涉及的信息类型,可能还有其他适用的法律或法规。请查阅州法和联邦法律或法规,了解对您企业的具体要求。
通知个人。如果您能迅速告知人们其个人信息已被泄露,他们就可以采取措施降低信息被滥用的风险。在决定通知谁以及如何通知时,请考虑以下因素:
- 州法律
- 妥协的性质
- 所获取信息的类型
- 被滥用的可能性
- 如果信息被滥用,潜在的损害
社区讨论
Eye4Fraud 数据泄露事件也在 HackerNews 上被讨论:
以及 Reddit:
Eye4Fraud 遭受数据泄露,源头为 Bitwarden
您是否受到 Eye4Fraud 数据泄露的影响?请在下方评论中告知我们!