

更新:2024年12月27日
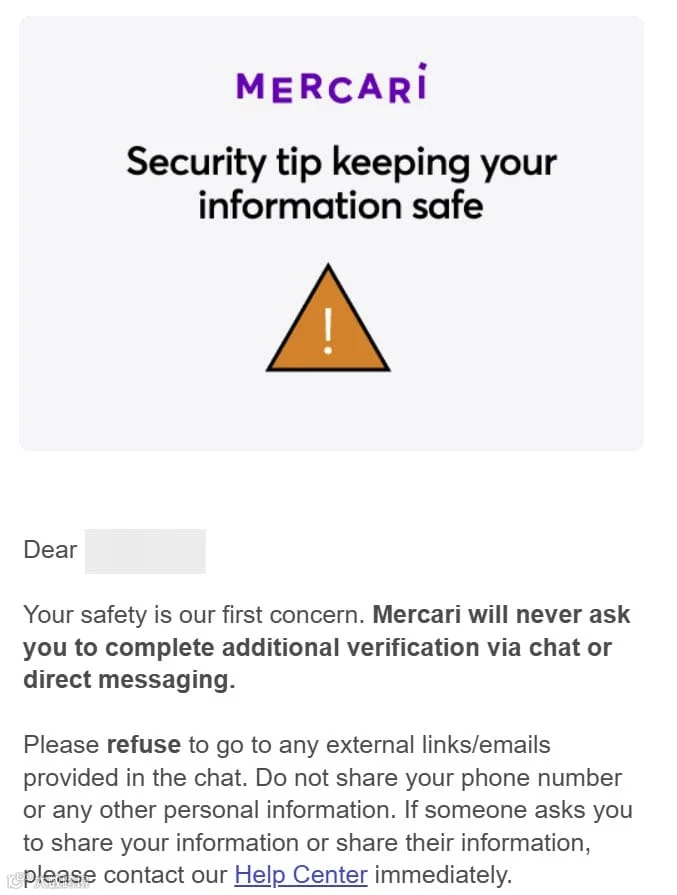
Mercari 终于向用户发送邮件说明钓鱼攻击情况,并建议用户切勿通过聊天或私信完成验证,也不要点击消息中的外部链接。
更新:2024年12月25日
Mercari 尚未控制住此次钓鱼攻击,骗子手段持续升级——不再使用 Gmail 邮箱,转而使用域名含“Mercari”的邮件以增强可信度。
例如来自 mercaribot.su 的这封邮件:
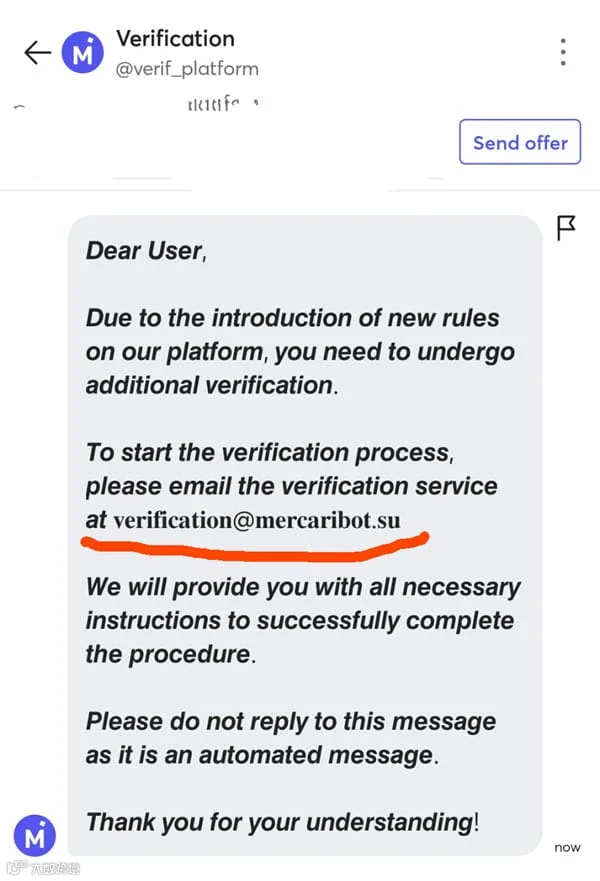
这是诈骗,并非真正的 Mercari 官方邮箱。请勿回复或向该地址发送邮件,绝对不要提供任何登录凭证或个人财务信息。
美国 Mercari 卖家反映,近期出现大量利用平台消息系统进行的虚假验证钓鱼尝试。
这些消息来自使用 Mercari 标志作为头像的账户,声称因“新规则”需额外验证,并引导用户联系通用 Gmail 地址而非官方支持邮箱。
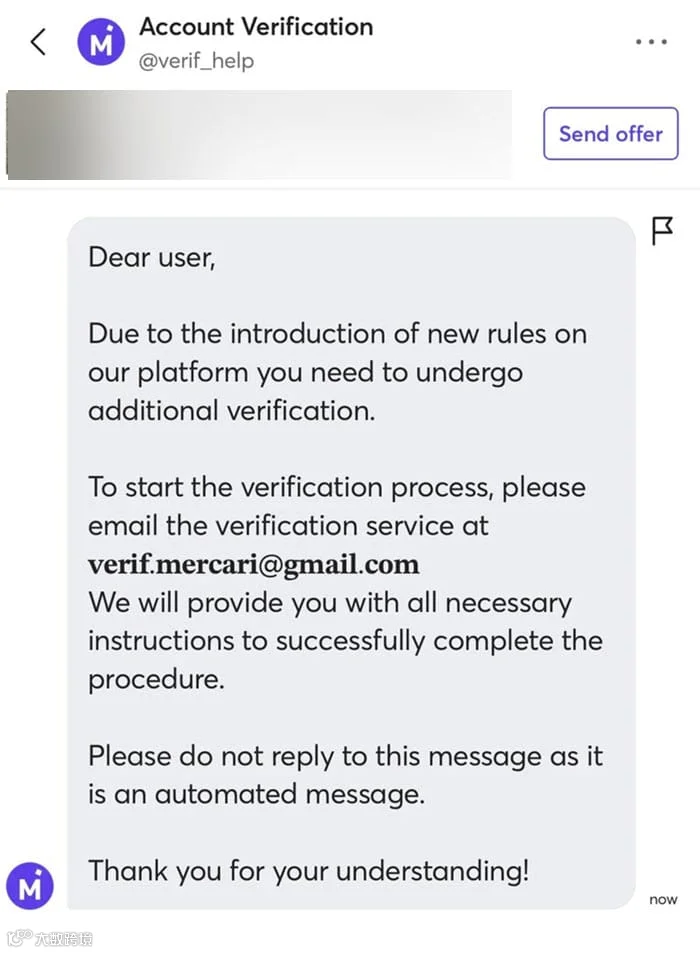
虽然资深卖家对此类邮箱保持警惕,但新用户或缺乏经验者容易受骗——Reddit 上大量帖子证实了这一点,许多用户不确定消息真伪。
这条“Mercari”消息是真的还是骗局?
我收到一条带有 Gmail 地址的 Mercari 消息,未出现在开放工单/支持项目中。已截图发给支持团队等待回复。该消息附在我发布的商品下,但顶部显示为账户验证。
明确提醒:这绝对是骗局,切勿向该地址发送邮件或在 Mercari 内回复。
此类钓鱼攻击并不罕见,Etsy 今年早些时候曾针对类似攻击推出特殊标签和独立收件箱功能。
部分 Reddit 用户分享的截图显示,假冒验证账户似乎已被关闭,但仍可能有其他账户用于此类诈骗,请务必保持警惕!
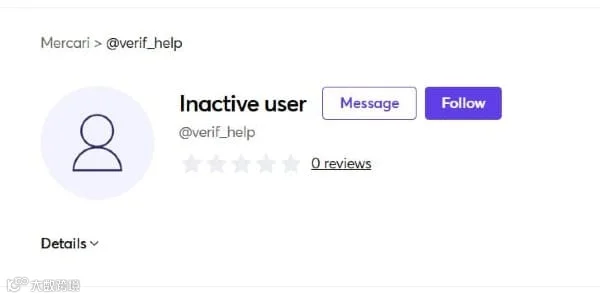
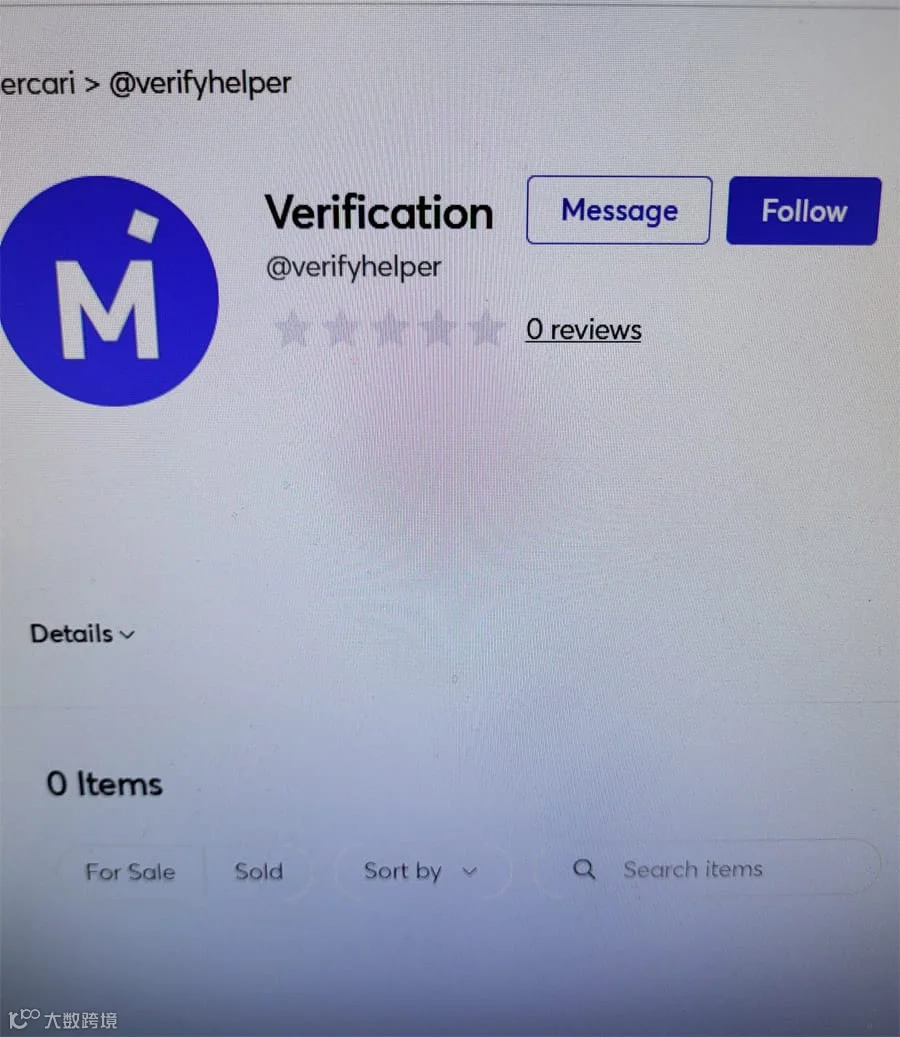
其他变体可能在名称中包含“help”或“verify”,并使用略有不同的邮箱地址。

另有变体提供电话号码以便发送短信,而非邮箱地址——同样属于诈骗。
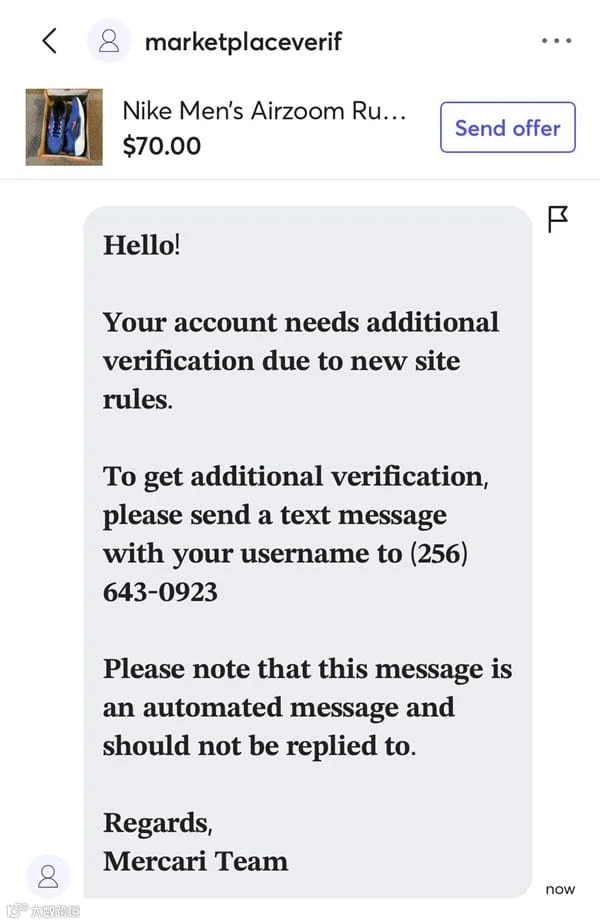
总之,请勿轻信任何类似消息,不要向其中的邮箱发送内容,也不要拨打包含的电话号码。
用户对消息存疑却无法从官方渠道获得解答,只能转向社区求助,凸显 Mercari 在网站安全与保障方面仍有大量工作要做。
Mercari 日本近期推出加强安全、安保和客户服务的举措,包括增强身份验证及打击假货——这些措施是否即将在美国推行?
今天你在Mercari上收到了假冒验证的钓鱼诈骗消息吗?请在下方评论中告诉我们!