一、从“文件堆砌”到“思维落地”
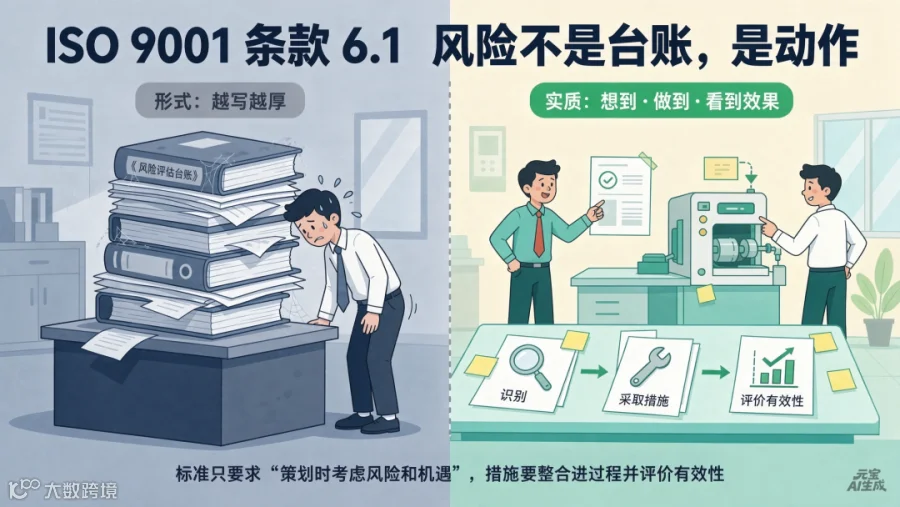
许多企业在应对ISO 9001:2015标准时,常陷入一个误区:耗费数周时间填制风险识别清单、评价矩阵及应对措施表,最终形成厚达数十页的《风险评估报告》并束之高阁。然而,在外部审核中,当审核员询问针对特定风险(如供应商交付延迟)的具体应对措施时,企业往往只能给出“加强管理”等空洞回答,无法提供实质性证据。
问题的根源在于方向性错误:将标准要求误解为提交一份静态文件,而忽视了其核心要求——建立一种动态的风险思维方式。
二、回归标准本源:6.1条款的核心逻辑
ISO 9001:2015第6.1条款并未强制要求使用FMEA、风险矩阵或特定的打分标准,也未规定必须出具独立的“风险评估报告”。该版本特意删除了旧版中独立的“预防措施”条款,旨在将风险思维前移至体系策划环节。标准仅规定了五个关键动作:
考虑 → 确定 → 策划 → 整合实施 → 评价有效性
其中,绝大多数企业的短板在于后两个环节:要么有想法无行动,要么有行动无效果验证。标准要求组织在策划质量管理体系时,结合组织环境(4.1)和相关方要求(4.2),确定需应对的风险和机遇,并将措施整合进业务流程中,确保措施与潜在影响相适应。
三、全面理解风险:防御与进攻并重
依据ISO 9000定义,“风险”是不确定性的影响,既包含负面威胁,也包含正面机遇。机遇可能带来新实践、新产品、新市场或新技术的应用。若企业的风险清单仅涵盖火灾、投诉等常规负面项,则缺失了对“机遇”的把握,导致管理体系仅有防守而无进攻能力。
四、审核关注的三大核心要素
审核员在查阅风险台账时,主要关注以下三个维度:
1. 风险来源的真实性
风险识别不应凭空臆造,而应基于客观数据。有效的输入包括:过往客户投诉、退货返工记录、内审不符合项、过程绩效数据、关键岗位变动及供应商表现等。例如,“因去年某批次产品返工三次,故识别出工艺不稳定风险”,比泛泛列举“自然灾害”更具说服力。
2. 风险描述的业务贴合度
风险必须与企业实际业务紧密相关。对于中小企业而言,无需罗列数十条通用风险,聚焦七至十条关键业务风险即可。例如,“唯一掌握设备调试技术的师傅即将退休”远比“可能发生地震”更具实际管理价值。
3. 应对措施的闭环执行
这是审核的核心。措施需具体落实到过程文件中,明确责任人、完成时间及验证方式。以某五金厂为例,针对“调机师傅退休导致工艺失传”的风险,有效措施应包含:
- 技术部在三个月内将调机参数固化为《作业指导书》;
- 车间安排两名徒弟进行跟岗轮训,并纳入年度培训计划;
- 生产部通过月度例会数据验证:三个月后徒弟能独立调机且首件合格率≥98%。
这种“想到→做到→看到效果”的完整链条,才是审核员认可的合规证据。
五、小企业的极简实操方案
中小企业可采用一张A4横表进行管理,包含五列:风险/机遇描述 → 来源 → 潜在后果 → 具体措施(责任人/时限) → 有效性验证。仅需列出七八条关键项,打印张贴于办公区域,并在管理评审前更新即可。
此外,标准强调措施应与风险影响“相适应”。对于影响较小的风险,经充分评估后决定“保留风险、暂不采取措施”也是合规的应对方式,这有助于企业合理配置资源。
六、规避常见执行误区
1. 盲目套用模板:照搬同行或网络清单,脱离自身业务实际,经不起追问。
2. 措施口号化:使用“加强管理”、“提高意识”等模糊表述,缺乏可执行的具体动作。
3. 静态化管理:风险是动态变化的,新客户、新设备、新法规及人员变动均会引发新风险。企业应在内审和管理评审中定期回顾更新,确保持续有效。
风险管理的核心价值不在于台账的厚度,而在于是否构建了“想到、做到、看到效果”的朴素闭环。将这一逻辑真正融入日常运营,远胜于堆积三十页的无效文档。
-END-