

近日,知名硅谷风投 a16z 旗下加密部门 a16z crypto 举办对谈,邀请斯坦福大学密码学家 Dan Boneh、乔治城大学计算机科学副教授 Justin Thaler 等专家,深入探讨人工智能(AI)数学能力飞跃对现代密码系统的潜在威胁。
此前,OpenAI 公开数百份由内部模型生成的数学研究手稿,引发学界震动。随着 AI 在解决数学难题上取得突破,业界担忧其可能冲击支撑银行交易、私人通信及加密货币安全的密码学体系。Boneh 指出,目前公开成果尚未显示对主流密码方案的实际破解,但前沿实验室应披露是否利用最强模型检验过已部署系统及其结果。
这种担忧已延伸至链上资产安全。为应对椭圆曲线密码技术可能面临的攻击风险,以太坊基金会研究员 Justin Drake 提出“掩体模式”,建议大型持有者将资金转移至公钥未暴露的地址。然而,关于攻击出现的时间点及迁移执行方式,业内仍存在分歧。
AI 数学突破对密码安全的实际影响
OpenAI 发布的成果涵盖数学和计算机科学的多个领域,但未列出密码学相关结果。Boneh 对此表示关注,因为密码学同样存在大量开放问题,且所需的数学推理与已公布成果密切相关。
对于这一空白,可能存在两种解释:一是模型尝试后未获得值得报告的结果;二是实验室发现了涉及安全的内容并选择暂缓公开。Justin Thaler 认为,无论哪种情况,研究者都需要了解测试范围、资源投入及结果处理方式。
公钥密码方案的安全性通常基于某些计算问题难以快速求解的前提。以椭圆曲线离散对数问题为例,攻击者需从公开信息中反推私钥。一项数学发现要转化为现实攻击,必须化为针对具体算法和参数的计算步骤,并在可承受的成本内完成。因此,理论进展与实际窃取密钥之间仍有距离。
密码学界长期采用“公开方案、邀请攻击”的方式检验安全性。过去,新方案往往需要近十年的分析才能建立部署信心。AI 的出现可能压缩这一过程,使研究团队能在短时间内对新方案进行密集测试。即使未发现破解方法,测试结果也能为安全评估提供新证据。
要使密集测试成为有效的安全证据,报告需详细交代被测算法、参数、算力预算及攻击方向。目前,能力最强的模型集中在少数实验室,外界无法获知它们是否检查过标准化且正在使用的方案。这种信息落差导致行业难以根据 AI 的能力增长排列密码迁移的优先次序。
Boneh 强调,椭圆曲线密码技术广泛应用于银行、医疗、政府服务及私人通信。行业需要具体的测试结果来判断是否加快替换,仅凭 AI 在其他数学问题上的表现不足以指导每套系统的迁移决策。对于普通用户,日常服务仍可照常使用;机构则应继续做好密钥管理和公钥暴露控制,谨慎评估资产迁移的操作风险。
构建密码敏捷性与后量子防御体系
尽管风险评估有待更完整的测试信息,但系统升级可以先行。量子计算的威胁已推动业界多年准备,而 AI 的搜索能力也可能波及后量子候选方案。两类风险在现有算法上存在交集,已有的迁移工作可作为起点,但后量子方案本身仍需持续检验。
美国国家标准与技术研究院(NIST)于 2024 年批准了首批三项后量子密码标准,涵盖基于格的密钥建立、基于格的数字签名和基于哈希的数字签名。格与哈希依赖不同的数学结构,为系统提供了多样化的替代路径。
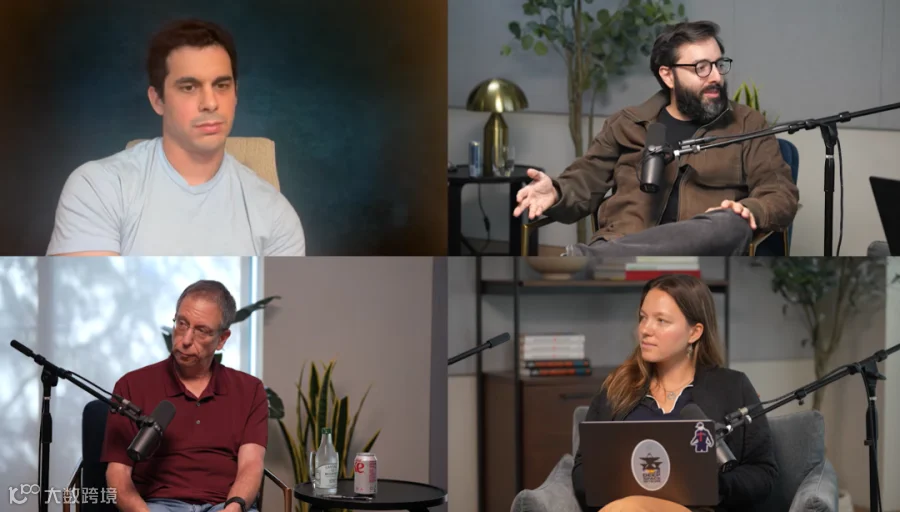
图|格密码与哈希签名的技术路径(来源:NIST)
Boneh 强调“密码敏捷性”的重要性,即系统在某种设计出现弱点时能快速切换至另一种设计。这要求在设计之初预留替换空间,涉及协议、软件更新和部署安排。目前,部分互联网连接已采用混合方案,同时使用椭圆曲线与格方法建立通信密钥,确保在一套方法失效时另一套仍能提供保护。Cloudflare 的数据显示,此类混合密钥交换已进入主流浏览器和网络软件。
区块链领域的选择更为复杂。争论焦点在于未来数字签名应更多采用格方案还是基于哈希的方案。哈希函数已在区块链中广泛用于组织和验证记录,若签名也依赖哈希,系统引入的新安全假设较少。Boneh 指出,基于哈希的签名在具体哈希函数出现问题时可更换部件,而格方案保留更多代数结构,更易支持门限签名等复杂功能,适用于钱包和机构管理。
此外,纯哈希路线可能将复杂性转移至其他环节。例如,以太坊社区讨论的一些设计涉及零知识证明的层层递归验证,虽能压缩验证工作,但增加了系统理解和排错的难度。因此,讨论密码安全时需综合考量数学基础与软件实现的风险。
AI 驱动的代码审查与安全工具演进
除了数学攻击,软件实现自身也存在大量安全问题。AI 不仅能搜索数学攻击,还能在产品发布前检查密码设计与代码漏洞。将检查提前,开发团队可在用户依赖之前修复问题。
随着产品开始使用 AI 代理,安全审查还需覆盖代理行为。AI 代理可连续调用工具、读取资料并执行多步任务,因此必须规定其资源接触范围和权限。Thaler 认为,沙箱机制与按能力分配的权限应成为设计的一部分。模型发现漏洞的能力越强,开发者越需明确界定其活动范围。
一些企业已开始利用新模型反复扫描代码库。Boneh 提出的工程挑战在于:如何在软件更新或模型换代后,仅检查受影响部分而非全量扫描,从而在提高审查频率的同时控制成本。
面对潜在的密码破解危机,Boneh 给出的应对路径是:加快转向已部署的后量子方案;若备选方案也遭攻击,则引入新方法并推进标准化。关键在于负责任地披露发现,协调软件更新,并确保系统真正具备快速切换的能力。
参考资料:
1. https://www.youtube.com/watch?v=k_CoOoDsZ5Y
2. https://www.nist.gov/cybersecurity-and-privacy/what-post-quantum-cryptography
运营/排版:何晨龙
注:封面/首图由 AI 辅助生成