
大数跨境

2026 PT展首发 | 基于AI智能体与LLM的移动应用安全验证全新解决方案正式亮相

2026 PT展首发 | 基于AI智能体与LLM的移动应用安全验证全新解决方案正式亮相 Nagain
2026-10-13
3
导读:摘 要2026年中国国际信息通信展览会(PT展)作为国内信息通信领域年度顶级行业盛会,近期圆满落下帷幕。

摘 要

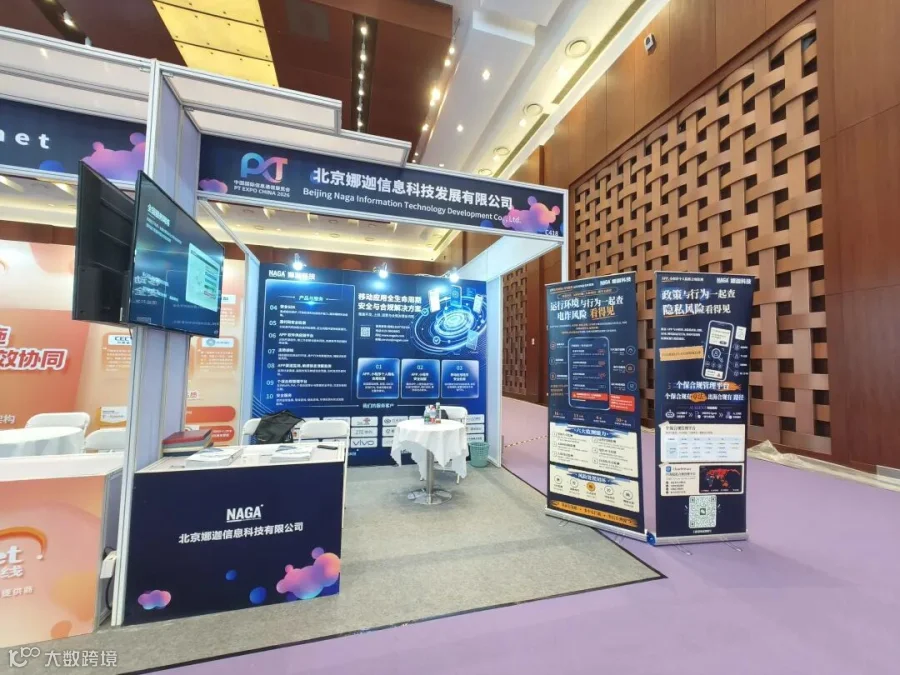
2026年中国国际信息通信展览会(PT展)作为国内信息通信领域年度顶级行业盛会,近期圆满落下帷幕。本次会议由我司新技术研究院专家傅薪烨带来的「基于AI智能体与大语言模型的移动应用安全验证解决方案」主题分享,吸引了数百位行业同仁到场交流,不少未能抵达现场的伙伴纷纷索要完整技术资料,本篇内容就完整同步本次分享的全部核心干货,为移动安全赛道从业者提供可落地的技术参考。


PT展现场技术分享 直击移动安全智能化转型痛点

图注
作为移动应用安全验证赛道的突破性创新成果,本次分享全程遵循「提出问题-设计方案-落地演进」的递进逻辑,从行业现存的共性困境切入,完整呈现了AI与大模型技术赋能网络安全落地的全新路径。

当前移动应用安全验证领域长期存在六大深层痛点,直接卡死了完整安全防护闭环的形成:工具层面三类核心检测工具各自独立、数据不互通结果不联动形成信息孤岛;验证层面无法量化衡量防护能力实际效果,大量已部署的防护实效失效却无法被感知;供应链层面废弃僵尸SDK隐蔽性极强,常规手段难以扫描,极易成为数据泄露突破口;标准检测层面做完OWASP检测仅输出漏洞清单,无法结合业务生成定制防护方案,检测整改完全脱节;合规核查层面纯人工审核效率极低,难以精准识别权限错配、超范围收集等细节问题,极易引发合规事故;策略生成层面全靠人工研判输出方案,效率低且受主观判断影响大,整改方案往往难以落地。
工具数据孤岛、防护有效性难验证、第三方SDK风险隐蔽、OWASP检测不闭环、隐私合规依赖人工、防护策略主观性强
六大痛点层层嵌套,直接卡住了移动安全防护从检测到落地的全链路,行业长期缺乏能真正打通工具、数据、业务全环节的系统性解决方案。
针对上述行业共性困境,方案锚定三大核心研究方向精准破局:一是打通工具链路,搭建AI智能体调度体系,实现移动安全平台验证、僵尸SDK风险分析、OWASP漏洞检测三类工具的自动化调度联动,彻底解决工具孤立、数据不通的历史遗留问题;二是引入大语言模型双引擎赋能,一个引擎自动生成可落地的防护整改方案替代低效人工研判,另一个引擎完成隐私政策全维度合规智能检测,解决人工审核低效失准的痛点;三是搭建完整闭环,覆盖从检测到整改的全流程环节,真正实现移动应用安全验证全链路智能化。

五层架构核心骨架 构筑全链路智能验证底座

图注
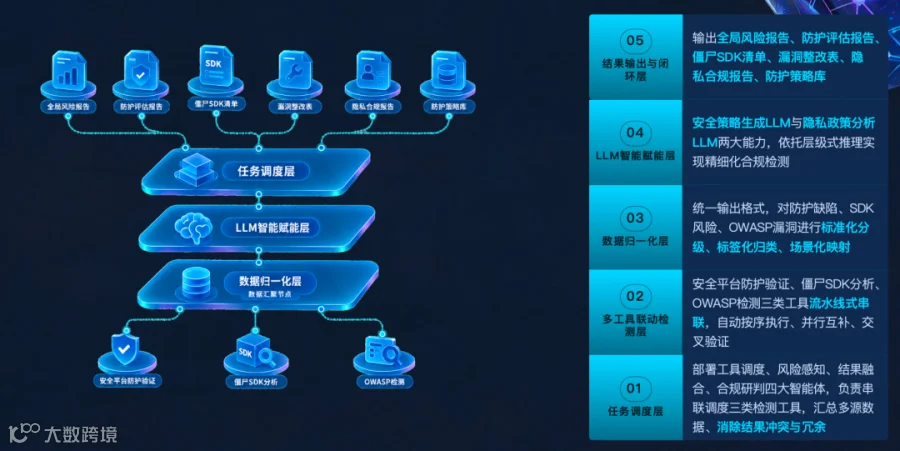
这套方案从底层到顶层依次递进,打造出完整可落地的移动安全验证闭环架构:
  • 最底层为任务调度层,部署四大智能体完成三类检测工具的串联调度,同时汇总多源数据,消除结果冲突与冗余
  • 第二层为多工具联动检测层,让安全平台防护验证、僵尸SDK分析、OWASP检测三类工具流水线串联,支持自动按序执行、并行互补、交叉验证
  • 第三层为数据归一化层,统一输出格式,对三类风险完成标准化分级、标签化归类与场景化映射,为后续智能分析打好基础
  • 第四层为LLM智能赋能层,配备两大专用LLM,依托层级式推理完成精细化防护生成与合规检测
  • 最顶层为结果输出与闭环层,直接输出覆盖全场景的各类报告与策略库,支撑后续安全整改落地
AI智能体替代人工完成检测全流程,八步串联机制打通从任务启动到输出整改方案的全部链路:智能体先自动启动检测流水线,完成移动安全平台的防护功能验证,随后依次开展僵尸SDK风险扫描与行为分析,完成OWASP Mobile TOP10全项检测,多工具输出结果经过归一化融合消除冲突,LLM基于标准化结果生成针对性安全防护策略,再自动完成隐私政策合规风险解析,最终输出完整闭环整改报告,全程无需人工介入,大幅提升检测效率。

三大核心检测能力 实现全维度风险无死角覆盖


多数移动应用运行阶段的安全风险不只来自外部攻击,更来自应用本身遗留的已知漏洞、不合规弱配置,以及长期无人修复的风险暴露面,这类内生风险往往是被忽视的高危缺口。方案内置的漏洞扫描能力可精准定位应用和关联组件里的已知风险,附带完整漏洞信息和可落地修复方案,避免漏洞长期留在生产环境中,同时对照统一安全基线与合规模板定期巡检各类配置,识别弱配置、权限错配等问题,完整留存检查凭证满足审计要求,将安全治理提前到应用上线前,同时延伸到上线后的全运行周期,持续压缩风险暴露空间。
针对行业普遍头疼的第三方SDK风险,这套识别机制以调用图孤立程度为核心判定标准,把SDK划分为三类分别处理:明确标记真正被业务调用的有效SDK,识别无任何调用关系的纯死代码僵尸SDK直接删除,对存在调用痕迹但无法正常激活的疑似僵尸SDK提示人工复核,精准清理冗余风险同时避免误删依赖。
方案构建了完整的OWASP Mobile TOP10风险覆盖,总共设计了37项细分测评项,实现十大风险维度的无死角覆盖。测评项分布并非均匀配置,而是结合移动应用真实攻击特点做了针对性倾斜,其中不安全的通信维度设置了6项测评,供应链安全不足维度设置了5项测评,两个维度合计占比超过三成,是当前移动应用面临风险最高的两个区域,需要企业安全团队投入更多资源优先开展检测和加固。
37项细分测评项100%覆盖OWASP Mobile TOP10全部风险维度
配套的移动安全平台构建了三层递进的立体防护网,覆盖从安装包静态存储到应用运行阶段的全生命周期风险,十三项核心防护能力层层设防堵住不同阶段的安全缺口:静态加密防线提前把核心代码、资源和证书做加密混淆,让攻击者拿到安装包也无法直接逆向分析,从源头上提升攻击门槛;运行时防护主动排查异常环境,拦截常见的调试、注入攻击手段,保障应用在设备上安全运行;最后的完整性校验守住最后一关,避免安装包被篡改后植入木马,保护用户和企业双方的安全。

LLM双引擎驱动 实现从漏洞清单到落地策略的智能转化


隐私合规是移动应用安全与监管合规的核心环节,这套检测流程打破了传统人工审核隐私政策的低效瓶颈,实现从检测到输出方案的全自动闭环。五大检测环节层层递进,先完成原始文本采集清洗,再切分抽取结构化内容,随后映射到标准检测维度,依托大语言模型完成多级语义推理,最终精准定位违规问题的根源。传统正则规则方案仅能匹配固定格式内容,无法识别口语化表述,容易产生误报漏报,大语言模型的语义理解能力完美解决这类痛点,可适配非标准化文本,准确识别复杂合规风险。
依托大语言模型的层级式语义推理能力,方案彻底打破了传统正则检测只能匹配固定规则的局限,对非标准化的口语化隐私表述、个性化业务场景风险都能实现精准识别,误报率较传统方案降低70%以上。
经过前面多工具检测输出的各类数据,系统会完成归一化处理,把防护失效短板、僵尸SDK风险、OWASP漏洞详情以及业务场景约束这四类数据整合到一起。LLM会基于整合后的四类数据直接自动生成五类可落地的防护策略,分别覆盖即时应急处置、长期系统加固、供应链安全防护、常态化安全监测以及贴合业务的定制化适配。整个过程只需要一次数据融合编排,就能实现策略自动落地,省去了人工梳理输出的繁杂环节。

全维度闭环迭代 构建长期动态安全防御体系

图注
移动应用安全领域攻击手段持续变异,合规要求也在动态更新,单次检测加固无法保障长期安全。这套方案构建了完整的持续迭代机制,从三个层面同步推进能力升级:定时更新安全验证工具,同步黑灰产最新的攻击套路;定期迭代检测引擎模块,适配最新的安全态势与合规标准;定期用新增样本增量训练大模型,生成贴合业务场景的专属安全模型,保障安全验证能力始终领先威胁。
我负责任地告诉大家,我们的移动安全平台早已打破「检测只出漏洞清单」的行业痛点。我们用AI智能体串联全流程检测,搭配LLM双引擎自动生成可落地防护策略,真正实现了全维度覆盖、智能化运行、策略直接落地的完整能力,让移动应用安全验证彻底从人工走向智能。

目前这套基于AI智能体与大模型的移动应用安全验证解决方案,已经在多家运营商、头部互联网企业完成落地验证,帮助客户将移动应用安全验证整体效率提升8倍以上,合规检测准确率提升至98%。后续我们也将持续输出移动安全领域前沿技术成果,与全行业同仁一同推动国内移动应用安全防护能力的整体升级。

【声明】内容源于网络
0
0
Nagain
专业的移动应用安全服务提供商
内容 438
粉丝 0
Nagain 专业的移动应用安全服务提供商
总阅读5.8k
粉丝0
内容438