


若将ISO 45001:2018的核心逻辑浓缩,即:在理解组织环境的基础上,由最高管理者负责,通过识别危险源、评估风险与机遇,利用控制层级消除或降低风险,并借助绩效评价与持续改进,实现管理体系的自主良性运转。

相较于前身OHSAS 18001,该标准的变化不仅在于条款数量,更体现在三大转向:从单纯“识别危险源”转向“先理解组织环境与相关方需求”;从“仅关注风险”转向“风险与机遇并重”;从“安全部门主导”转向“最高管理者承担最终责任”。这标志着职业健康安全已从单纯的台账管理,升级为嵌入业务流程的管理系统。
体系架构:十大章节融入PDCA循环
标准第4章至第10章严格遵循PDCA(计划-执行-检查-行动)模型:
- 第4章 组织所处的环境:体系地基,明确管理边界与适用范围;
- 第5章 领导作用与工作人员参与:体系发动机,提供动力与支持;
- 第6章 策划:明确防护目标与控制程度;
- 第7章 支持:确保人员、资金及能力资源到位;
- 第8章 运行:绩效产生的核心环节;
- 第9章 绩效评价:检验体系运行的有效性;
- 第10章 改进:完成闭环,确保持续优化。
简而言之,第4章划定边界,第5至10章构建主体框架。
落地关键:聚焦三个核心条款
1. 工作人员的协商和参与(条款5.4)
非管理岗位人员必须实质性地参与危险源辨识、风险评价、事件调查以及方针目标的制定。参与范围需覆盖承包方与临时工。此为审核高频考点,仅有签到表而无实质参与记录将被视为不符合项。
2. 危险源辨识与风险评价(条款6.1.2)
辨识范围必须涵盖常规与非常规活动、人的行为能力与局限、工作组织因素、变更及设计等环节。清单长期未更新是企业最常见的不符合项之一。
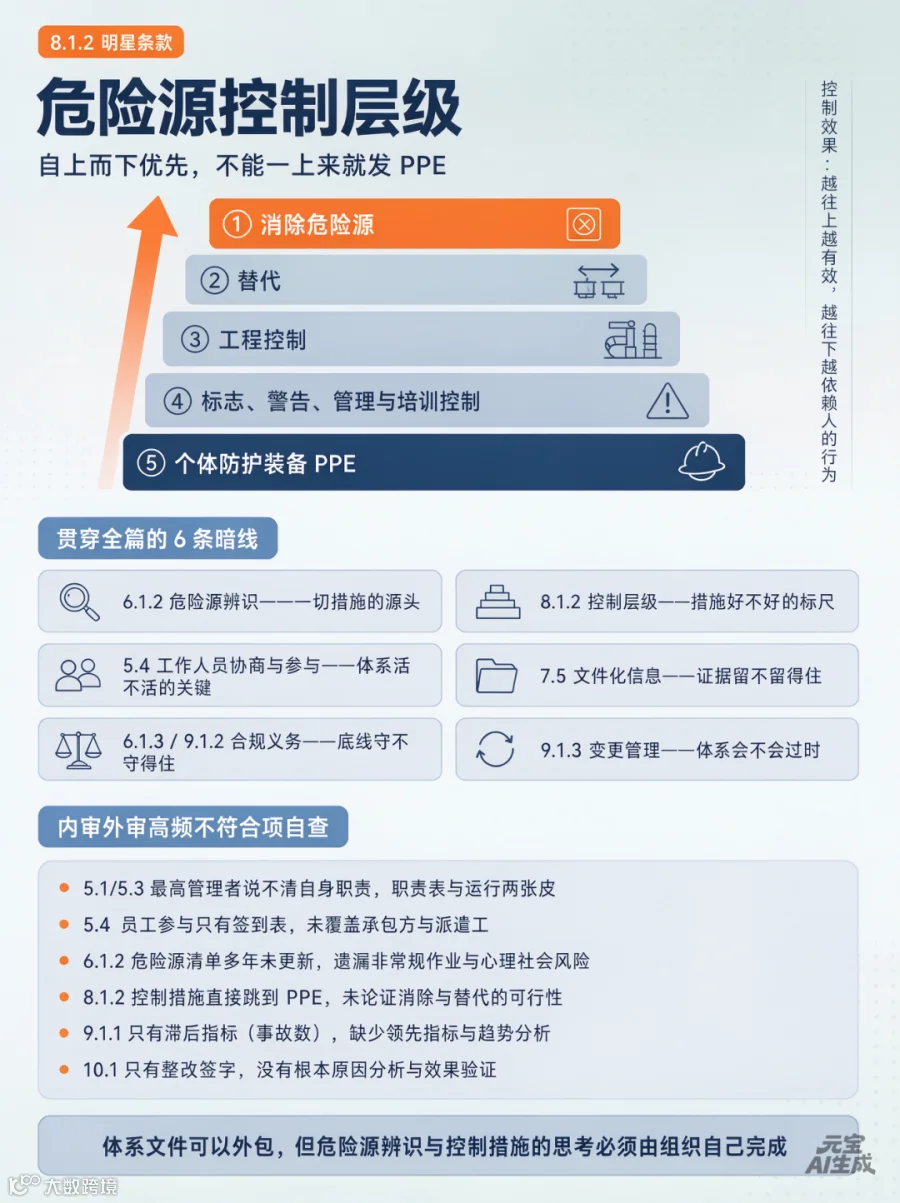
3. 控制层级(条款8.1.2)
这是本标准的核心亮点,确立了严格的优先级顺序:消除→替代→工程控制→标志警告与管理控制→个体防护装备(PPE)。企业不得跳过前序层级直接发放防护用品。
贯穿体系的六条暗线
在体系运行中,以下六个要素贯穿始终,决定体系成败:
- 危险源辨识(6.1.2):一切措施的源头;
- 控制层级(8.1.2):衡量措施有效性的标尺;
- 工作人员协商参与(5.4):决定体系是否具有生命力;
- 文件化信息(7.5):确保证据可追溯、可保留;
- 合规义务(6.1.3与9.1.2):守住法律底线;
- 变更管理(8.1.3):防止体系滞后或过时。
总结与建议
实施ISO 45001需牢记三点:
- 责任在顶层:职业健康安全不仅是安全部门的职责,更是最高管理者的核心责任;
- 风险在源头:真正有效的防护是消除危险源,而非依赖末端防护用品;
- 价值在闭环:优秀的策划需依靠监视测量、内审、管理评审和纠正措施来驱动体系运转。
需注意,体系文件编写可以外包,但危险源辨识与控制措施的思考过程必须由组织内部独立完成,这是ISO 45001实施中唯一无法代劳的核心环节。
-END-