

大家好,我是AI紫队安全研究。建议大家把公众号“AI紫队安全研究”设为星标,否则可能就无法及时看到啦!因为公众号只对常读和星标的公众号才能大图推送。操作方法:先点击上面的“AI紫队安全研究”,然后点击右上角的【...】,然后点击【设为星标】即可。
关注视频号 “AI紫队安全研究” 不定期周五晚上10点直播。
导语
以往我们印象里的国家级APT,拥有完整研发团队,全部木马、后门全部自主开发。现在游戏规则彻底改变。
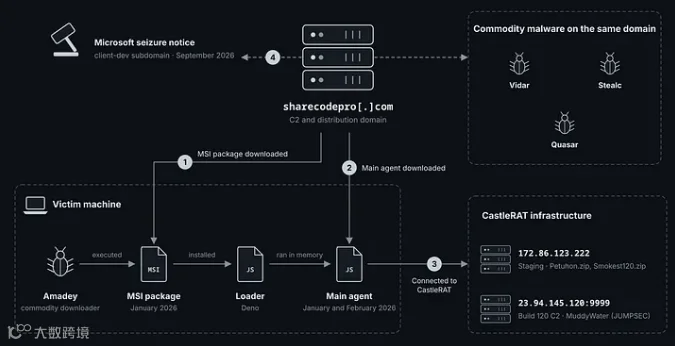
最新威胁研究《Rented Arsenal(租赁军火库)》曝光伊朗国家级APT MuddyWater(泥水河,Seedworm) 的重大战术转变:不再完全自研恶意代码,直接在俄语黑产市场采购商用化MaaS(Malware‑as‑a‑Service,恶意软件即服务)武器平台,拿来就投入间谍作战。
这意味着普通黑产的工具,直接升级成为国家级网络间谍武器,防守方传统基于样本特征的检测正在快速失效,中东、欧洲、政企、国防、能源单位风险陡增。
一、团伙背景:MuddyWater 泥水河
MuddyWater(泥水河/Seedworm)是归属伊朗情报部MOIS的老牌国家级APT,自2017年持续活跃:
目标:中东、欧洲政府机构、国防军工、能源、电信、工程企业;
传统手段:鱼叉钓鱼、PowerShell无文件攻击、滥用合法远程管理RMM工具、自研系列后门;
核心目的:情报窃取,搜集外交文档、军工图纸、能源行业核心业务数据,偶尔使用假旗勒索作为掩护,制造犯罪勒索假象,掩盖间谍意图。
重大变化:从“自己造武器”变成“黑市租武器”
该团伙现在大量采购俄语地下市场成熟MaaS平台,代表样本就是 ChainShell 后门体系,底层来自俄罗斯TAG‑150运营的CastleRAT商用租赁平台。只要付费订阅,就能拿到全套远控、隧道、C2通信全套能力,国家级APT直接拿来改造用于间谍活动。
关键点:MaaS本身是网络黑产售卖的犯罪工具,现在被国家背景APT批量采购,模糊了黑产与国家间谍之间的边界。
二、ChainShell:租赁而来的间谍武器技术拆解
这套后门最大亮点,C2指挥不走传统服务器,借助以太坊智能合约做命令解析源,通过多个RPC节点获取攻击者下发指令,极大提升关停溯源难度。
完整入侵链路
1. 投递入口:鱼叉钓鱼邮件下发`reset.ps1` PowerShell部署脚本;
2. 脚本静默在受害主机安装Node.js运行环境;
3. 释放轻量ChainShell代理程序;
4. 恶意代理访问以太坊RPC节点读取智能合约,获取攻击者下发的任务指令;
5. 建立WebSocket加密AES‑256‑CBC通信通道;
6. 代理本体极度轻量化,自身不带盗号、键盘记录等静态功能;全部恶意逻辑从C2动态下发JS代码,内存中执行;
7. 完成命令执行、文件上传下载、数据外渗、内网侦查等间谍动作。
为什么难防御?
1. 载荷本体很干净,恶意逻辑不落地本地,运行时才远程拉取;静态扫描很难检出威胁;
2. C2依托公链基础设施,没有固定黑客VPS,传统封禁IP域名手段效果大打折扣;
3. 基于Node.js执行,很多企业业务环境允许Node运行,容易被当成正常业务进程放过;
4. 工具是市面流通MaaS,不是APT独有的私有样本,传统APT威胁情报库容易漏掉。
三、“租赁军火库”模式带来三大颠覆性威胁
1. 大幅降低国家级APT的开发成本与周期
不用投入人力长期维护多套后门、C2服务器、规避查杀模块。直接付费订阅黑产现成平台,快速切换多款载荷,作战迭代速度成倍提升。
2. 真假难辨,干扰安全归因(假旗优势)
攻击工具来自公开黑产市场,攻击者可以混淆事件定性。安全人员看到CastleRAT这类黑产工具,第一直觉会判定普通网络犯罪,很难第一时间识别背后是国家级间谍MuddyWater,延误处置时间。
3. 攻击能力快速溢出扩散
俄语MaaS市场本身面向全世界黑产出售,一旦被APT改造,同款工具既用于勒索盗号,又用于国家情报窃取。同一个IOC背后,可能是普通罪犯,也可能是国家级间谍。
这已经不是个案,越来越多国家背景APT开始涉足MaaS黑市采购,这是近两年全球APT非常明显的新趋势。
四、典型攻击场景
1. 向国防、能源、外交机构员工发送主题高度仿真的钓鱼邮件;
2. 附件/链接释放PowerShell脚本,部署ChainShell;
3. 建立持久驻留,内网横向移动,搜集涉密文档;
4. 通过加密通道把机密数据外传出网;
5. 必要时投放勒索软件做“烟雾弹”,伪装成普通勒索攻击,掩盖情报窃取真实目的。
五、企业、机构落地防护方案
📧邮件安全层面
1. 警惕针对政企、能源、国防行业的鱼叉钓鱼邮件,严格拦截带PowerShell脚本附件;
2. 管控外部来源HTML、ps1脚本文件,禁止邮件网关放行高风险脚本附件。
🔍终端EDR威胁狩猎重点(核心防线)
1. 告警业务环境中非业务场景下自动安装Node.js行为;
2. 监控PowerShell脚本静默部署Node.js,这是ChainShell标志性前置动作;
3. 监控Node进程发起大量访问以太坊RPC公链节点的异常外联;
4. 监控Node进程执行动态`new Function()`执行远程JS代码行为;
5. 重点关注无业务背景的WebSocket加密出站通信。
🛡️系统策略加固
1. PowerShell开启约束语言模式(Constrained Language Mode),开启脚本日志全记录;
2. 限制普通用户无授权安装第三方运行时环境(Node.js等);
3. 严格管控计划任务、注册表Run项等持久化位置。
🚨中招应急处置
1. 隔离主机,优先留存内存取证,不要直接关机;
2. 卸载非业务Node.js环境,清除相关脚本与计划任务;
3. 全量轮换域账号、服务器、各类业务密钥凭证;
4. 回溯内网横向移动痕迹,排查是否存在多台主机被植入后门。
六、总结
MuddyWater采购俄罗斯MaaS平台开展间谍行动,给安全行业敲响警钟:
区分APT不再只看“后门是不是独家自研”。国家级对手已经学会充分利用地下黑产现成“租赁军火库”,用商业化犯罪工具来完成国家间谍任务。
过去我们靠独特恶意样本特征识别APT,而MaaS时代,这套逻辑正在失效。防御重心要更多转向行为检测、异常进程、异常外联,而不是单纯依赖静态病毒特征库。
加入知识星球,可获取权益
一、"全球高级持续威胁:网络世界的隐形战争",总共26章,为你带来体系化认识APT,欢迎感兴趣的朋友入圈交流。

二、为什么加入?
职场瓶颈期找不到突破方向?安全项目落地缺成熟方案?面对APT攻击、勒索病毒不知如何构建防御体系?
三、在这里,你能获得的不只是资料包,而是直接对接行业专家的「私人顾问服务」
✅ 职业发展「精准导航」
1v1简历优化:针对安全岗(渗透测试/安全运营/合规等)拆解JD,突出核心竞争力;
晋升避坑指南:从工程师到安全负责人,分享晋升路径,避开「技术强但管理弱」的晋升陷阱;
技能栈规划:根据你的基础(应届生/3年经验/资深专家)定制学习路线,比如从0到1学SOC安全建设、APT威胁狩猎。
✅ 安全方案「对症开方」
实战方案库:含医疗/制造业/等行业的勒索防御、数据安全合规、供应链安全加固方案(附落地工具清单+成本测算);
架构设计咨询:小到EDR选型,大到零信任体系搭建,提供「预算效果」平衡的最优解(已帮10+企业节省40%防护成本)。
✅ 圈子资源「直接对接」
大厂安全负责人拆解真实案例(如某支付公司攻防对抗的实战复盘);
四、适合谁?
想突破职业天花板的安全工程师/架构师;
需快速落地安全项目的企业负责人;
关注行业动态的安全爱好者或IT从业人员。

喜欢文章的朋友动动发财手点赞、转发、赞赏,你的每一次认可,都是我继续前进的动力。