随着信用卡盗刷危害日益严重,EC(电子商务)企业原则上必须在2025年3月前引入“EMV 3-D Secure(3D Secure 2.0)”,反欺诈措施已刻不容缓。然而,即使引入了该机制,也无法完全杜绝盗刷,且可能导致购物车放弃率上升。
究竟什么是既能最大限度防止盗刷,又能将机会损失最小化的“正确的反欺诈对策”?提供欺诈检测服务“Sift”的Scudett公司董事関隆进对此进行了解析。
信用卡盗刷损失额持续增加
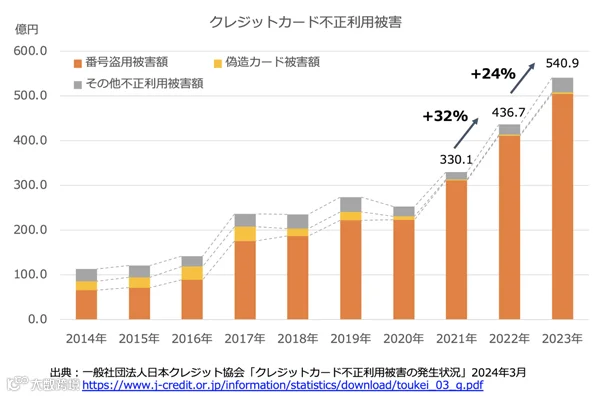
信用卡盗刷危害日益严重。据日本信用卡协会调查,2023年盗刷损失达540.9亿日元,同比增长24%;自2021年起损失迅速扩大,年均增长率高达28%。从受害内容来看,大部分是信用卡号被盗用,表明在EC等在线渠道中,盗刷行为正在蔓延。
号码被盗用的背景主要有“网络钓鱼”和“信息泄露事故”两类。“网络钓鱼”指用户误在钓鱼网站输入信用卡信息、ID和密码导致号码被盗。仅向钓鱼对策协议会报告的案件数,2023年全年就已超过100万件。
所谓“信息泄露事故”,是指企业遭受网络攻击所致。虽然EC企业正推进不保存信用卡信息的措施,但仍有不少案例是因EC网站被植入恶意程序导致信息外泄。此外,账户接管事件也在增加,有案例显示电商网站用户账户因非法登录被接管,注册在案的信用卡信息被滥用。
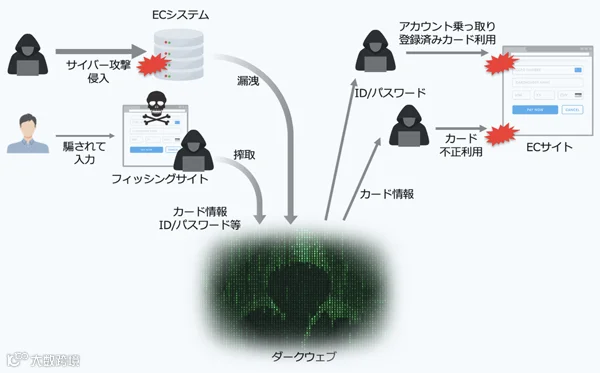
通过钓鱼网站骗取或因网络攻击泄露的信息可能会流入“暗网”。関先生发出如下警示:
诈骗行为正趋于分工化,包括骗取信息者、在暗网获取并使用信息者以及制作非法工具者。有的案例是从暗网获取卡信息并创建虚假账户使用,也有从暗网获取ID和密码以接管电商账户并使用的情况。包括生成式AI在内的技术进步也被用于欺诈活动,且非法工具变得容易获取,导致欺诈范围不断扩大。(関氏)
 Scudett公司 董事 関隆进
鉴于此,政府也在推进应对。信用卡交易安全对策协议会于3月修订《信用卡安全指南》,原则上要求所有电商加盟店在2025年3月底前引入动态认证机制如一次性密码等“EMV 3-D Secure(3D Secure 2.0)”。对于已显现盗刷损失的加盟店,要求其立即着手引入。
即使引入“EMV 3-D Secure”也会发生的盗刷
有必要推进“EMV 3-D Secure”的引入,但関先生指出部分EC企业中存在误解。
“EMV 3-D Secure”已在具有法律约束力的指南中明确记载且具有一定效果,希望EC企业务必推进引入。另一方面也存在误解,例如认为“几乎不会导致购物车放弃”或“一旦引入就能消除欺诈”。(関氏)
因密码验证等导致的超过10%的购物车放弃
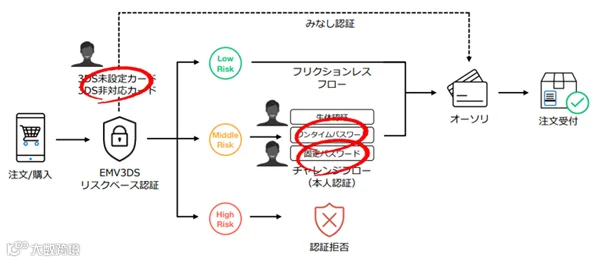
“EMV 3-D Secure”采用“基于风险的认证”,若支付时判断存在较高盗刷可能性,可能触发要求输入密码等的“挑战流程”。该流程会根据风险触发,此前认为发生比例仅为百分之几,但实际发生率高达数十个百分点。虽然这是安全机制,但对用户而言,被要求输入密码等情况比预期多得多。
因此,因忘记密码等原因导致购物车放弃的用户有一定数量。在Scudett的客户中,采用“EMV 3-D Secure”的启用推定认证方式的电商运营商约有12%的购物车放弃率,而采用完全认证方式的电商运营商约有23%的购物车放弃率。
即使已引入“EMV 3-D Secure”,每月仍可能遭受200万日元的损失
遗憾的是,即使引入了该机制也无法完全杜绝欺诈。原因在于“挑战流程”中仍有不少情况仅要求安全性较低的固定密码。此外,由于卡片本身不支持或未设置“EMV 3-D Secure”,也可能通过推定认证。
虽然“EMV 3-D Secure”在挑战流程中要求生物识别或一次性密码被认为难以突破,但实际上仍有不少情况在使用固定密码。固定密码常与信用卡号、有效期和安全码一起被成套窃取,使不法分子能轻易突破认证。即便是一次性密码也出现了突破手法,动态认证存在漏洞。某销售额数百亿日元、经营易转卖商品的电商运营商,尽管已引入“EMV 3-D Secure”,每月仍发生超过200万日元的欺诈损失。(关先生)
还需注意授权批准率的下降
EC运营商希望避免反欺诈措施阻碍正常用户使用,导致销售机会损失和体验恶化。此外,对于试图绕过“EMV 3-D Secure”发生的欺诈行为也需要采取对策。这不仅关乎减少实质性损失,更关系到企业的社会责任、合规性以及品牌形象;同时,抑制对正常用户的阻碍也很重要。
在盗刷频发的电商网站上,发卡行的授权批准率会下降,审核标准会更严格。曾有某盗刷频发运营商授权批准率仅在60%左右的案例,而采取防欺诈措施的运营商约为九成。(关先生)
关先生强调如下观点:
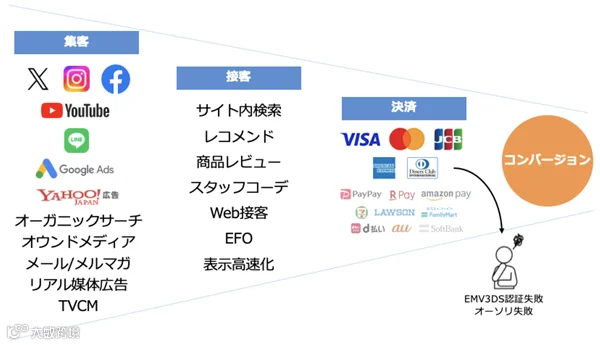
电商运营商投入成本与资源将用户引导至转化阶段,却在支付这一临门一脚时出现用户流失或体验恶化,实在可惜。正确实施防欺诈措施可改善此状况。防欺诈措施并非单纯防守,而是提升转化率、增加收入的进攻性策略。(关先生)
在支付前设置欺诈检测服务更为有效
在此背景下,正确的防欺诈措施是什么?关先生表示:“应同时引入‘EMV 3-D Secure’和外部欺诈检测服务,且在支付前部署欺诈检测效果更佳。”当然需引入强制要求的“EMV 3-D Secure”,并通过外部欺诈检测服务弥补其无法防范的部分。
欺诈检测服务使用企业越多,积累的数据量越大,越容易发挥网络效应。由于积累了欺诈数据或已训练好的检测逻辑,其优势优于自行开发系统。
在支付前进行欺诈检测并拦截高风险交易,对提高授权批准率非常有效。此外,从精度角度看,若能反馈授权结果则更为理想。虽受系统限制有时无法在支付前嵌入,但在支付后部署也能起到一定的削减效果。(关先生)
采用运营型×基于AI的欺诈检测服务
引入何种服务较为理想?关先生建议:最好选择基于AI的运营型欺诈检测服务。
欺诈检测服务大致可分为两个维度:一是处理机制为“全自动型”还是“运营型”;二是检测机制为“AI机器学习模型”还是“规则基础”。全自动型只给出OK/NG判定,无需人工介入,但现实中很难做到100%准确,需注意其二选一判定的局限。
运营型能够让人为判断迅速反馈,有助于维持和提升检测精度,并可利用企业自身拥有的欺诈相关信息和经验。
鉴于系统无法100%准确判定,通过投入少量人力对系统难以黑白分明的部分进行人工补正,从而维持并提升精度,这正是“运营型”理念的核心;若认为防止漏判欺诈和保障正常交易至关重要,则“运营型”是最佳选择。不过,若目视检查数量过多会导致运营繁重,因此选择精度高、能将工作量降至最低的服务至关重要。(关先生)
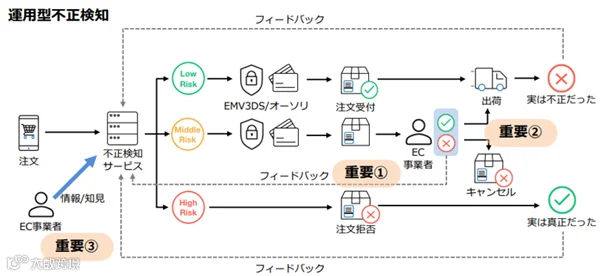
如果检测机制是基于规则的,则按人为制定的规则验证。如果是基于AI的,则采用从大量数据中发现欺诈模式的机器学习模型(如分析用户从访问到购买的全过程行为)。基于AI的方法需要一定数据量来推进学习,更适合具有一定规模的EC运营商。
引入基于AI×运营型的欺诈检测服务“Sift”的成功案例
由Scudett提供的“Sift”是一款运营型×基于AI的欺诈检测服务。在某成功案例中,一家企业虽已引入“EMV 3-D Secure”,但月均仍遭受200万日元欺诈损失且授权批准率仅60%,而在引入“Sift”后,欺诈损失大幅降低,授权批准率恢复至90%水平。
通过“EMV 3-D Secure”的分流应对购物车放弃
从应对购物车放弃的角度看,关键点在于根据欺诈检测服务的风险判定结果,将交易引导至“EMV 3-D Secure”,从而减少放弃率。
利用欺诈检测服务进行风险判定:高风险订单直接拦截,中风险订单通过“EMV 3-D Secure”验证,低风险订单则免验。由此可减少需通过“EMV 3-D Secure”的订单数量,进而有效降低购物车放弃率。但由于规定了分流细则,EC运营商需在实施前与PSP或收单行确认。
基于“线”的思维进行欺诈对策
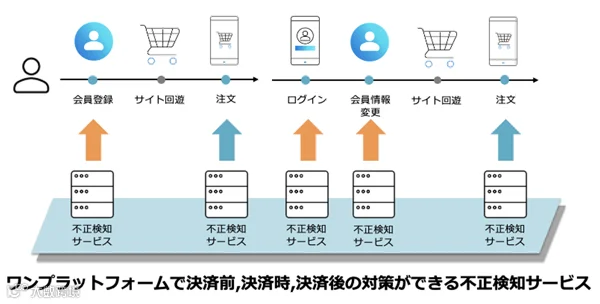
作为欺诈对策的重点,关先生传达了“线”的思维。《信用卡安全指南》明确指出,应考虑“卡支付场景(支付前、支付时、支付后)”,并非以点为单位,而是以线为单位为每个场景引入对策。
“EMV 3-D Secure”虽可作为支付环节的应对措施,但仅靠它尚不足以构成充分的安全防护。基于“线”而非“点”的思维,除了该机制外还需涵盖支付前及支付后的多种措施。尽管实施多项措施耗费成本与资源,但存在高效执行的方法。
防止作为欺诈入口的支付前恶意注册与登录的措施,今后将变得尤为重要。目前已有支持在单一平台上实现支付前、支付中及支付后全方位防护的服务,“Sift”便是此类服务。由于能在单一平台上实现“线”式防护,可在成本与资源方面高效实施对策,并进一步提升遏制欺诈的效果。(关先生)
最后,关先生总结道:
希望大家基于正确的欺诈对策以及利用欺诈检测服务的要点,积极展开工作。如果正确地实施欺诈对策,不仅可以减少欺诈行为,还能减少对正常用户使用的阻碍,从而提升销售额。(关先生)