随着AI Agent在客服、知识检索、研发协作及生产运维等业务场景中的深度应用,其角色已从辅助工具转变为业务流程的核心参与者。然而,Agent涉及上下文理解、工具选择及多源信息整合等复杂环节,传统基于“服务在线率”或“接口响应”的监控体系已难以满足需求。即便系统运行指标正常,Agent仍可能因逻辑偏差导致任务失败。因此,构建面向生产环境的Agent运维体系,实现数据统一、持续评估及安全权限管控,成为企业亟待解决的关键课题。
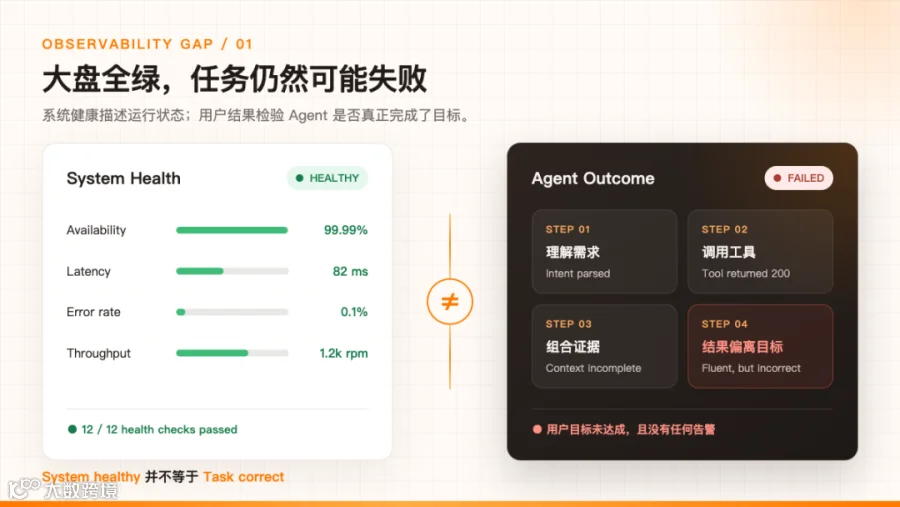
系统健康描述的是运行状态,任务结果检验的才是 Agent 有没有完成目标
统一数据,让agent找到问题
企业面临的挑战并非信息匮乏,而是缺乏能够串联信息的上下文。Agent难以自动判断异常影响的业务链路及根源。因此,需统一运维数据的描述标准,不仅记录“发生了什么”,还需明确数据来源、环境版本、调用工具及最终结果。这种全链路的上下文信息,能帮助Agent从单纯识别异常信号,进阶为理解问题成因及影响范围,从而精准定位故障。
把一次性测试变成持续评估
Agent的表现受多重因素影响,仅关注最终答案难以追溯问题层级。企业应拆解Agent任务执行全过程,建立可比较的评估基线,将评估结果纳入演进流程。通过持续监测与对比,清晰判断Agent是在持续优化,还是仅以不同方式重复错误,从而实现针对性的环节调整与能力提升。
逐步划定权限,让agent安全参与运维
赋予Agent直接修改配置或重启服务的权限存在极大风险,一次分析错误即可引发生产事故。安全策略应遵循“观察-建议-受限自治-自主闭环”的渐进路径:初期仅允许读取指标与生成处置建议;涉及变更时实行人工审批;随后在白名单范围内开放限定自治能力。每个阶段均需配套严格的权限边界、结果验证、回滚机制及紧急停止功能,确保运维安全可控。
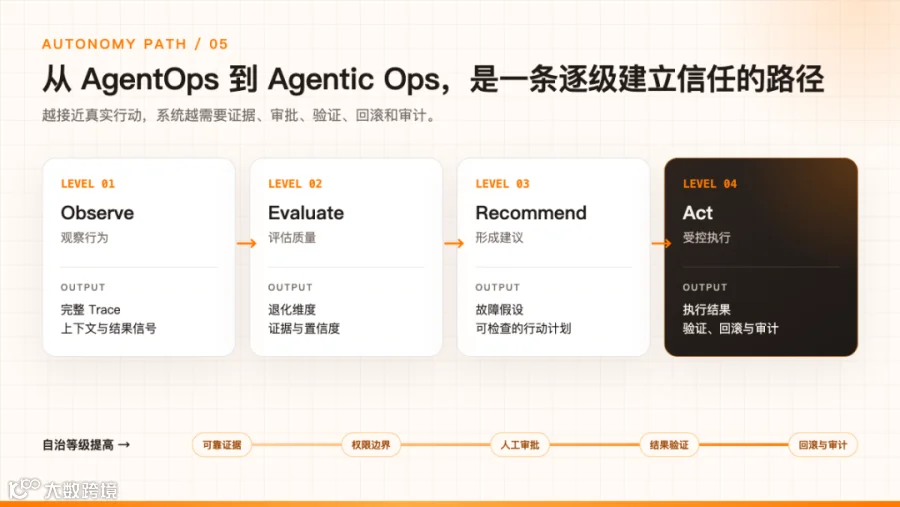
越接近真实行动,系统越需要证据、审批、验证、回滚和审计
2026年10月16日13:00–18:30,亚马逊云科技将在北京举办“可观测、AI Ops与Agent Ops”邀请制会议,围绕新一代可观测体系、agent自演进工程闭环与全生命周期管理、AI Ops与Ops for AI,以及agent安全治理展开交流。
本活动限额50席,采用报名审核制,适合已经或计划在生产环境部署agent的系统、SRE(站点可靠性工程)、安全和AI应用团队负责人参加。

新用户注册海外区域账户,可获得最高200美元服务抵扣金,覆盖Amazon Bedrock生成式AI相关服务。“免费计划”账户类型,确保零花费,安心试用。