


提供欺诈检测和数据分析服务的Kakko于2025年12月24日发布《EC运营商现状调查2025》,汇总了电商运营商的欺诈损失及应对状况。
调查显示,尽管自2025年起强制引入本人认证“EMV3-D Secure”,但欺诈损失并未减少,持续持平。此外,收到信用卡公司“提高结算手续费”谈判的运营商数量较上年增加约两倍,凸显出新增负担。
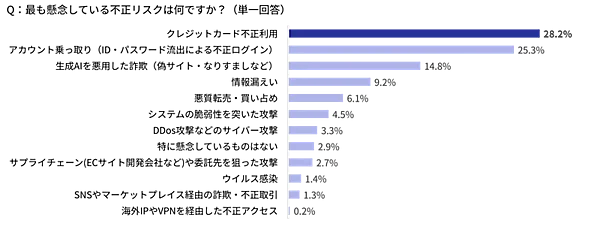
EC运营商最担忧的欺诈风险
EC运营商最担忧的风险为“信用卡盗刷”(28.2%),其次为“账户接管”(25.3%)和“利用生成AI制作的虚假网站等诈骗”(14.8%)。
背景在于信用卡号被盗用损失扩大。据日本信用卡协会数据,2024财年网络购物等场合的“卡号盗用损失”达513亿5000万日元,创历史新高。2025年修订的《信用卡安全指南(6.0版)》虽要求引入“EMV3-D Secure”并加强防非法登录及漏洞对策,但盗刷损失额仍呈上升趋势。
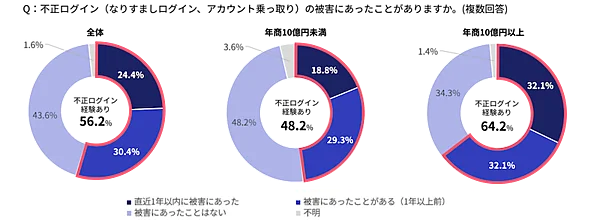
非法登录受害经验率
非法登录受害经验率从2024年的54.8%升至2025年的56.2%。年营业额10亿日元以上的运营商中,64.2%经历过受害,显示企业规模越大越易成为目标。
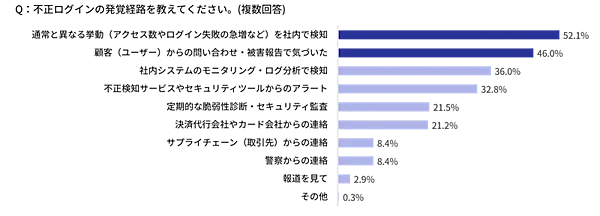
发现非法登录的途径中,“行为异常”占比最高(52.1%),其次是“来自顾客的咨询”(46.0%)。这表明运营商监控与顾客申报两方面均有效捕捉到了欺诈迹象。
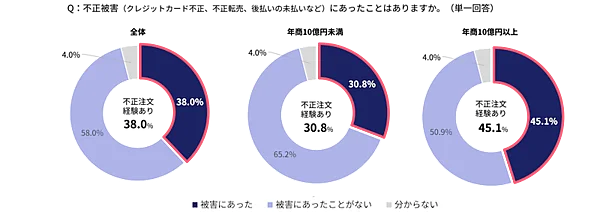
非法订单受害经验率
包含信用卡盗刷和恶意转卖等的“非法订单受害”经验率为38.0%,虽较2024年(41.8%)有所下降但仍处高位。其中,年营业额10亿日元以上运营商为45.1%,以下为30.8%,大型运营商更易受害。就类型而言,“信用卡盗刷”占比高达63.8%,较2024年(52.6%)大幅上升。
非法登录对策实施情况
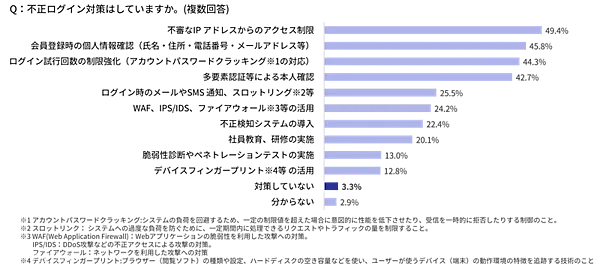
回答“未实施”非法登录对策的运营商仅占3.3%,几乎所有运营商都采取了措施。年营业额10亿日元以上的运营商中,未实施比例仅为0.1%。
防欺诈订单措施
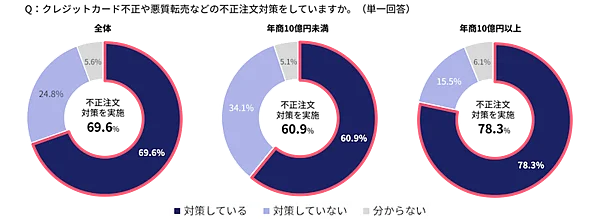
已实施防欺诈订单措施的商家占比为69.6%。年营业额超10亿日元的企业中该比例为78.3%,不足10亿日元的企业为60.9%,显示防范措施力度随企业规模而异。
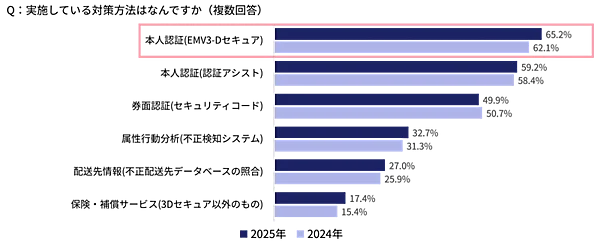
从措施内容看,采用率最高的是本人认证“EMV 3-D Secure”(65.2%)。另一方面,部分商家因系统开发成本和运营负担表示“今后也不会采用”,导致应对策略呈现两极分化。
报告指出:“尽管超97%的商家实施了防欺诈登录措施,约7成实施了防欺诈订单措施,但受害经验率保持平稳。”分析认为,仅靠单一措施已难以防范日益复杂的欺诈手段。
关于支付手续费上涨
本次调查显示,对电商负责人影响最大的动向是“支付手续费上涨”。
以信用卡欺诈频发为由,收到发卡行要求上调费率谈判的商家比例,从2024年的27.6%急剧升至2025年的49.5%,同比增长21.9个百分点,意味着近半数电商企业经历了费率上调谈判。
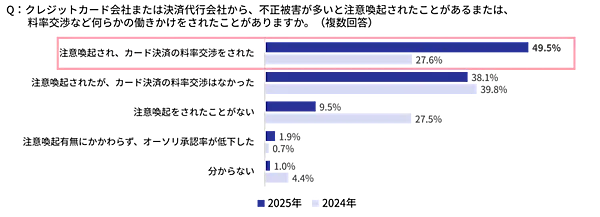
报告强调:“引入EMV 3-D Secure并不意味着经济负担归零,反而因欺诈案件多发引发的支付手续费上调谈判增加,成为新凸显的问题。”
最后总结道:“不应仅仅依赖统一工具就高枕无忧,而应根据自身规模和风险状况,采取堵漏式、多维度且持续性的应对措施,这才是安全运营电商平台的前提条件。”
调查概要
- 调查时间:2025年11月
- 调查对象:负责电商企业防欺诈订单措施的负责人(年营业额不足10亿日元:276家(49.9%),10亿日元及以上:277家(50.1%))
- 有效回答数:553份
- 调查方法:网络问卷调查