


近年来,勒索软件受害案件数量居高不下,攻击手段日益恶劣。处理客户及支付信息的电子商务(EC)运营商已成为攻击者的理想目标。一旦感染,可能导致业务中断、客户流失及品牌受损等严重后果。为应对此类风险,正确理解勒索软件本质并制定预防与应对流程至关重要。本文将从EC运营商视角,解析勒索软件攻击手法、近期案例及感染前后的具体对策。
2015年左右开始在日报告受害案件的“勒索软件”是什么
“勒索软件”是英语ransom(赎金)与software(软件)的合成词,指通过锁定计算机或加密文件,要求支付赎金以恢复系统的恶意程序。
日本自2015年起开始报告此类案件,初期主流为向不特定多数人发送带毒邮件的“广撒网型”。2018年至2019年左右,针对特定企业或公共机构的“定向型”和“入侵型”攻击增加,侵入网络窃取信息后部署勒索软件成为主流。此外,还出现了以公开窃取信息相威胁索要赎金的“双重勒索型(Double Extortion)”,导致受害情况进一步恶化。
此类攻击通常分阶段进行,典型过程如下:
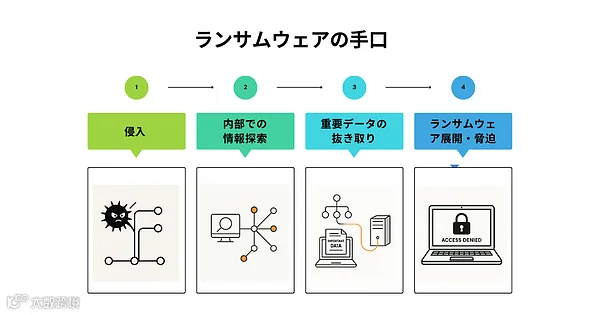
1. 入侵
攻击者会利用AI高效筛选符合目标的靶标,重点审查“是否存在漏洞”、“经济利益”、“社会影响力大小”及“端口开放状态”等因素。随后采用窃取认证信息等手段,例如利用VPN设备脆弱性,或发送钓鱼邮件使员工终端感染恶意软件,从而侵入目标网络。
2. 内部信息探索
入侵后,攻击者使用远程操作工具控制内网终端并尝试提权。同时,利用滥用正规管理工具或云服务的“环境寄生型”手法规避检测,探索客户信息、业务数据等重要资产。
3. 重要数据窃取
从探索到的信息中筛选高机密性数据发送至外部服务器。客户信息和支付数据等常被用作胁迫材料。
4. 部署勒索软件并进行胁迫
窃取完成后,攻击者在采取停止安全软件等措施规避防御后,于组织内部网络扩散并执行勒索软件。文件加密后,终端显示胁迫画面要求支付赎金。
无论行业和企业规模如何,许多企业都成为目标
2025年上半年确认的勒索软件受害案例达创纪录的116起,无论行业和企业规模,众多企业均成为目标。包括电商运营商在内的在线服务提供商近年也多次遭受攻击。(参考:东京警视厅cyber警察局《令和7年上半年关于网络空间威胁态势等情况》)
办公用品网购企业
2025年10月,一家办公用品网购企业遭俄罗斯黑客组织攻击,物流系统全面瘫痪,约1.1TB数据被窃。采购方、医疗机构及委托物流的电商平台均受影响。企业在异常检测后数小时内决定停服,并组建百人团队迅速恢复。
保险代理店
2025年2月,某保险代理店遭攻击,虽细节未公开,但预计约有510万条个人信息泄露。目前正与外部专家合作推进调查及防复发措施。
体育相关电商平台
2024年9月,某职业足球俱乐部官方网店因外包仓库管理系统运营商遭攻击而暂时关闭。客户姓名、地址、电话等个人信息可能已泄露,正开展调查并加强防范。
渔具销售企业
2023年12月,某渔具休闲用品企业通过VPN设备遭入侵,最多约20万件客户信息被加密。虽未发现外部泄露痕迹,但不能完全排除可能性,已向客户发出警示。
牧场电商网站
2021年4月,某牧场食品电商网站因漏洞遭攻击,支付应用被篡改。官方宣布可能存在多达5069条信用卡信息和14933条个人信息被窃取或浏览。
如何预防感染
对电商运营商而言,勒索软件导致的信息泄露和业务中断意味着信任与收益的双重丧失。应将日常准备视为“为了业务持续进行的投资”而非成本。防御基础在于“让攻击者觉得即使 targeting 也没有好处”,在筛选阶段使其放弃目标,需彻底落实以下措施:
确保系统和软件的健全性
系统和软件脆弱性是主要感染途径。操作系统、业务应用及安全软件应定期更新保持最新。特别是EC网站的CMS和支付系统易受攻击,需建立从供应商处确认漏洞信息并迅速应用补丁的体制。
强化认证与访问控制
为防止ID或密码泄露导致非法入侵,需制定并严格执行严格密码策略,并引入多因素认证。同时,删除非必要访问权限并将权限保持在最低限度,可有效防止损害扩大。
信息资产的可视化管理
准确掌握并按重要程度管理信息资产是推进对策的关键。对客户信息和支付数据等机密信息,需明确存储位置和访问历史,删除不必要数据,彻底实施信息生命周期管理并定期进行漏洞诊断。通过资产可视化识别高风险领域,梳理安全风险并排序。
备份与恢复体制的整备
定期备份可将损害降至最低。鉴于连接网络的存储介质也可能被加密,应将备份保存在离线外部介质中并确保安全保管。同时,事先确认恢复步骤并做好紧急准备,有助于迅速恢复业务。
网络监控
尽早察觉异常行为对防止扩散至关重要。利用具备行为检测功能(Behavioral Detection / Behavioral Analytics)的监控工具及自动化日志监控,可在异常发生时迅速应对。例如:
- 平时用智能手机访问的用户突然改用PC并从海外IP登录;
- 平时夜间小额消费的用户白天突然大额消费;
- 检测到购物车操作或输入速度类似“机器人”特征时,进行风险评分、阻断访问或要求额外验证。
员工教育与安全文化的培育
除技术手段外,提高全员意识同样重要。需确保专业安全人才,通过定期培训分享钓鱼邮件识别及信息管理知识。培养将安全视为“自身事务”的文化,有助于提升整体防御能力。
感染时的应对与恢复
遭受攻击时需迅速准确应对,通过分阶段措施最大限度减少损失。
情况掌握
迅速确认受影响系统、被加密数据类型及是否存在外部泄露等信息,为制定初步应对措施提供依据。
感染的遏制
尽快隔离疑似感染或行为可疑的终端以防止损害扩大。必要时考虑暂时切断整个组织网络与互联网的连接。建议事先确定应对方针以最小化业务影响。
与外部的协作
联系取证调查公司查明原因和受害范围必不可少。同时,务必及时向警方报告以获得侦查协助和技术支持。
恢复与防止复发
迅速从备份恢复数据并重启业务。同时查明攻击路径、修复漏洞,并审查内部体制和安全政策以防类似手法再次发生。
(参考:YTGATE《如果发生欺诈使用?EC企业需要掌握的损害应对流程》)
EC商家应准备的“另一种风险”
切勿将勒索软件感染仅视为“系统故障”。这是具有明确意图的网络恐怖主义行为,需建立包括危机管理、公关和法律应对在内的综合体制。
已知EC网站遭攻击前,往往会出现异常通信或行为迹象。能否尽早察觉这些“初期征兆”,是决定能否将损失最小化的关键。
此外,网络攻击或信息泄露报道后,整个市场的支付授权率可能会大幅下降。泄露卡片信息被非法集团滥用会导致发卡机构(Issuer)严格风控,正常交易也易被拒绝。存在“非法新闻发生→非法尝试增加→授权率下降”的因果链条,网络攻击不仅损害品牌形象,更直接关系到销售额。
无论是否存在网络攻击,探讨能够支持电商企业健康增长和业务持续性的解决方案或许是明智之举。