


“引入3D Secure后,购物车放弃率增加了。”在电商从业者中,这类声音并不罕见。不少负责人因“本以为是正确的反欺诈措施,结果却对销售额造成负面影响”的经历,而对3D Secure抱有负面印象。然而,“购买不便”的根源并非3D Secure本身,多数问题源于旧版规范(3D Secure 1.0)的设计局限。随着普及度不断提升的“EMV 3-DS(3D Secure 2.0)”正是为解决这些局限而生,其核心在于“基于风险的认证(RBA)”。借此,反欺诈与购物体验之间的权衡关系正发生巨变。本文将梳理1.0与2.0的区别,阐述电商从业者做出判断所需掌握的知识。
“3D Secure 1.0”的局限与向“EMV 3-DS”的进化
“3D Secure 1.0”起源于Visa于1999年开发的认证机制,2001年以“Verified by Visa”名义提供服务。此后,Mastercard推出“SecureCode”,JCB推出“J/Secure”,American Express推出“SafeKey”,各卡品牌均独立部署。该机制设计为在线支付时,将消费者重定向至发卡行认证页面,通过输入预注册密码完成身份验证。
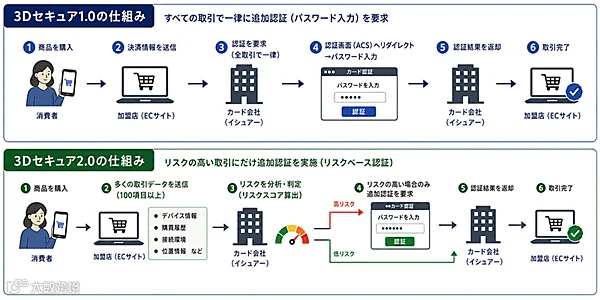
该机制存在两个结构性问题。首先是对购买体验的负面影响。由于无论风险高低均要求所有交易进行额外认证,导致正规消费者手续繁琐,成为流失原因。特别是智能手机购物主流化后,针对PC设计的重定向式认证界面在手机上难以使用,成为购买流失主因。
其次是安全效果的局限性。对于通过钓鱼等手段获取密码的非法者,额外认证无法有效发挥作用。“让消费者输入信息”这一设计本身,面对日益复杂的非法手段显得脆弱。
基于这些局限,EMVCo发布了标准规范“EMV 3-DS”,即“3D Secure 2.0”。与1.0最大的区别在于认证判断基准:1.0要求所有人认证,而2.0刷新为收集分析交易数据后,仅对高风险交易进行额外认证。
可发送数据量也有巨大差异。1.0仅有十多项,而2.0能够将包括设备信息、购买历史、连接环境等100多项数据要素发送给发卡行。基于这些数据计算风险分数并判断是否需要认证的机制,即为“基于风险的认证(RBA)”。
“基于风险的认证(RBA)”的机制
“基于风险的认证(RBA)”是基于每笔交易风险分数动态判断是否进行额外认证的机制。从“怀疑所有人”到“只检查可疑交易”的思维转变正是“3D Secure 2.0”的核心。
判断依据是交易时收集的多种信号。具体结合设备识别信息、过往购买历史、IP地址及地理位置、交易金额、卡片使用频率等数据,由发卡行计算风险分数。
基于此分数,交易分为两条流程:低风险交易通过无需消费者额外操作的“无摩擦流程(Frictionless Flow)”完成认证,消费者甚至意识不到认证在进行;高风险交易则适用需通过一次性密码(OTP)等进行额外认证的“挑战流程(Challenge Flow)”。
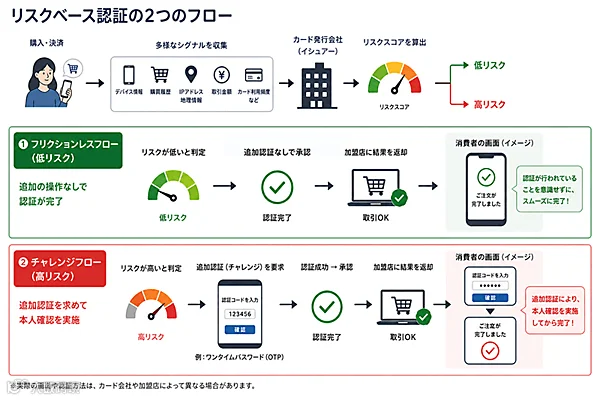
重要的是,“挑战流程”仅适用于部分交易。在正确实施的环境中,大多数交易将通过“无摩擦流程”处理。这也是“3D Secure 2.0”能在加强反欺诈的同时抑制转化率(CVR)负面影响的原因。
虽然风险分数计算主要由发卡行主导,但电商运营商的实施质量也会影响结果。若发送数据项少或不准确,发卡行因缺乏依据易高估风险,从而触发“挑战流程”。因此,提高无摩擦率很大程度上取决于电商运营商侧的实施情况。
电商从业者需掌握的重点与权衡关系的实质
在理解“3D Secure 2.0”与“基于风险的认证”机制基础上,本文整理电商从业者实际工作中需掌握的重点及无法完全消除的权衡关系。
① 迁移到“3D Secure 2.0”后,批准率是否比1.0更高?
实际上,“3D Secure 2.0”确实有助于提高批准率和改善CVR。但这不取决于“已引入”这一事实,而是取决于“是否实现了确保足够高无摩擦率的实施”。
若实施质量低下,“挑战流程”频繁发生,购买体验与1.0无异。即使通过支付服务提供商(PSP)引入,也应定期确认本公司无摩擦率水平。首先向负责供应商请求“共享无摩擦率报告”,是掌握现状的第一步。
② 批准判断中与发卡行的协作至关重要
风险分数的最终判断由发卡行做出。因此,EC企业提高数据发送质量,在支持发卡行准确判断方面发挥着重要作用。可发送数据越丰富,发卡行越容易进行精确风险评估。
另一方面,相同交易不同发卡行判断可能不同,这是由各发卡行数据储备和判断标准规格所致。EC企业能做的是,提高发送数据质量,营造发卡行能够正确判断的环境。
③ 权衡关系虽会缓解,但不会消失
引入“基于风险的认证”后,反欺诈与购物体验间的权衡大幅缓解,但不会归零。在高额交易、新设备访问、海外IP购买等风险信号叠加的交易中,“挑战流程”仍易发生。
若此类交易在本公司客户群中占比较高,即使引入“3D Secure 2.0”也会残留一定流失。在考虑本公司客户属性和购买模式基础上,适当设定预期值非常重要。
反欺诈措施与购物体验真的存在权衡关系吗?
“3D Secure 1.0”“要求所有人认证”的设计局限,已通过“3D Secure 2.0”和“基于风险的认证”得到显著改善。认为反欺诈与购物体验必然存在权衡的前提,随着2.0登场已需重新审视。
另一方面,引入并不意味着问题解决。由于无摩擦率受实施质量和发卡行评分精度影响,不能因“已引入”而停止思考,需要保持持续监控的态度。
正在阅读本文的电商负责人,请务必确认以下三点:
第一点,确认本公司“3D Secure”实施是否满足强制要求。“3D Secure 1.0”已于2022年10月由各卡品牌完全结束支持,目前PSP也不再提供。若未对应或实施不明,建议咨询正在使用的支付服务提供商。
第二点,掌握无摩擦率现状。向负责供应商请求报告,以数值形式把握“挑战流程”发生程度,这是改进的起点。
第三点,确认与支付批准率及CVR的相关性。养成比较“3D Secure 2.0”引入前后或设置变更前后数据,定量评估对购买体验影响的习惯非常重要。
“3D Secure 2.0”并非“实施即结束”的措施,而是一个需要持续审查设置和效果的机制。请将其作为兼顾反欺诈与提升销售的手段,借此机会重新审视公司现状。