


Mr. Max Holdings会员信息泄露事件通报
10月6日,Mr. Max Holdings宣布其旗下折扣店子公司Mr. Max运营的“MrMax应用”及电商网站服务器遭第三方非法访问,导致部分会员信息外泄。截至2026年10月3日,受影响注册会员最多达173万5154人。
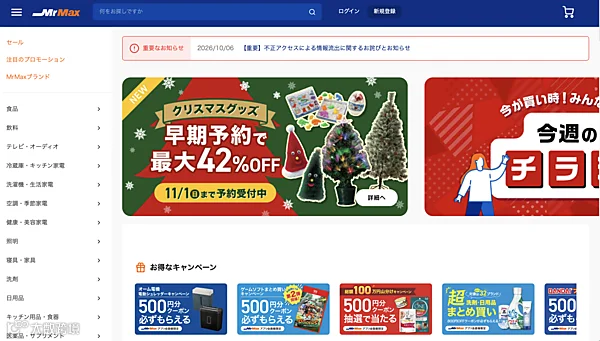
事件经过与调查进展
10月3日下午,公司发现服务器存在可疑访问行为,随即暂停服务并切断外部连接。调查显示,第三方利用软件功能漏洞非法入侵服务器,造成数据泄露。目前,公司已阻断非法访问路径,正协同外部专业机构深入调查并加强监控体系,同时向个人信息保护委员会报告并与警方协商。
泄露信息与未涉及数据
可能泄露的信息包括会员ID、姓名、电子邮件地址和电话号码,具体因个人注册情况而异。经确认,地址、出生日期、信用卡信息、密码及购买记录均未泄露。公司将通过邮件单独通知相关顾客。
安全提醒与防范措施
目前尚未发现信息被滥用造成的损害,但需警惕后续可能出现的冒充或钓鱼邮件。建议用户:
- 不打开可疑邮件及附件,立即删除;
- 防范自称Mr. Max或相关人员的可疑邮件、短信、电话和信件;
- 注意:Mr. Max不会向顾客询问密码或信用卡号码。
后续应对与业绩影响评估
公司将根据调查结果强化系统安全措施,防止类似事件重演,如有新事实将及时公布。关于此次事件对业绩的影响,公司正在审慎评估,若认定构成重大影响将另行披露。