每年招聘旺季,都是涉密信息系统集成企业的人员合规高危期。
大量新入职 IT 工程师、运维人员、开发人员、技术驻场人员集中到岗,很多单位把重心放在技术能力面试、岗位交接上,唯独忽略涉密岗位专属的保密资格审查。
在涉密系统集成资质审查、涉密信息系统技术测评中,**IT 人员准入审查是第一顺位核查项**。不同于普通行政岗位,涉密 IT 人员直接接触:涉密服务器、内网系统、涉密数据库、网络架构、安全设备、核心权限后台。
人员不合规、审查不到位、权限乱配置,带来的是系统性泄密风险,也是集成资质年审、抽查、换证的重灾区扣分点⚠️
-
1. 身份背景合规核查
核实人员身份信息、从业经历,排查是否存在境外关联、外籍背景、长期境外旅居、高危从业记录等涉密禁忌情形,确认人员符合涉密岗位准入条件。
2. 岗位密级精准匹配
根据员工任职岗位(运维、网络、开发、机房管理、安全审计),精准判定岗位密级,做到岗级匹配、人级匹配。杜绝普通员工接触高密级系统、低密人员持有高密权限。
3. 保密责任文书全套签署
新入职人员必须 100% 签署:岗位保密协议、保密承诺书、岗位职责告知书。明确涉密权限、岗位红线、泄密追责责任,做到责任到人、有据可查。
4. 上岗前保密专项培训 + 考核
不是简单发文件自学!必须开展线下专项涉密培训,针对 IT 岗位专属风险:内网管理、服务器操作、日志留存、权限规范、设备运维红线做专项授课,完成考核、签到、台账留痕。
-
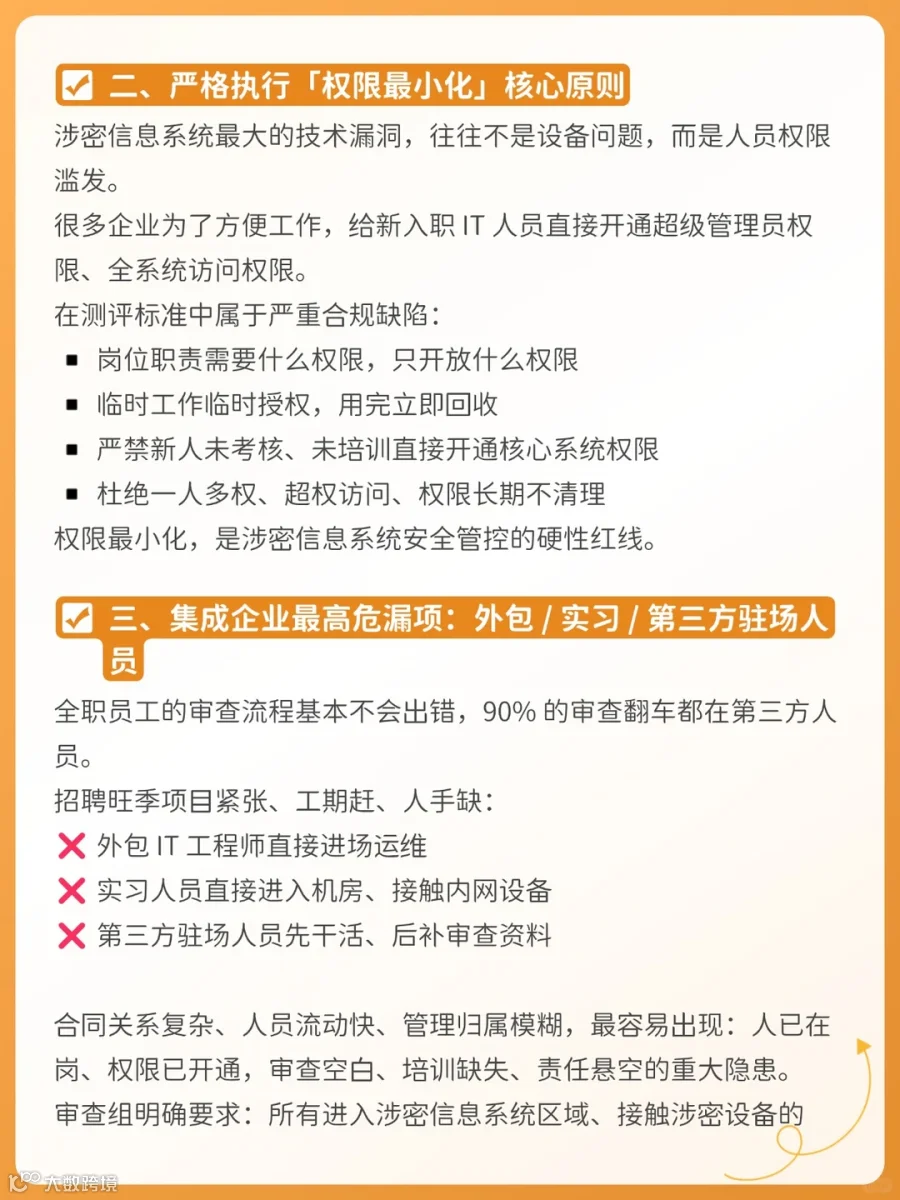
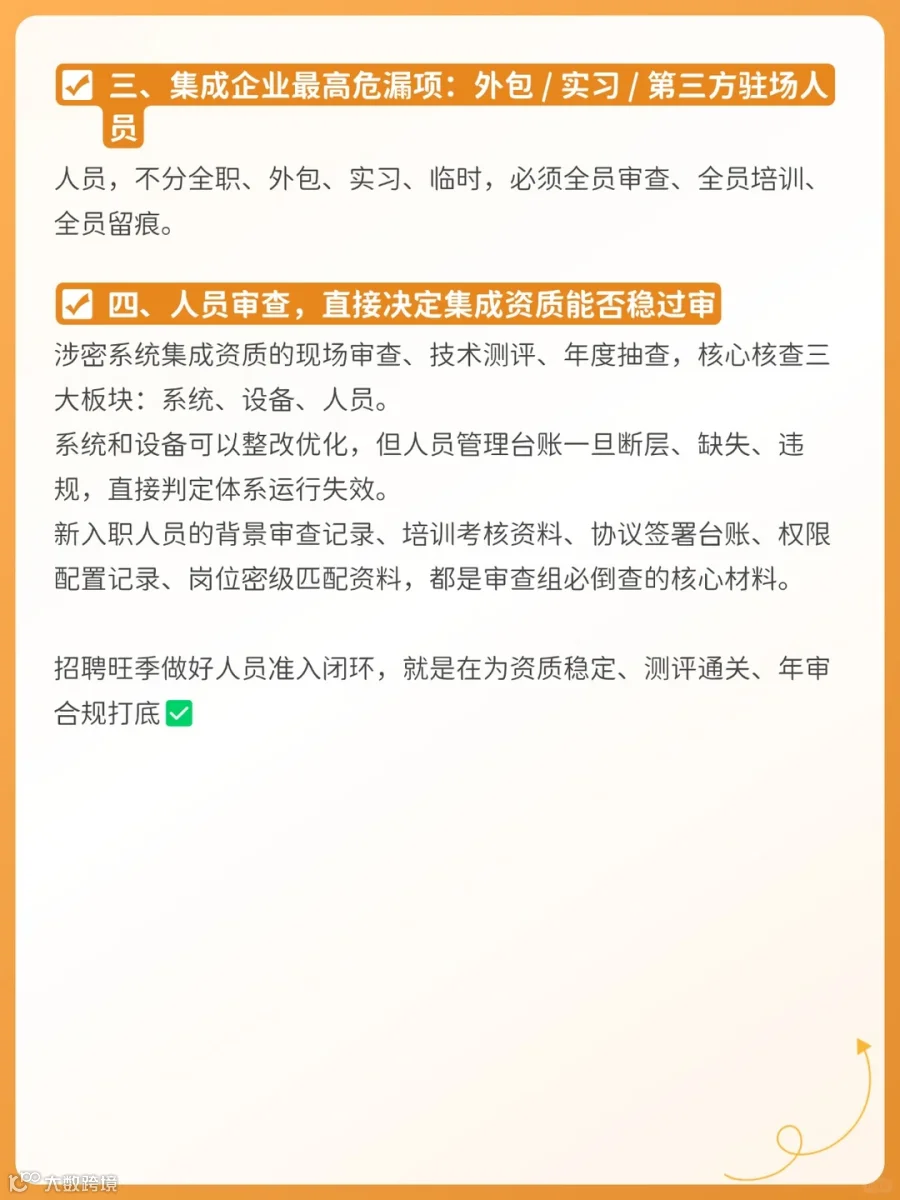
✅ 二、严格执行「权限最小化」核心原则
涉密信息系统最大的技术漏洞,往往不是设备问题,而是**人员权限滥发**。
很多企业为了方便工作,给新入职 IT 人员直接开通超级管理员权限、全系统访问权限。
在测评标准中属于**严重合规缺陷**:
▪️ 岗位职责需要什么权限,只开放什么权限
▪️ 临时工作临时授权,用完立即回收
▪️ 严禁新人未考核、未培训直接开通核心系统权限
▪️ 杜绝一人多权、超权访问、权限长期不清理
权限最小化,是涉密信息系统安全管控的硬性红线。