


10 月 9 日,全球最大硬件钱包厂商 Ledger 在官方推特确认:东南亚经销商 CryptoBilis 渠道的用户出现大规模资金被盗,公司已要求该经销商暂停所有销售与发货。链上分析师给出的损失估算从 7200 万美元一路修正到 9300 万美元以上,受影响钱包遍布以太坊、波场和比特币三条链。
这件事最让人不安的地方在于:受害者不是钓鱼、不是泄露助记词,设备也通过了官方真伪校验。一台看起来毫无破绽的"正品"Ledger,可能从出厂那一刻起就已经不属于你。
我们把这 24 小时里的官方声明、链上追踪和社区调查拼在一起,还原这件事的全貌。

图 01 Ledger 供应链劫持:一台正品设备卷走 8700 万美元(本文自制封面)
01/官方确认:一个东南亚经销商被按下暂停键
先看事件本身的时间线。10 月 9 日 13:32(UTC),Ledger 官方支持账号发布声明,核心信息有四条:
Ledger 正在调查东南亚用户通过经销商 CryptoBilis 购买产品后资金受损的报告。作为预防措施,在调查结果出来之前,我们已要求 CryptoBilis 暂停所有 Ledger 设备的销售与发货。建议最近 90 天内从该经销商购买产品的用户:尚未初始化的,先不要进行初始化;已经完成初始化的,考虑将资产转移到一个使用全新助记词的新 Ledger 签名设备。

图 02 Ledger 官方声明:要求 CryptoBilis 暂停所有销售与发货(图源 Ledger Support 公开推文)
注意声明里的措辞:Ledger 只确认了"正在调查"和"预防性暂停",没有承认任何具体的攻击方式。但同时,官方明确表示公司的基础设施、系统与服务没有被入侵,也没有收到从 Ledger 官方直营渠道购买产品用户的受损报告——这等于把问题圈定在了经销与流通环节。
被点名的 CryptoBilis 是 Ledger 在印度尼西亚、马来西亚、菲律宾的授权经销商,总部位于吉隆坡。社区挖出的背景信息相当曲折:这家公司与 Ledger 合作约五年,前 CEO 已离职、公司经历了被收购;而在 9 月 7 日辞职的一位持股 100% 的个人股东,注册地址位于中国黑龙江。目前公司处于保密协议约束之下(到 10 月 19 日),同时它也销售 Trezor、SafePal、Tangem、OneKey 等其他品牌的硬件钱包,并已在三个国家暂停了所有品牌的销售。
换句话说,出问题的可能不只是一台设备,而是一整条"从工厂到用户手里"的中间链条。
02/损失有多大:各家口径从 7200 万到 9340 万
链上分析师们的追踪结果存在分歧,但量级是一致的——这是目前各家给出的估算:
|
|
|
|
|---|---|---|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
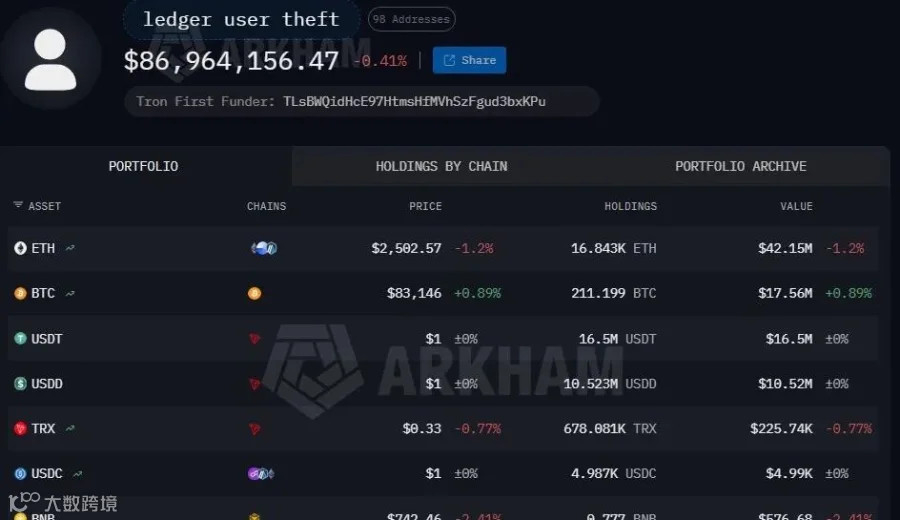
图 03 Specter 链上追踪面板:攻击者地址合计约 8696 万美元(图源 SpecterAnalyst 公开推文)
需要强调:以上数字均未得到 Ledger 官方确认,各家统计的地址集和时间窗不同,最终口径大概率还会修正。但结构上有一致结论:波场链上损失最重,约 7000 万美元,绝大部分是 USDT;比特币链上约 1760 万美元,其中九成以上来自创建不足 90 天的新钱包——有一个钱包一次性被转走 80 枚 BTC。
另一个细节同样值得注意:攻击者的钱包早在 9 月 24 日就开始获得资金注入,随后测试了多链转账与授权操作,并部署了自动化脚本。也就是说,在官方声明之前,这套"收款系统"至少已经运行了半个月。
03/受害者画像:助记词写在纸上、锁进保险柜
如果只是"用户操作不当",这事不会闹这么大。 Reddit 和 X 上的受害者自述高度一致,几乎是一个模子里刻出来的:

图 04 Reddit 与 X 受害者自述:助记词手写、锁在保险柜,仍被一扫而空(图源公开帖文)
▪ "我什么都没做过,助记词也从没以任何数字形式存过,钱还是没了。"
▪ "我的 Ledger 钱包被转走了差不多 10 万枚 USDT。助记词是手写的,锁在保险柜里。这台 Ledger Stax 我从来只用它收币,不做任何交互。"
▪ "如果你要说我自己签署过什么授权,请把证据拿出来。钱包和助记词都放在保险柜里。"
一位追踪该事件的链上调查员的总结更直白:2026 年到现在,没有任何人成功"破解"过一条助记词——他们根本不需要。当助记词在设备屏幕上显示出来的那一刻就被读走,用户的一切安全习惯都失去了意义。
04/技术路径:藏在屏幕填充垫里的电路板
那么问题来了:一台未拆封、塑封完好、通过官方 App 真伪校验的 Ledger,怎么把助记词送出去的?目前社区主流的两条假说,指向同一种攻击范式——供应链攻击。
假说一来自一个分量很重的证人:Mt.Gox 创始人 Mark Karpelès。他自己买到了一台来源为马来西亚的问题设备,拆机后发现塑封和外观毫无异常,但在原本应该是屏幕填充垫的位置,藏着一块植入电路板。根据他的描述,这块板子上集成了 LTE 模块、天线、eSIM 和一颗挂在 SPI 总线上的微控制器,作用是在用户核对助记词时直接读取屏幕上渲染的内容,再通过设备内置的蜂窝网络发出去。

图 05 植入物解剖示意:读屏 MCU + eSIM + LTE 天线,软件校验完全无感(本文自制)
最可怕的是他补的那一刀:这台设备能通过 Ledger 的官方真伪校验,唯一的发现方式是拆机。
假说二更"简洁":设备在出厂前就被预初始化过——助记词由攻击者生成并记录,然后重新塑封。用户拿到手后按流程初始化,实际用的是攻击者早已备份好的种子。这条路径不需要任何硬件改装,但对出货环节的控制力要求更高。
两种假说目前都未经官方证实,但它们共同解释了为什么受害者的操作无懈可击:漏洞不在用户身上,在商品本身。这也是 Ledger 强调"官方直营渠道无相关报告"的原因——同样一台机器,渠道不同,风险完全不同。
05/资金去向:冻结、换币、混币器
钱被转走之后的故事,是一场链上攻防:
▪ Tether 冻结了约 1000 万美元的 USDT,这是目前最大一笔被锁定的赃款;
▪ 攻击者随即把大量 USDT 换成 USDD——一种无法被单方冻结的去中心化稳定币,链上数据显示约 1460 万美元走了这条路线;
▪ 约 430.2 枚 ETH(约 107 万美元)已经进入 Tornado Cash 混币器,分散在 4 个钱包中分批操作。

图 06 链上流水:攻击者换币、进 Tornado Cash 的实时记录(图源 OnchainLens 公开推文)
从 9 月 24 日预置自动化,到 10 月 9 日大规模提款,再到冻结与混币的反制拉锯,整个事件像一场提前彩排过的行动。能追回多少,取决于冻结速度与混币进度的赛跑——从历史案例看,结果通常不乐观。
06/2026 年,这不是第一次
把镜头拉远,今年硬件钱包赛道的安全事件密度惊人。链上媒体 chain INK 整理的 2026 年事件全景里,一共列了 10 起,其中真正造成资金损失的只有两起:
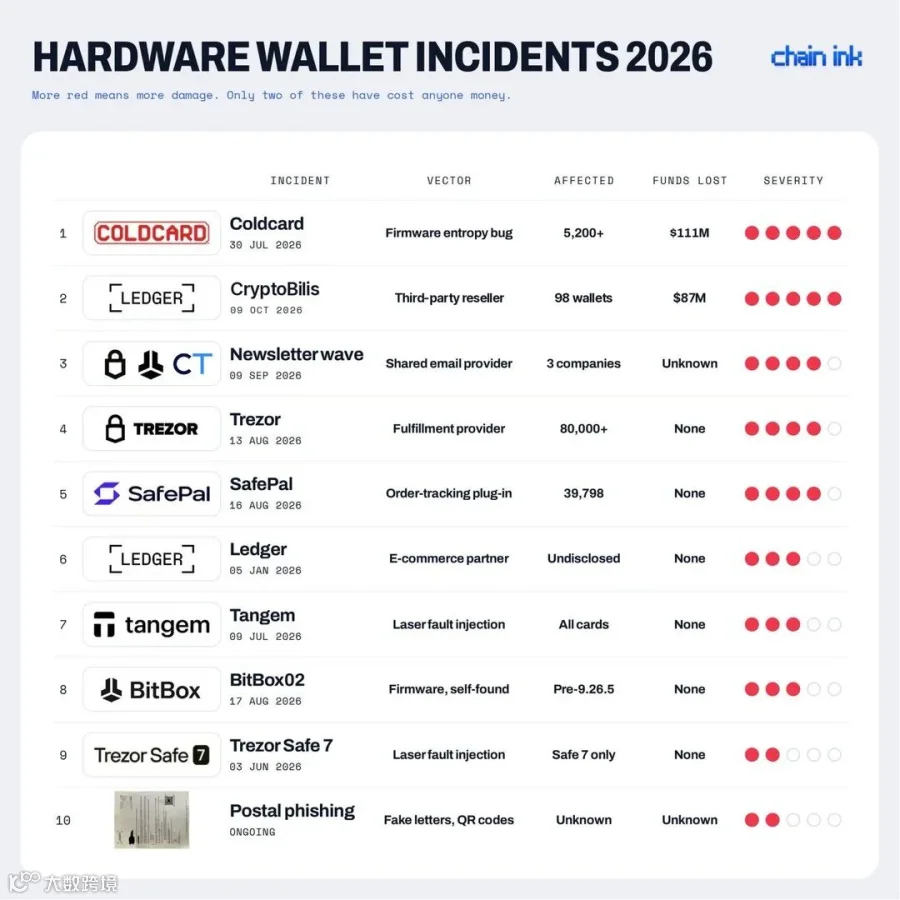
图 07 2026 硬件钱包安全事件全景:10 起事件,只有两起真的丢了钱(图源 chain INK 公开内容)
▪ Coldcard:固件熵值缺陷,5200 多个钱包受影响,损失 1.11 亿美元——平均每个钱包约 2.1 万美元;
▪ Ledger × CryptoBilis:经销商渠道,98 个钱包损失约 8700 万美元——平均每个钱包约 89 万美元。
两起事件的攻击面完全不同(一个是软件漏洞,一个是流通环节),但平均损失金额差了 40 倍:这次栽进来的,是持有量最高的一批人。
再看 Ledger 自己的安全履历:2020 年电商数据库泄露(100 万邮箱、27 万个家庭住址,直接催生了后续三年的"数据+钓鱼"产业链);2023 年 Ledger Recover 功能引发信任危机;同年 Connect Kit 事件损失约 60 万美元;2025 年联合创始人在法国被绑架;2026 年初,假冒 Ledger Live 应用骗走约 950 万美元。加上这一次,这家估值 14 亿美元、卖出超过 700 万台设备的行业老大,几乎每年都要过一次信任关。
这不是要否定硬件钱包——恰恰相反,这十起事件里没有一起是助记词生成算法或安全芯片被破解。被反复攻破的,是供应链、物流、电商系统和人。
07/CZ 的建议:新钱包先放两周
事件发酵后,币安创始人 CZ 连发推文。他对事件性质的判断是:
根据目前的信息,这似乎是一次局限于单一经销商的供应链攻击。可能只有少数人买到了假冒(或被篡改)的 Ledger。Ledger 仍是行业内最安全、历史最悠久的硬件钱包之一,经受住了时间考验。我期待 BNB 生态以及全行业协助追踪并追回资金。
他给出的实操建议只有一条,却值得所有人记住:
当你买到一台硬件钱包(或下载一个新的软件钱包),先放几周,再往里面转入有分量的资产。这几周里(以及之后)持续关注安全新闻——硬件可能被篡改,软件的官网也可能被黑。自托管的便利,伴随着额外的责任。
图 08 CZ 的安全提示:新钱包先空置两周再转资产(图源 CZ 公开推文)
"新钱包先空置两周"这个建议的反直觉之处在于:它假设你买的设备可能有问题,而验证方式不是检查,而是等待——如果这是一个批量攻击,你的地址大概率会在别人的损失报告里出现。
08/现在就能做的六件事
结合官方声明与链上调查员的建议,整理一份可执行的清单:
1. 90 天内从 CryptoBilis 购买的用户:未初始化的先不要初始化;已初始化的,按官方建议将资产迁移到使用全新助记词的新签名设备。
2. 旧助记词视为已泄露:迁移必须用新设备+新助记词,把资产转进新地址,而不是把旧助记词恢复进新设备。
3. 核对购买渠道:翻出订单记录,确认是官方直营还是第三方经销商;来源不明的设备不要再往里转资产。
4. 助记词永远离线:不拍照、不存网盘、不输入任何网站——包括任何自称"官方验证""升级""迁移"的页面。
5. 大额分仓:长期持有与日常操作分开,新地址先用小额验证收发,再考虑转入大额资产。
6. 疑似受损走正规渠道:联系 Ledger 官方客服(support.ledger.com)与 SEAL 911 等行业应急组织;不要相信任何主动找上门的"追回服务"——那是第二波收割。
◆◆◆
事件仍在调查中,CryptoBilis 渠道的完整攻击路径、Ledger 的官方结论、以及最终损失数字,预计 10 月 19 日保密协议到期后会有更多信息浮出水面。我们会持续跟进。