


行业内有这样一个被广泛引用的判断:
一座工厂全生命周期的安全水平,约70%~80%由设计阶段决定。
原因并不复杂。装置建成之后,物料性质、工艺路线、设备选型、平面布置、泄放能力、联锁逻辑都已固化。运营阶段能做的,大多是在既有框架内"管理"风险;而设计阶段能做的,是直接消除风险。
一个反应釜的设计压力从1.6MPa提高到2.5MPa,成本增加有限,却可能彻底消除一类超压场景;一个罐区总图布置的间距调整,可能决定一场泄漏事故是否会演变为多米诺效应。这些决策一旦错失,后期用十倍代价也难以弥补。
本篇聚焦工程建设项目全生命周期的第一站——设计阶段,回答三个问题:用什么原则设计?用什么工具识别?用什么准则决策?
Part 01
第一性原则:
本质安全(Inherent Safety)
本质安全思想由英国安全专家 Trevor Kletz 于20世纪70年代提出,其核心主张是:与其增设防护装置,不如让危险根本不存在。
Kletz的名言至今仍是这一领域的纲领:
"What you don't have, can't leak."(你厂里没有的东西,不会泄漏。)
本质安全有四条实施原则,按优先级排序:
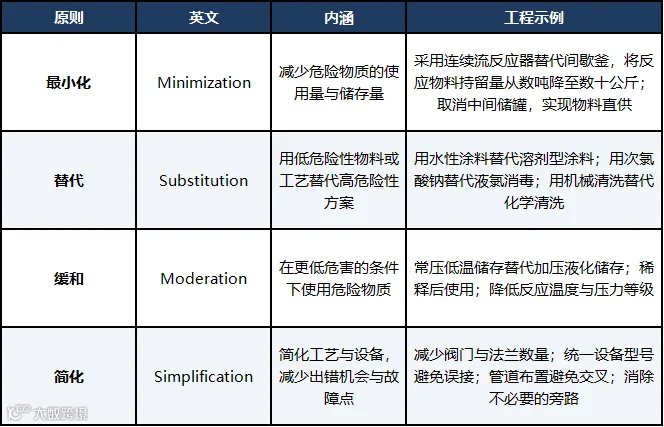
本质安全不应只是一句理念,而应固化为设计审查清单(Inherent Safety Review Checklist),在工艺包(BEP)、基础设计(FEED)、详细设计三个节点各执行一次。审查结论需形成书面记录,未被采纳的替代方案必须说明理由——这一条,是许多企业在事故调查中最难自证清白的环节。
Part 02
危险识别工具链:
从HAZID到SIL的四级递进
设计阶段的安全分析不是一次会议,而是一条逐级深化、逐级定量的工具链。四个工具的定位与衔接关系如下:
第一级:HAZID(危险识别)
• 适用阶段:概念设计 / 工艺路线比选阶段。
• 方法:以"危险源清单 + 引导词"进行头脑风暴式识别,覆盖有毒有害、易燃易爆、高压、低温、腐蚀、静电、噪声、辐射等全类别危害。
• 输出:危险源登记表、初步风险矩阵、需要后续深入分析的问题清单。
• 特点:宽而浅,目的是"不漏项"。
第二级:HAZOP(危险与可操作性分析)
• 方法标准:GB/T 35320-2017《危险与可操作性分析(HAZOP)应用指南》、IEC 61882。
• 适用阶段:基础设计 / 详细设计阶段(P&ID 基本定稿后)。
• 方法:以引导词(无、多、少、反向、部分、伴随、异常)+ 工艺参数(流量、压力、温度、液位、组分) 构成偏离,系统分析每一条"偏离—原因—后果—现有措施—建议措施"链条。
• 输出:HAZOP 分析表、建议项清单及责任分工。
• 关键质量指标:节点划分是否覆盖全部工艺单元、原因是否追溯至根因、建议项是否闭环。走过场的 HAZOP,是设计阶段最大的安全漏洞。
第三级:LOPA(保护层分析)
• 方法标准:GB/T 32857-2016《保护层分析(LOPA)应用指南》。
• 方法:对 HAZOP 识别出的高风险场景,进行半定量评估——估算初始事件频率、识别独立保护层(IPL)及其失效概率(PFD)、计算场景频率并与可接受准则比对。
• 核心价值:判断"现有保护层够不够",并在不够时确定需要增加的保护层及其风险降低因子(RRF)。
第四级:SIL 定级与 SRS 编制
• 方法标准:GB/T 21109(IEC 61511)《过程工业安全仪表系统的功能安全》、GB/T 20438(IEC 61508)。
• 方法:当确定需要安全仪表功能(SIF)作为保护层时,通过 LOPA 或风险图法确定目标 SIL 等级(SIL 1 ~ SIL 3)。
• 输出:安全要求规格书(SRS),明确检验测试周期、响应时间、失效动作、旁路管理要求。
• 注意:SIL 等级是回路级指标,不是设备级指标。仅采购 SIL 2 认证的变送器,不构成 SIL 2 回路。
工具链逻辑一句话总结:HAZID 解决"有什么危险",HAZOP 解决"怎么失控",LOPA 解决"防护够不够",SIL 解决"仪表系统要做到多可靠"。
Part 03
保护层模型:
安全屏障的“洋葱图”
工艺安全的物理表达,是一层层嵌套的保护层。从内到外共七层:

三条必须遵守的工程纪律:
1. 独立性原则:SIS 必须与 BPCS 在传感器、逻辑控制器、执行元件上物理与功能独立,共用一个取压点、共用一个阀门,即构成共因失效,保护层不成立。
2. 有效性原则:保护层必须"可用"。安全阀超期未校验、联锁长期旁路、围堰孔洞未封堵——纸面上的保护层不是保护层。
3. 被动优先原则:第 5、6 层被动保护(安全阀、围堰)不依赖能源与人员动作,可靠性远高于主动层。设计时应优先夯实被动层。
Part 04
总图布置与安全间距:
被低估的“第一道被动屏障”
平面布置是设计阶段最容易被压缩、后果却最不可逆的部分。核心依据包括:
• GB 50160《石油化工企业设计防火标准》:装置内设备间距、装置间间距、罐区与周边设施的防火间距。
• GB 50016《建筑设计防火规范》:建筑物耐火等级、防火分区、疏散通道。
• GB 50187《工业企业总平面设计规范》:功能分区、风向与全年最小频率风向布置、竖向设计。
• GB 18218《危险化学品重大危险源辨识》 与 AQ/T 3046《化工企业定量风险评价导则》:重大危险源定量风险计算、个人风险与社会风险可接受准则。
布置阶段需重点管控的四类风险:
1. 多米诺效应:一个单元发生火灾爆炸后波及相邻单元。设计时应通过间距、防火墙、防爆墙、方位布置切断传播路径。
2. 点火源与释放源分离:明火设备(加热炉、锅炉)、变配电、控制室与可燃气体释放源的风向关系与间距。
3. 人员密集场所风险:控制室、办公楼、化验室应布置在爆炸影响范围之外,必要时采用抗爆结构设计。近年多起事故中控制室损毁是造成伤亡扩大的关键因素。
4. 应急通道与消防通道:必须满足双向疏散与消防车通行、回车要求,不能被后期扩建占用。
定量风险评价(QRA)的价值:对于涉及重大危险源的建设项目,QRA 能将"间距是否够"从经验判断升级为量化结论——计算个人风险等值线、社会风险 F-N 曲线,并对照可接受准则判断是否可接受。这是设计阶段最有力的决策依据之一。
Part 05
风险决策准则:
让“多安全才算安全”有标准答案
设计阶段每天面临大量取舍,必须有一套稳定的判断准则,避免决策随人而异。
风险矩阵:
以后果等级(人员、财产、环境、声誉)× 发生频率构建矩阵,将风险划分为不可接受(红)、需降低至合理可行(黄)、可接受(绿)三区。
ALARP原则:
ALARP(As Low As Reasonably Practicable,最低合理可行) 是国际通行的风险决策准则:
• 不可接受区:必须采取措施降低风险,否则不得实施;
• ALARP 区:应持续降低风险,直至进一步降低所需的代价(成本、时间、技术难度)与所获风险降低收益显著不成比例为止;
• 可接受区:风险可容忍,无需额外投入,但需维持现有措施有效性。
ALARP的关键在于:
"Reasonably Practicable"的论证过程必须留痕——做过哪些方案比选、为什么放弃、成本收益如何测算。这份记录,既是设计质量的证明,也是未来合规审查的依据。
Part 06
设计阶段的交付物清单
一个完整的设计阶段安全管理,应留下以下可追溯的成果文件:

第九项尤其重要——设计阶段的安全结论,必须能够无损传递到后续阶段。这一传递是否发生,决定了设计投入能否真正兑现为运营安全。
Part 07
数字化带来的新可能
当前工程设计领域正在发生的变化,值得关注:
• 三维模型安全审查:在 PDMS/SP3D 等三维模型中直接开展 HAZOP、通道与疏散审查、安全阀可达性检查,把问题发现节点大幅前移;
• 数字孪生:在设计阶段构建工艺动态模型,模拟开停车、联锁动作、泄放过程,验证保护层有效性;
• HAZOP 智能化:基于历史事故库与标准偏离库辅助生成偏离场景,提升分析覆盖率与一致性(注意:可作为辅助,不能替代专业团队的判断);
• 设计变更在线管控:将 MOC 流程嵌入设计协同平台,确保每一次变更自动触发影响分析。
Part 08
本篇落地速查卡:
设计阶段应用关键与管控实践
应用关键(四条)
1. 风险优先"消除"而非"防护":本质安全四原则的优先级高于任何报警、联锁与操作规程,必须在工艺路线比选阶段就用尽。
2. 分析工具要逐级深化、不可跳级:HAZID 定范围、HAZOP 定场景、LOPA 定充分性、SIL 定可靠性,四者构成完整证据链。
3. 保护层必须独立且可验证:独立性防共因失效,可验证性防"纸面安全",二者缺一即视为保护层不成立。
4. 决策必须留痕:ALARP 论证、建议项关闭与残余风险接受,都要形成书面记录,这是设计质量与合规尽职的凭证。
重点场景 × 风险识别 × 管控实践

三个"一票否决"检查项
• 涉及重点监管危险化工工艺、重点监管危险化学品、重大危险源的装置,HAZOP 未完成、建议项未闭环,不得进入详细设计;
• SRS未发布,不得开展安全仪表系统采购(采购环节失去唯一依据);
• 总图布置中人员密集场所位于爆炸影响范围内且无抗爆措施,不得通过审查。
公司地址 | 上海市浦东新区浦电路438号12C(双鸽大厦)
公司电话 | 021 - 68750175
简历投递 | best@junyue-hse.com
军越能源科技(上海)有限公司
军守初心 越创卓越
