


十年前,安全研究员巴纳比·杰克曾现场无线入侵医院胰岛素泵,演示其易被篡改并释放致命剂量药物。此后医疗设备安全性虽有提升,但研究人员发现,一些新型医院技术中仍存在漏洞。
自主医院机器人时代已至,这些自控数字设备能运送药品、床单等物资穿梭于院区。Aethon 制造的此类机器人拥有进入受限区域和乘坐电梯的安全权限,在降低人力成本的同时保障关键物资运输。
然而,网络安全初创公司 Cynerio 的研究人员发现了 Aethon 机器人底层服务器中存在五个此前未知的漏洞(统称 JekyllBot:5)。这些缺陷允许黑客远程劫持和控制自主机器人,甚至通过互联网进行操作。
问题根源在于用于通信和控制的底层服务器。漏洞范围广泛:黑客可创建高权限用户以远程控制机器人、访问受限区域;通过内置摄像头窥探隐私;或制造其他混乱。首席研究员 Asher Brass 警告称,利用这些缺陷所需的技能水平非常低。
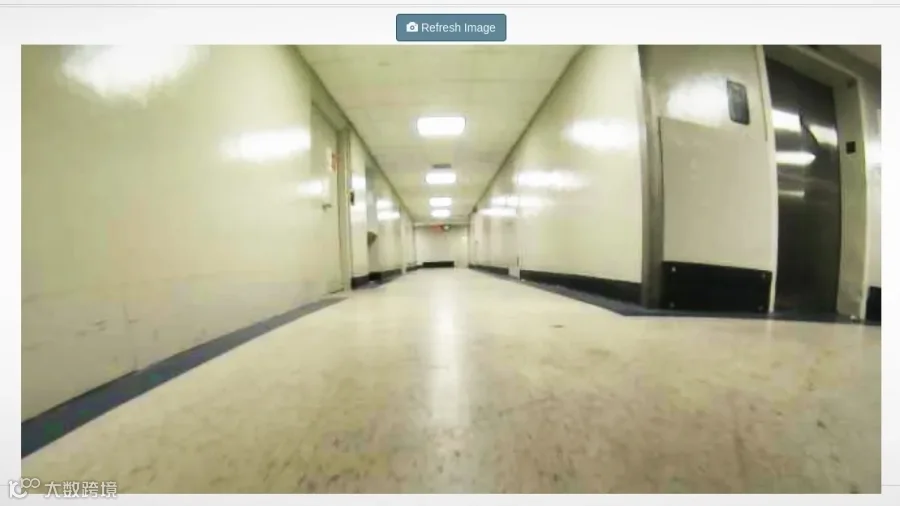
Cynerio 指出,底层服务器提供可从内网访问的 Web 界面,“访客”用户无需密码即可查看摄像头实时画面及日程任务。尽管机器人功能受管理员账户保护,但 Web 界面漏洞使黑客能在无密码情况下与机器人交互。
具体而言,其中一个漏洞允许通过 Web 界面的摇杆式控制器实现远程控制;另一个漏洞则可与门锁互动、呼叫电梯以及开关药品抽屉。
若仅将底层服务器限制在本地网络且仅供已登录员工使用,风险相对有限。但对于连接互联网的医院、酒店等场所,风险显著增加,因为漏洞可从互联网任意位置触发。
Cynerio 已在医院及退伍军人护理设施中发现暴露在互联网上的机器人。Aethon 宣称其机器人在全球数百家医院中使用,总数达数千台。
收到通报后,Aethon 发布了软件和固件更新修复漏洞,限制了暴露于互联网的服务器,隔离了潜在远程攻击,并修复了基站相关网络漏洞。ST Engineering Aethon CEO Peter Seiff 向 TechCrunch 确认了漏洞存在,但未透露软件更新后客户机器人的修补比例。
阅读更多:
- 一个简单的安全漏洞如何成为大学校园的“万能钥匙”
- 热门智能家庭集线器的安全缺陷让黑客得以解锁前门
- 为什么网络安全资产管理初创企业如今如此火热?