


开发者平台 GitLab 今日宣布了一项由人工智能驱动的新安全功能。该功能利用大型语言模型向开发人员解释潜在漏洞,并计划在未来扩展为自动修复漏洞。
此前,GitLab 已推出多项 AI 实验性工具,包括代码解释、问题评论自动总结、代码补全(面向 Ultimate 和 Premium 用户)以及基于机器学习的建议审查者功能。
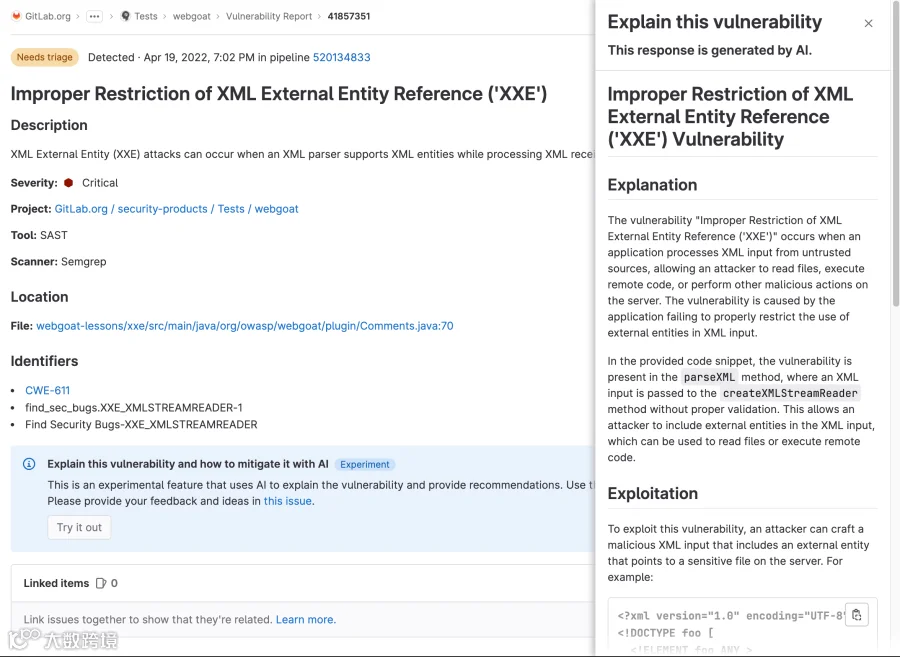
上下文感知的漏洞解释
新的“解释此漏洞”功能旨在帮助团队结合代码库上下文找到最佳修复方案。通过将漏洞基本信息与用户代码的具体见解相结合,该工具能显著提升问题解决的速度与便捷性。
带护栏的速度与隐私保护
GitLab 将 AI 功能的核心理念定义为“带护栏的速度”,即通过全栈 DevSecOps 平台保障 AI 生成内容的安全部署。在隐私方面,GitLab 首席产品官 David DeSanto 强调:
- 数据本地化:涉及知识产权的代码仅发送至 GitLab 自有或云架构内的模型,绝不传输至第三方 AI。
- 合规优先:针对受严格监管的企业客户,确保安全性与合规性是设计核心。
- 训练隔离:GitLab 不会使用客户的私有数据来训练其模型。
追求全生命周期效率提升
DeSanto 指出,GitLab 的 AI 目标是将整个开发生命周期的效率提升 10 倍,而非仅限于开发人员个体。若开发环节仅占生命周期的 20%,单纯提升开发效率难以抵消下游审查与生产部署的低效;只有同步提升安全、运维及合规团队的效率,组织才能获得实质性成效。
例如,“解释此代码”功能不仅辅助开发人员,还能帮助 QA 和安全团队更精准地理解测试重点。未来,GitLab 计划进一步集成自动生成单元测试和安全审查等功能。
行业趋势与自动化价值
据 GitLab 最新 DevSecOps 报告显示:
- 65% 的开发人员已在测试工作中使用或计划三年内采用 AI/ML。
- 36% 的团队已利用 AI/ML 工具在人工代码审查前进行预检。
GitLab 的 Dave Steer 表示,面对资源限制,自动化与 AI 已成为战略资源。DevSecOps 平台通过自动执行策略、应用合规框架、执行安全测试及提供 AI 辅助建议,有效填补关键空白并释放团队资源。