


恰逢年度RSA网络安全大会召开之际,Google Cloud宣布更新其API管理和预测分析服务Apigee,旨在帮助防范业务逻辑攻击。
业务逻辑攻击源于应用程序设计和实现中的缺陷,使恶意行为者能够引发非预期行为。这类攻击普遍且难以识别。据Silver Tail Systems委托的研究显示,2011年至2012年间,90%的公司曾因业务逻辑攻击遭受收入损失。
引入机器学习模型检测潜在攻击
为应对此类漏洞利用,Google在Apigee中引入了新的机器学习模型,用于检测潜在的业务逻辑攻击。这些模型面向所有Apigee高级API安全客户开放,基于Google内部数据训练而成,敏感度足以捕捉细微的行为变化(如服务器被控制时的“活动模式”偏移)。
Google Cloud产品经理Shelly Hershkovitz表示:“支持API滥用检测的机器学习模型已由Google内部团队训练并使用,以保护面向公众的API。这些模型依赖于多年的学习成果和最佳实践。”
推出仪表板精准识别API滥用
除新模型外,Apigee还推出了仪表板,通过在大量告警中发现模式来更准确地识别API滥用行为。该仪表板旨在捕捉攻击本质及关键特征,包括攻击来源、API调用次数和攻击持续时间等。
Hershkovitz指出:“随着API流量增长,全球企业面临的恶意API攻击日益增加,API安全已成为紧迫任务。我们正致力于让检测和应对API滥用事件变得更加快速简便。”
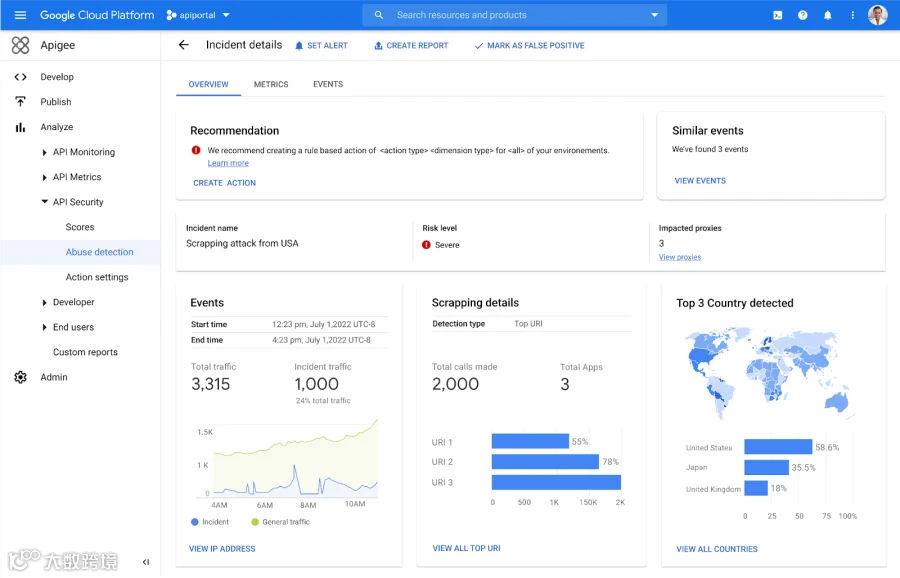
API安全威胁加剧与经济损失
企业对API安全的担忧确实在持续增长。一项调查显示,2022年底API攻击大幅激增,数量较几个月前增加了400%。
此类攻击代价高昂。Imperva对近11.7万起安全事件的分析发现,API不安全每年给组织带来410亿至750亿美元的损失。Open Worldwide Application Security Project的报告也表明,小型企业面临的API安全事件最多,大多数影响年收入低于5000万美元的公司,导致每次数据泄露对利润底线的损害更为严重。
Google自身研究显示,过去12个月中,50%的组织经历过API安全事件;其中77%的组织因此推迟了新服务或应用程序的推出。
Hershkovitz强调:“组织必须尽早检测和缓解API滥用事件,以防止对企业造成持久的财务和声誉损害。API安全事件正变得越来越常见且具有破坏性。”