


生成式人工智能已渗透至各行各业,网络安全领域亦未能幸免。AI加速恶意软件开发与自主攻击的风险,即便在早期阶段也足以令系统管理员警惕。新兴安全公司Wraithwatch旨在以攻为守,部署优质AI对抗不良AI。
正义AI代理在赛博空间与邪恶势力搏斗的画面常被浪漫化,但需明确:这并非《黑客帝国》式的混战。关键在于,软件自动化既赋能了恶意行为者,也惠及了我们所有人。
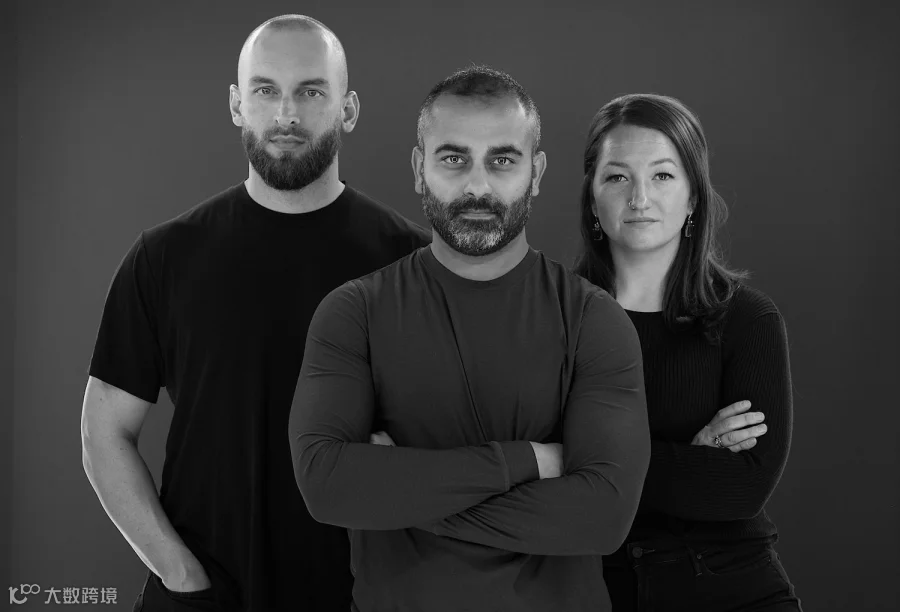
Nik Seetharaman、Grace Clemente和Carlos Más此前供职于SpaceX和Anduril,他们亲历了航空航天、国防及金融等拥有高价值资产公司所面临的无时不在的威胁风暴。
Seetharaman指出:“这种情况已持续30多年,大语言模型只会使其恶化。”“关于生成式AI对进攻性安全格局影响的讨论仍显不足。”
该威胁模型的简化版是对常规软件开发流程的变体。开发人员编写部分代码后,可指示AI协作者以此为指南,在其他五种语言中生成类似功能。若效果不佳,系统可迭代直至成功,甚至创建变体以测试性能或审计便利性。这虽非奇迹,但极具实用价值,且代码责任人依然存在。
然而,恶意软件开发者可利用相同流程,在几分钟内创建多个版本,从而规避基于包大小、常用库等表面特征的脆弱检测方法。
Seetharaman解释道:“对外国势力而言,只需将蠕虫指向大语言模型并指令‘变异出一千个版本’,即可同时发起千次攻击。测试显示,未经审查的开源模型乐意接受恶意软件并按需变异。”“坏人并不关心对齐问题,我们必须迫使大语言模型探索黑暗面,并据此规划实际防御措施。”
反应型行业困境
Wraithwatch正在构建的平台计划明年商业化运营。与传统网络安全操作相比,它更像战争游戏。传统操作往往对其他已发现威胁采取“根本性的被动反应”。随着攻击速度和多样性增加,主要由人工驱动的网络响应政策恐难以为继。
新出现的漏洞和攻击技术每周都在发生,难以理解和缓解,需要深入分析才能理解潜在攻击机制,并手动转化为适当的防御策略。
Clemente表示:“网络安全团队面临的一大挑战是,当我们早上得知零日漏洞时,博客上已出现其变异新版本。”“若身处SpaceX、Anduril或美国政府,你会遭遇专门定制的全新版本。我们不能依赖等到别人中招后再行动。”
尽管定制攻击目前多由人类制造,但在WormGPT等现象中已可见生成式网络威胁的萌芽。随着更先进模型被应用,这只是时间问题。
无需对WormGPT恐慌
Más指出,当前大语言模型(LLM)在能力和对齐方面存在局限。但研究人员已展示如何诱骗主流代码生成API协助恶意行为者,或利用无对齐限制的开源模型规避安全回应。
Más说:“创造性地使用API可能得到意想不到的响应。”这不仅关乎编码。“机构检测攻击者的方式之一是通过签名:如攻击手段、二进制文件等。想象一下,让LLM生成此类签名,点击一个机器人就拥有了一个全新的APT(高级持续性威胁)。”
Seetharaman表示,被训练为像人类一样交互的新型代理型AI,可能被启动作为半自主威胁进行持续协调攻击。若安全团队未准备好应对此类攻击,数据泄露只是时间问题。
兵棋推演式防御
解决方案是利用AI将检测和对策定制为针对进攻性AI可能发起的攻击的网络安全平台。
Clemente强调:“我们定位自己是做AI的安全公司,而非做安全业务的AI公司。我们曾在键盘另一端,深知他们会不择手段。”
虽然Meta或SpaceX等公司拥有顶级安全专家,但并非每家公司都能组建此类团队,且现有工具可能无法胜任。整个报告、响应和披露体系正面临由大语言模型赋能的恶意行为者的挑战。
Seetharaman表示:“我们见过所有网络安全工具,但它们均有不足。我们希望作为指挥与控制层叠加在这些工具之上,将其串联并推动必要变革。”
通过在沙盒环境中使用与攻击者相同的方法,Wraithwatch能够表征和预测由LLM驱动的恶意软件可能部署的各种变体和攻击类型。AI模型在噪声中识别信号的能力,对于构建多层感知与自主性体系具有潜在价值。这些体系可在无人干预下检测甚至响应威胁,迅速准备拦截数百种可能变体,速度与管理员发布补丁相匹配。
Clemente表示:“我们的愿景是构建这样一个世界:当你醒来担心是否被入侵时,Wraithwatch已模拟了成千上万次此类攻击,告诉你你需要做出哪些更改,并尽可能自动化地执行这些更改。”
尽管项目仍处于早期阶段,但既然恶意行为者探索该技术已成事实,大型企业和国家实体很可能也在这么做。假设情况如此更为健康。这个由遭受严重威胁公司老兵组成的小型敏捷初创企业,手握大量风投资金,极有可能超越竞争对手。
本轮800万美元种子轮融资由Founders Fund领投,XYZ Capital和Human Capital跟投。目标是尽快让产品投入运作。“由于我们来自有着激进时间线的公司,目标是在明年第一季度向设计合作伙伴部署具备弹性且大部分功能就绪的最小可行产品(MVP),”Seetharaman表示,“更广泛的商业产品将在2024年底前推出。”
谈论AI代理在网络空间的秘密战争或许有些夸张,距离典型机场惊悚片场景尚有距离。但防患于未然远胜于事后补救,尤其是在不可预测的人工智能领域。希望Wraithwarning警告的问题至少在几年内不会发生——但显然,投资者认为需要保护机密的企业将希望采取预防措施。