


从我收件箱里收到的提案来看,生成式AI领域的一个热门新事物是用于网络安全的“副驾驶”工具。微软拥有一个。谷歌也拥有类似的。Vicarius这家漏洞修复平台也是如此——最近,它推出了一款名为vuln_GPT的文本生成AI工具,该工具有助于编写系统入侵检测和修复脚本。
也许是 Vicarius 的趋势跟踪功能吸引了投资者的注意——此外,我敢打赌,这家初创公司同比增长 5 倍的表现也起到了作用。Vicarius 联合创始人兼首席执行官 Michael Assraf 告诉我,该公司的客户群最近已超过 400 个品牌,包括百事可乐(PepsiCo)、惠普企业(Hewlett Packard Enterprise)和 Equinix。
无论是什么让 Vicarius 进入投资人的视野,该公司今天宣布,近日完成了由 Bright Pixel Capital 领投、AllegisCyber Capital、AlleyCorp 和 Strait Capital 参与的 3000 万美元 B 轮融资。此轮估值是 Vicarius 前一轮估值的两倍——遗憾的是,Assraf 拒绝披露具体估值金额。这使得 Vicarius 累计融资金额达到约 5670 万美元。Assraf 表示,大部分资金将用于推进 Vicarius 的产品路线图,并将其 43 人的团队规模扩大一倍。
“Vicarius 自动化处理困扰安全和 IT 团队的许多发现、优先级排序和修复工作,”Assraf 说。“作为产品驱动增长模式的早期采用者,Vicarius 的自助服务模式改变了网络安全解决方案购买者的范式,让客户在购买之前就能透明地测试并发现价值……”
几年前,Assraf、Yossi Ze’evi 和 Roi Cohen 创立了 Vicarius。他们注意到——至少据 Assraf 所述——攻击者正在重复使用相同的“构建”模块来实施网络攻击。
“这些构建模块是由软件和操作系统编译库提供的第三方及操作系统 API,”Assraf 说。“[关于 Vicarius] 的主要想法是构建一个针对系统级 API 的智能权限管理器。”
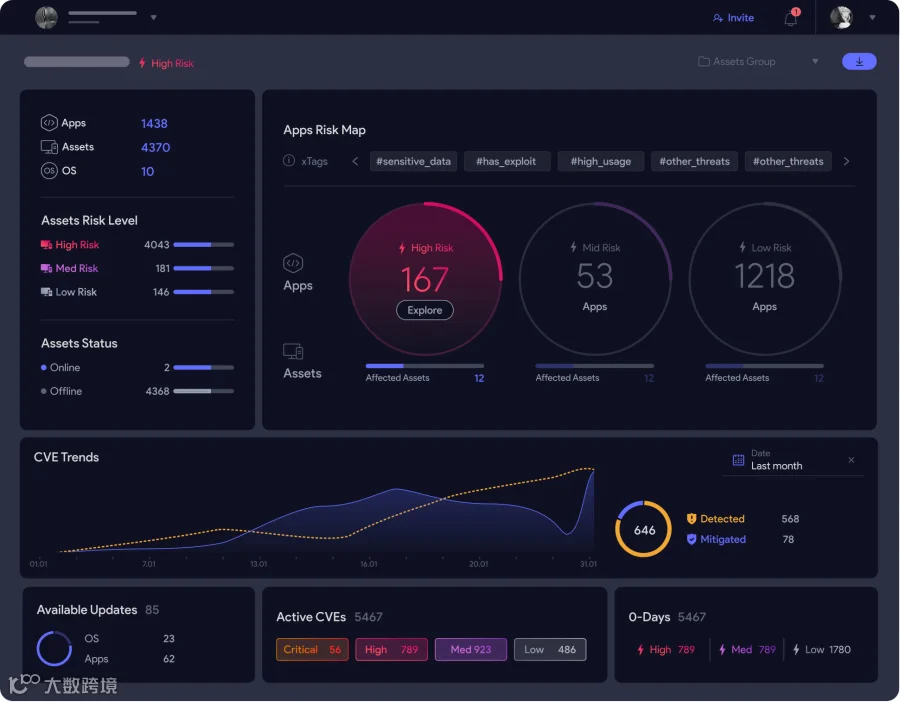
如今,Vicarius 分析应用程序中的漏洞并向客户发出警报。当没有可用补丁时,Vicarius 会应用 Assraf 所称的“内存保护”,这 ostensibly(表面上)可以在无需软件升级的情况下保护应用程序(对此我持保留态度)。
Vicarius 还提供访问安全漏洞研究人员社区的机会,研究人员可以在此分享修复和检测脚本,并获得虚拟货币奖励;此外还有一个数据集社区,Vicarius 利用该数据集训练前述的 vuln_GPT。说到 vuln_GPT,它并非完全无人监督运行——Assraf 表示,所有由 AI 生成的脚本在推送给 Vicarius 客户之前都会经过“验证”。(客户可以通过一个模块对脚本提供反馈。)
“我们希望强调,Vicarius 旨在引领基于 AI 的漏洞修复,覆盖从检测到优先级排序再到主动修复的任何阶段,”Assraf 说。
Vicarius雄心勃勃,计划允许其社区的安全研究人员使用其货币购买产品、开设教育课程,并将Vicarius平台与ServiceNow和Jira等现有票务平台集成。该初创公司还旨在拓展新市场,特别是亚太地区,同时扩大其在当前业务所在市场的覆盖范围,包括北美和欧洲。
Assraf表示:“多年来,企业一直在努力部署漏洞管理流程,但这些流程需要过多的工具,产生过多的警报,并为不堪重负的安全团队带来过多工作。虽然大多数安全流程已经推进了一两代,但漏洞修复周期管理却滞后,使企业面临网络风险。因此,客户正在寻找一个能够整合、个性化并扩展漏洞修复流程的单一平台。”