


Google 宣布对 Chrome 中的 Safe Browsing 功能进行重大变更。该功能将通过与服务器端列表实时比对来工作,且无需将用户的浏览习惯分享给 Google。
此前,Chrome 每小时下载一两次包含恶意软件、不受欢迎软件及网络钓鱼网站的列表。现在,Chrome 将转向新系统:把用户正在访问的 URL 发送至服务器,与快速更新的列表进行比对。此举消除了获取更新列表长达一小时的延迟。正如 Google 所指出的,平均每个恶意网站的存活时间不超过 10 分钟。
该公司声称,这种新的服务器端系统比使用本地列表能多捕获多达 25% 的网络钓鱼攻击。同时,这也缓解了因本地列表不断增大而给低端设备和低带宽连接带来的压力。
目前,Google 正面向桌面和 iOS 用户推出这一新系统,Android 支持将于本月晚些时候上线。
私密共享 URL
这一机制可能让人联想到 Safe Browsing 增强模式。该模式同样会将访问的 URL 与在线实时列表比对,并利用 AI 阻止未列入名单的攻击、执行深度扫描以及防护恶意 Chrome 扩展程序。增强模式一直是可选的(尽管 Google 去年开始引导用户开启),标准保护模式则不使用这些 AI 功能。
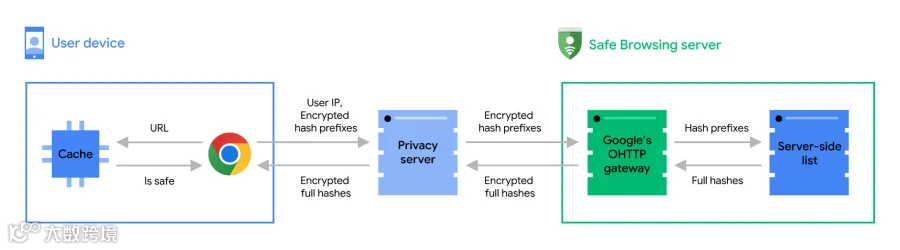
Google 详细解释了该系统如何在不分享浏览数据的前提下实现实时工作,具体流程如下:
访问网站时,Chrome 首先检查缓存,确认该 URL 是否已知安全(详见“保持速度和可靠性”部分)。
若 URL 不在缓存中,则视为可能不安全,需进行实时检查。
Chrome 遵循 URL 哈希指南,将 URL 转换为 32 字节的完整哈希值以进行混淆。
Chrome 将完整哈希值截断为 4 字节长的哈希前缀。
Chrome 加密哈希前缀并将其发送给隐私服务器。
隐私服务器移除潜在用户标识符,通过 TLS 连接将加密的哈希前缀转发给 Safe Browsing 服务器;该连接会将请求与其他众多 Chrome 用户的请求混合在一起。
Safe Browsing 服务器解密哈希前缀,在服务器端数据库中进行匹配,并返回所有与发送的哈希前缀匹配的非法网址的完整哈希值。
收到非法完整哈希值后,Chrome 将其与被访问 URL 的完整哈希值进行比对。
若发现匹配项,Chrome 将显示警告。
其中关键环节是隐私服务器。Google 与 CDN 及边缘计算专家 Fastly 合作,使用了 Fastly 的 Oblivious HTTP 隐私服务器。该服务器位于 Chrome 和 Safe Browsing 之间,负责剥离浏览器请求中的身份信息。
Fastly 将此系统构建为一种隐私服务,可在用户与 Web 应用交换数据的同时匿名化元数据。Google 强调,这些服务器由 Fastly 独立运营,以确保即使 Google 自身也无法窥探用户的浏览数据。
通过上述机制,Google 的 Safe Browsing 服务永远不会看到用户的 IP 地址;同时,由于 URL 由浏览器使用 Fastly 无法访问的公钥-私钥对加密,Fastly 也不会看到具体的 URL 内容。