


对恶意软件而言,今天是个糟糕的日子。Sentry 宣布 AI Autofix 功能用于调试生产代码后不久,GitHub 即推出代码扫描 Autofix 首个测试版,旨在编码过程中发现并修复安全漏洞。该功能将 GitHub Copilot 实时能力与语义代码分析引擎 CodeQL 相结合,早于去年11月预览。
GitHub 承诺新系统可自动修复超三分之二漏洞,通常无需开发人员手动编辑;覆盖支持语言中90%以上警报类型,目前涵盖 JavaScript、TypeScript、Java 和 Python。此功能现已面向所有 GitHub Advanced Security (GHAS) 客户开放。
GitHub 表示:“正如 Copilot 让开发者从繁琐重复任务中解脱,代码扫描 Autofix 将帮助团队夺回修复漏洞的时间。安全团队也将因日常漏洞减少而受益,从而专注于业务保护策略,跟上加速的开发节奏。”
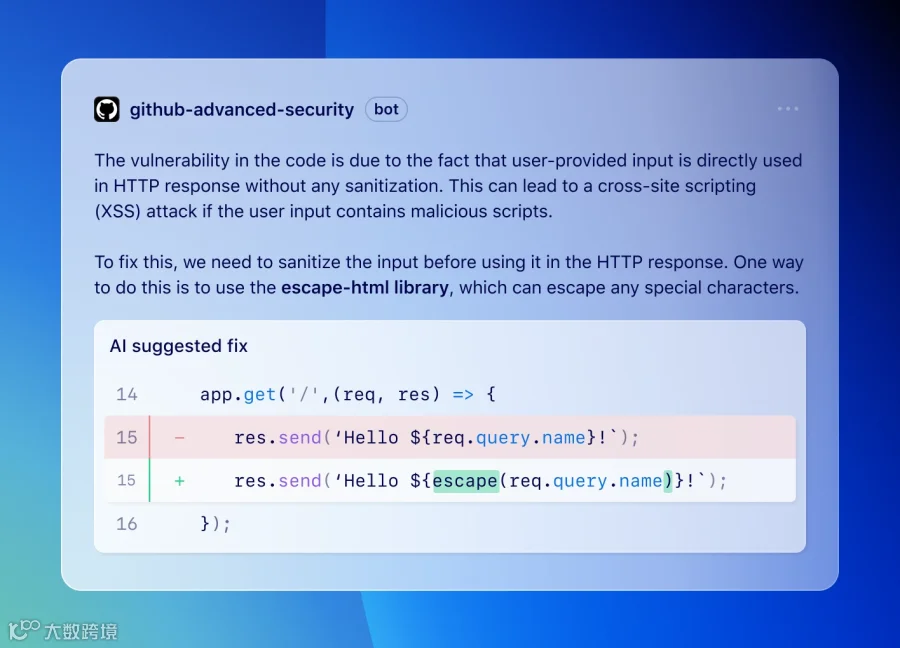
后台采用 CodeQL 引擎在代码执行前查找漏洞。GitHub 于2019年底收购 Semmle 后推出第一代 CodeQL,此后持续改进,但仅对研究人员和开源开发者免费开放。
如今 CodeQL 成为核心,结合启发式方法与 Copilot API 建议修复方案,并使用 OpenAI GPT-4 生成修复及解释。尽管多数建议正确,但小部分可能反映对代码库或漏洞的重大误解。
GitHub 收购代码分析工具 Semmle