


当机器可以替人读网页、付款和签约,谁来证明它有权这么做
当 AI Agent 不只是阅读网页,而是可以代表用户下单、付款和修改系统,互联网就需要重新定义身份、授权和责任。未来网站面对的第一个问题,可能不再是“你是不是人”,而是“你代表谁、被允许做什么”。
一家公司的采购 Agent 收到任务:“买 100 台显示器,预算 30 万元,下周送到。”
它开始询价、比较参数、确认库存,最后准备付款。
就在提交订单前,系统拦住了它:这个 Agent 确实属于公司,但没有购买超过 10 万元商品的权限。
这次拦截没有问它是不是人,而是问:你是谁,代表谁,有多大权限?
这就是 Agent 互联网真正要解决的问题。
AI Agent(智能代理)一旦能够跨网站读信息、调用工具、付款和签约,互联网的入口就会从“给人看的页面”扩展为“给机器调用的业务接口”。信任也会从一次登录,变成一条可验证、可限制、可追责的行动链。
验证码正在失去中心位置
过去,网站防止自动化访问,常用的办法是验证码。默认逻辑很简单:人可以进,机器要被挡住。
但在 Agent 互联网里,很多机器访问本来就是有价值的。报价系统需要读取库存,采购系统需要比较价格,银行和物流系统也需要彼此确认状态。机器不是异常流量,而是新的业务客户。
网站不可能把所有机器挡在门外,也不能让任何机器随意进入。访问控制因此会从“区分人和机器”,升级为“区分可信机器和不可信机器”,再进一步判断它有没有完成当前任务的资格。
Agent 需要一张可验证的数字身份证
一个可靠的 Agent 至少要说明五件事:
这张“身份证”不一定是一张证书,更可能由数字签名、授权令牌、企业账户和审计记录共同组成。机器每次调用,都要留下足够的上下文:谁发起、谁批准、调用了什么、结果是什么。

配图一:Agent 的身份授权执行审计闭环
这会改变企业的基础账号体系。企业不再只给员工开账号,还要给每个 Agent 建档、设定生命周期,并在任务结束或风险出现时立即撤销。
权限会比“聪明”更先决定能否上线
让 Agent 读一篇文章相对容易,让它代表你付款、签合同、买药和处理税务就完全不同了。
未来的授权可能是分层的:低金额自动支付,中等金额需要手机确认,高风险交易必须人工审核;普通信息可以读取,隐私数据只能在特定任务中使用;可以询价,但不能签约。
用户选择的不会只是一个更聪明的 Agent,而是一个不会越界的 Agent。
权限还要和场景绑定。同一个 Agent 在测试环境可以修改数据,在生产环境只能提出变更建议;同一笔预算在工作日和深夜,也可能对应不同的审批规则。
互联网会出现新的“海关”
机场海关要知道谁入境、携带什么物品、是否需要申报。Agent 互联网也需要类似机制:谁在访问、带着什么数据、准备调用多少资源、是否允许跨系统执行。
这意味着,网络安全产品的重点会从“防止账号被盗”,扩展为管理大量机器身份、权限和行动轨迹。平台需要给可信代理发放通行凭证,也需要识别被劫持、被诱导或行为异常的代理。
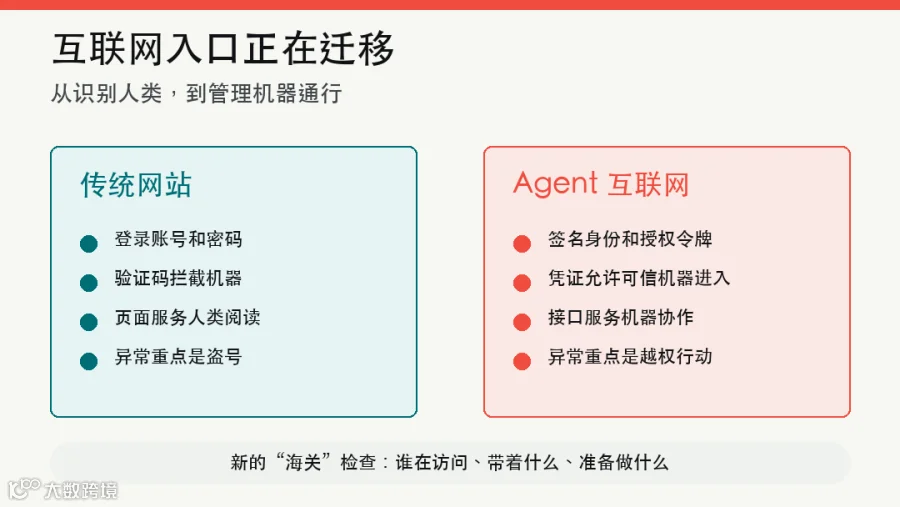
配图二:互联网入口从人类登录迁移到机器通行
“海关”还要处理跨境问题:数据能否离开企业,代理能否调用另一家公司的系统,产生的支付和合同是否符合当地规则。Agent 越能跨系统行动,边界就越需要被明确记录。
最大的风险,是权限太宽而不是能力太弱
一个能力有限但权限很大的 Agent,可能比一个能力很强但权限严格的 Agent 更危险。
它可能被恶意网页诱导,读取不该读取的资料;也可能因为一条错误指令,连续修改多个系统。更棘手的是,错误往往不是一次调用造成的,而是多个看似合理的动作叠加起来的。
因此,Agent 进入真实业务前,至少需要三道保险:最小权限、分阶段确认、可回滚操作。高风险动作要有人工接管点,所有外部内容都不能自动升级权限,异常行为要能被及时熔断。
企业现在可以先做什么
企业不必等一套完美标准出现后才开始准备,可以先建立自己的机器身份台账:
真正成熟的 Agent,不是能替人做所有事,而是能清楚地证明自己为什么可以做这件事。
机器可以替人行动,但不能替人逃避责任
Agent 互联网不会只是一张更快的网页网络,而是一套由机器身份、授权、支付和审计组成的新基础设施。
未来网站最重要的入口,也许不是登录框,而是一份机器可验证的信任声明。
当机器开始互相办事,谁拥有权限、谁批准行动、谁承担后果,都会被写进系统。互联网因此不是把责任交给机器,而是把责任链条变得更清楚。