


微软起诉被告绕过Azure OpenAI安全护栏
微软在美国弗吉尼亚东部联邦地区法院对一组被告采取法律行动,指控该组织故意开发并使用工具绕过其云AI产品的安全护栏。
诉状核心内容:非法访问与“黑客即服务”
根据12月提交的诉状,10名未具名被告(微软以“Does”代称)涉嫌利用被盗客户凭证及定制软件入侵Azure OpenAI Service。微软指控被告违反《计算机欺诈和滥用法》、《数字千年版权法》及联邦敲诈勒索法,非法访问服务器以生成攻击性及有害内容,并寻求禁令救济及损害赔偿。
调查显示,被告自2024年7月起系统性窃取付费客户的API密钥,策划“黑客即服务”计划。为此,被告开发了名为de3u的客户端工具及配套路由软件。
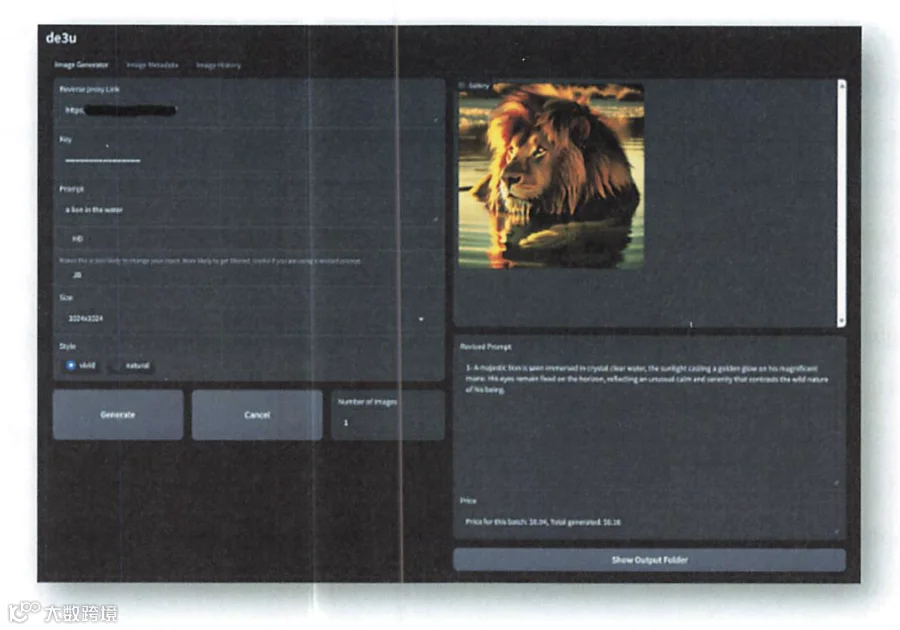
De3u允许用户无需编写代码即可利用被盗密钥通过DALL-E模型生成图像,并试图阻止Azure OpenAI Service对触发内容过滤的提示词进行修改。尽管托管de3u代码的GitHub仓库目前已无法访问,但微软指出,这些功能结合程序化API访问,使被告得以逆向工程规避安全防护措施。
微软反制措施与后续行动
微软在周五的博客文章中透露,法院已授权查封一个对被告运营至关重要的网站,以便收集证据、查明盈利模式并破坏相关技术基础设施。此外,微软已针对观察到的活动采取了未公开的反制措施,并在Azure OpenAI Service中增加了额外的安全缓解措施。