


卡巴斯基专家发现,冒充RAM快递员的诈骗活动有所增加。骗子声称因未支付海关费用导致包裹未能送达,从而诱骗毫无戒心的用户泄露银行账户信息。截至目前,尚未发现有其他知名快递公司被冒用的邮件。
网络犯罪分子正发送伪装成RAM快递服务的欺骗性邮件,谎称因待付海关费致包裹未达。为制造紧迫感,邮件敦促用户点击链接获取进一步指示。

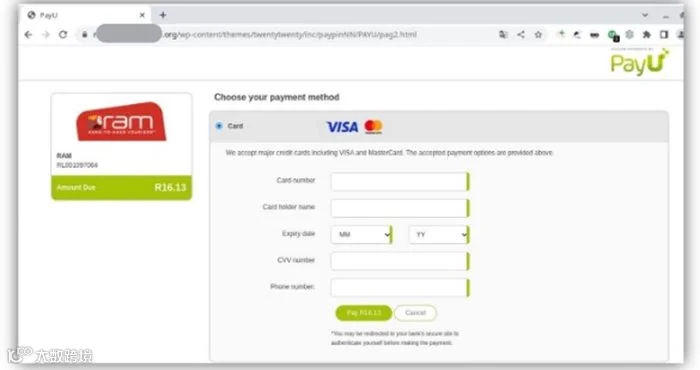
用户点击链接后,会被重定向至伪装成合法RAM门户的欺诈网站。受害者被提示输入银行卡凭证,致使网犯直接获取敏感财务信息。此类骗局将使个人面临身份盗窃、金融欺诈及重大财产损失风险。
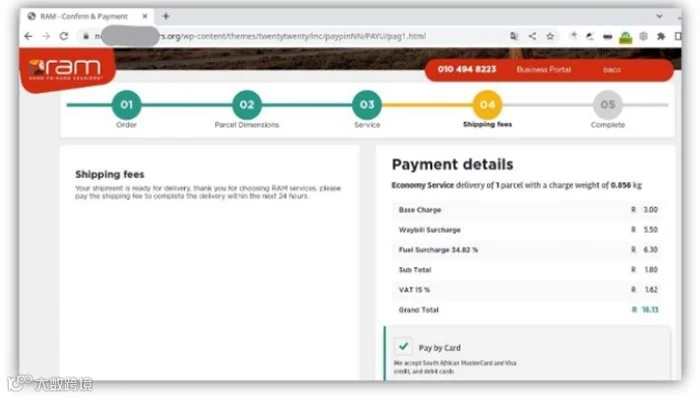
需注意,骗子使用的网站和邮箱域名与RAM无关,纯属伪造。
卡巴斯基垃圾邮件分析专家Roman Dedenok指出:“随着技术渗透生活各层面,快递服务使用量持续增长,在物流尤其是电商领域发挥重要作用。”预计南非快递、速递和包裹(CEP)市场收入将从2022年的440亿兰特增至2027年的600亿兰特。
Dedenok表示:“遗憾的是,网犯视此为利用市场和客户的机会,试图通过诈骗和钓鱼邮件行骗。虽然研究确定了冒用RAM名称的策略,但此类骗局也会冒用其他知名快递公司名义,且不仅限于邮件,还会以短信形式出现。”
“警惕诈骗和钓鱼邮件时,请注意消息的情感基调。骗子常试图引发恐惧、兴奋或紧迫感以操纵收件人冲动行事。退一步思考邮件带来的感受,这对有效识别和避免钓鱼骗局至关重要。”
网络安全防护建议
为避免成为钓鱼攻击受害者,建议采取以下措施:
验证网站真实性:交易或提供个人信息前,仔细检查URL确保安全连接(查找“https”和挂锁图标)。对拼写错误或域名异常的网站保持警惕,这通常是欺诈信号。
谨慎点击链接:点击邮件或短信中的链接前务必审慎,这些可能是潜在的钓鱼链接。
部署安全措施:企业应在邮件网关层面实施防护,降低员工遭遇钓鱼邮件的风险;面向互联网的终端设备需由端点安全解决方案保护。
培养安全意识文化:定期为员工开展最新网络威胁意识培训,或至少定期通报潜在钓鱼诈骗手段。