


越来越多的浏览器正尝试引入代理功能,以代表用户执行预订机票、购买商品等操作。然而,这些能力也带来了数据泄露或资金损失等安全风险。
Google 详细介绍了 Chrome 如何利用观察者模型和用户行动同意机制保障安全。该公司于 9 月预览了 Chrome 代理功能,并表示将在未来几个月内正式推出。
多模型约束与“用户对齐批评者”
Google 借助多个模型来约束代理行为。其使用 Gemini 构建了“用户对齐批评者”(User Alignment Critic),用于审查规划模型为特定任务生成的行动项。若批评者认为计划不符合用户目标,将要求规划模型重新思考策略。值得注意的是,该批评者模型仅查看拟议操作的元数据,而不访问实际网页内容。
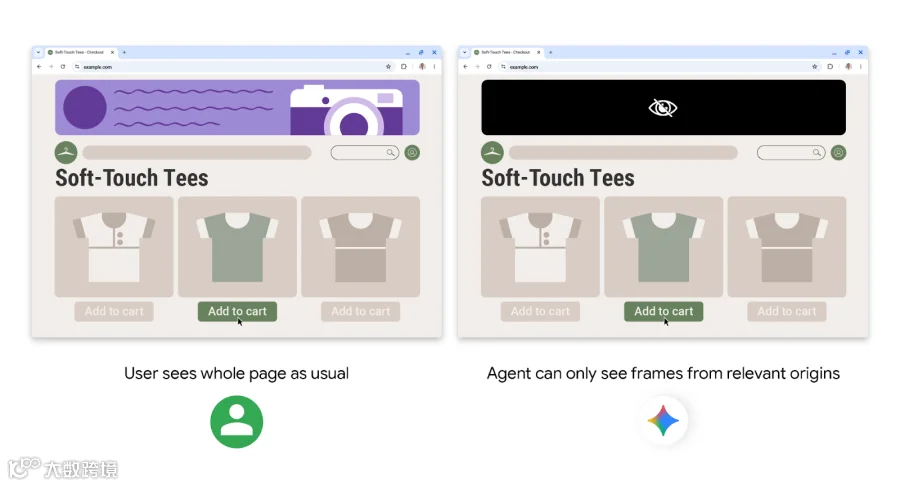
代理起源集限制数据访问
为防止代理访问被禁止或不可信的网站,Google 引入了“代理起源集”(Agent Origin Sets),限制模型只能访问只读和可读写起源。例如在购物网站中,商品列表属于相关数据,而横幅广告则被排除在外。同时,代理仅被允许点击或输入页面上的特定 iframe。
这种划分确保只有有限来源的数据可供代理使用,且只能传递给可写起源,从而限制了跨源数据泄露风险。这也使浏览器能够强制执行部分分离,例如根本不向模型发送超出可读范围的数据。
URL 监控与敏感操作的用户控制
Google 还通过另一个观察者模型调查 URL 以监控页面导航,防止模型生成有害链接。
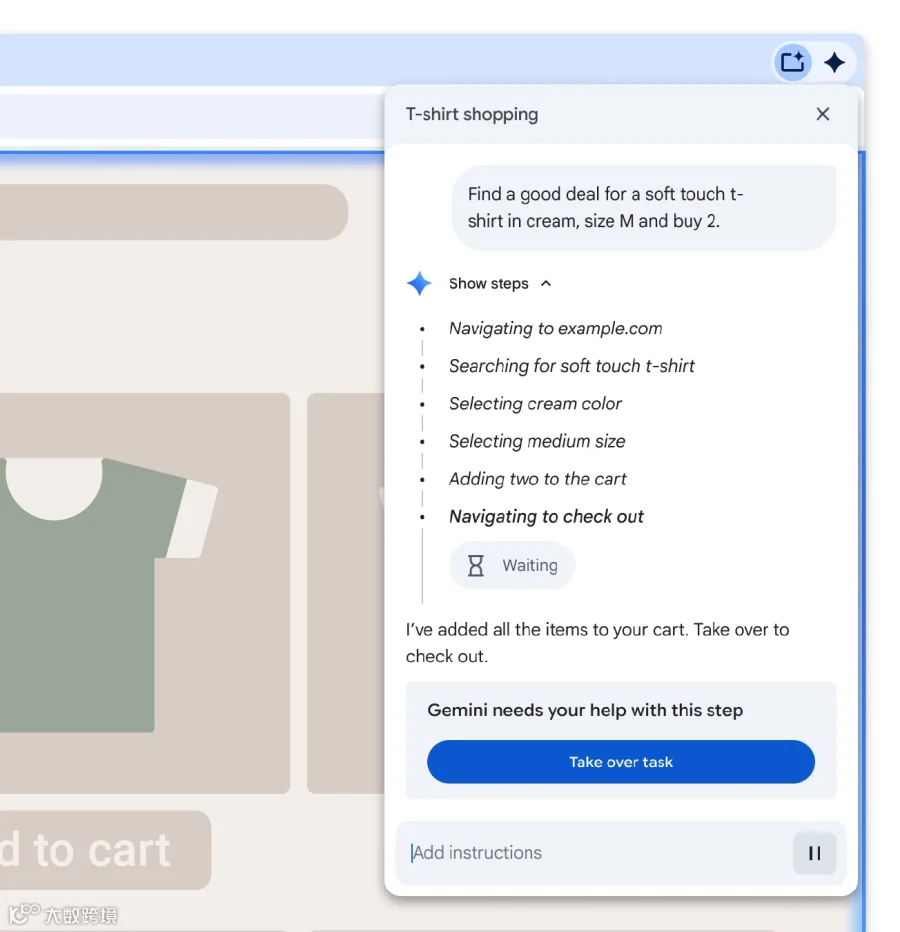
对于涉及银行信息或医疗数据等敏感内容的网站,代理会先询问用户;需要登录时,会请求用户授权 Chrome 使用密码管理器,且代理模型不会接触密码数据。在执行购买商品或发送消息等操作前,系统也会征求用户同意。
行业安全举措
此外,Google 还拥有提示注入分类器以防止不必要的操作,并正针对研究人员创建的攻击测试其代理能力。
AI 浏览器制造商同样关注安全问题。本月早些时候,Perplexity 发布了一款新的开源内容检测模型,旨在防止针对代理的提示注入攻击。