


在内部AI工具的帮助下,谷歌表示,其在过去一个月内修复的Chrome浏览器安全漏洞数量超过了过去两年的总和。
这家科技巨头周四宣布,它在最近两个版本的Chrome中修复了多达1,072个安全漏洞,这两个版本均于6月发布。这比过去两年发布的之前23个版本中修复的漏洞总数(共1,036个)还要多。
自从大型语言模型(LLMs)出现以来,网络安全专家就一直警告称,基于AI的系统会发现越来越多呈指数级增长的海量漏洞,迫使防御方也使用AI来抢先应对恶意黑客。
这一预测正在成为现实,并且有真实数据支持。
谷歌发布的一张图表显示了这种指数级增长,该图表是该公司在其关于利用AI更快发现并修补漏洞的努力所发表的白皮书中披露的。作为参考,Chrome 126是在2024年6月发布的,而最新的两个Chrome版本——Chrome 149和150——则在上个月发布。谷歌将每个版本称为一个“里程碑”。
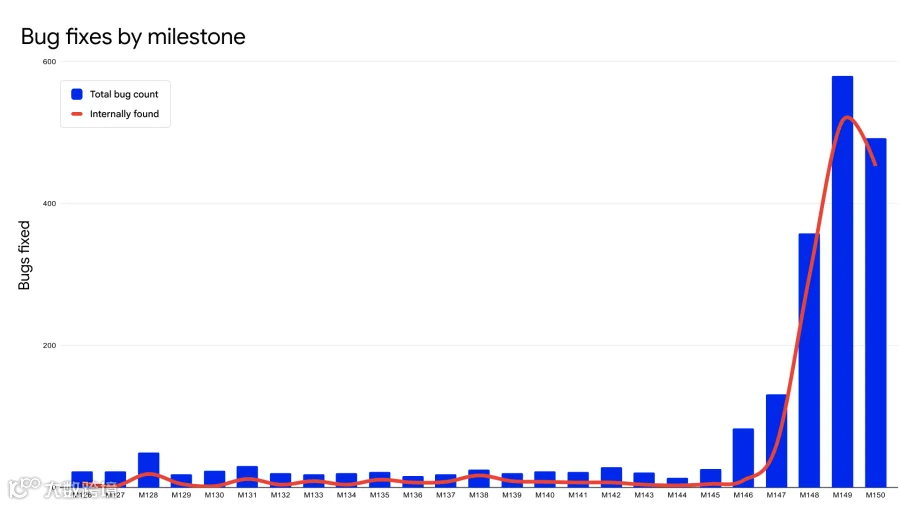
Chrome工程总监Doug Turner在接受TechCrunch声明时表示,大型语言模型已经“从根本上改变了网络安全的经济模式,使漏洞发现转变为一种自动化、工业规模的运营。”
Turner说:“通过应用Gemini等模型,我们预先修复漏洞,超越对手,并在每次更新中让Chrome更安全。”
谷歌并非唯一一家看到这一趋势的公司。
本月早些时候,微软宣布它在其产品线中修复了创纪录的570个安全漏洞,这是其每月定期补丁的一部分——俗称“补丁星期二”(Patch Tuesday)。微软引用其自身对AI的使用来解释漏洞修复数量的突然激增。
与此同时,苹果似乎并未记录到同样的指数级增长。根据对其产品中已修复漏洞的独立统计,苹果在2026年已修复了482个漏洞,按此速度预计将与去年持平或超过去年的修复数量,也与苹果在2015年修复的漏洞数量大致相当。