


导读
支付系统中最隐蔽的风险并非交易失败,而是同一笔业务被重复扣款。由于技术层面往往显示“一切正常”,此类问题仅靠渠道对账难以察觉,必须将视角回归至业务订单层级。本文深入剖析重复支付的成因、对账误区及治理策略,旨在构建从预防到处置的完整风控闭环。
一、重复支付:多维度的系统性风险
重复支付通常不是单一环节故障所致,而是用户行为、系统逻辑与渠道机制共同作用的结果。
在用户端,重复点击、浏览器后退重提、多标签页操作或重复扫码,均可能导致同一支付意图被多次发起。在系统端,自动重试机制、并发请求处理不当、Webhook 消息重复消费以及商户接口的重复调用,会将单次业务需求放大为多笔扣款指令。此外,支付渠道侧的状态同步延迟、授权与确认机制的差异以及其内部的重试策略,进一步增加了排查的复杂度。
因此,排查核心不应局限于归责,而应致力于建立可追溯的数据模型,确保每一笔业务订单、支付尝试及渠道对象均能精准关联,避免盲目猜测。

思维导图|用户、系统与渠道三层都可能制造重复支付
二、对账误区:“支付尝试对平”掩盖了业务真相
传统的对账逻辑若仅关注“支付尝试”与“渠道交易”的逐笔核对,极易陷入“账面平衡”的假象。例如,某业务订单应收 100 元,因用户重复操作产生两笔成功的支付尝试(ChargeAttempt),渠道侧也相应返回两笔成功交易。若对账中心仅比对这两层数据,结果均为两笔成功,看似完全匹配。
然而,商业事实是客户仅需支付一次。真正的差异识别必须以“业务订单”为基准,向上关联支付尝试,向下关联渠道订单。当发现一笔业务订单对应多笔渠道成功扣款时,系统才能准确捕捉异常,进而触发人工复核、退款或冲正流程。

思维导图|以业务订单为基准,渠道订单层才能暴露重复收费差异
三、治理策略:构建三道防御防线
有效的重复支付治理并非单纯防止用户误操作,而是需要建立层层递进的防御体系。
第一道防线:预防机制
针对同一业务订单设置严格的幂等边界,明确重试窗口期与状态机流转规则。以 Stripe 等主流渠道为例,虽然提供幂等键支持安全重试,但密钥的生命周期管理必须与业务侧的重试策略保持一致,从源头阻断重复提交。
第二道防线:识别能力
在消息处理层面,Webhook 接收端必须实现幂等处理逻辑,确保在并发场景下状态写入的可审计性与唯一性,防止因网络波动或渠道重发导致的重复入账。
第三道防线:发现与处置
建立定期的勾稽机制,将业务订单、渠道订单与结算账单进行三方比对,重点核查成功笔数、金额一致性及退款状态。一旦发现异常,应立即启动标准化的复核、退款/冲正、客户通知及根因归档流程。防线的终极目标并非承诺“零重复”,而是确保重复发生时能被快速发现并准确处置。
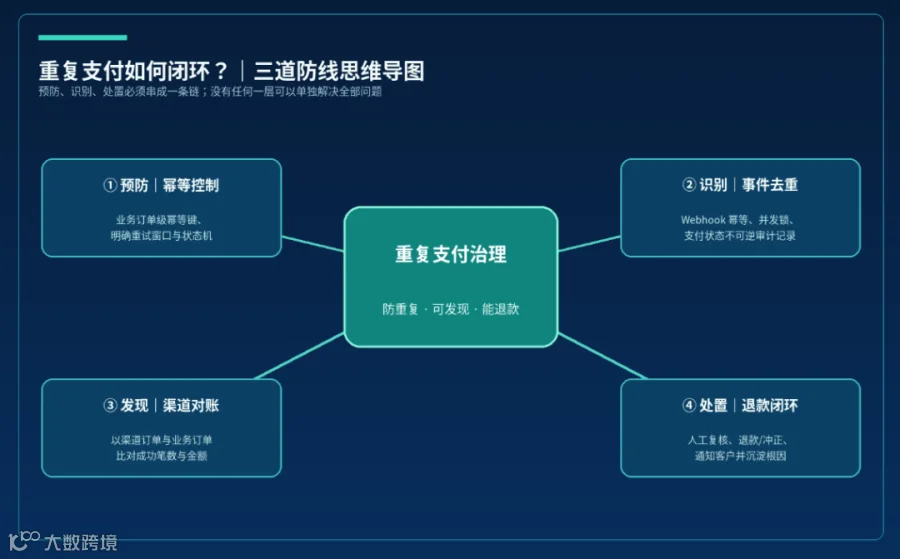
思维导图|从幂等、事件去重到渠道对账与退款的完整闭环
结语:对账的核心价值在于暴露未知错误
支付尝试记录的是技术动作,而业务订单承载的是商业承诺。重复支付治理的关键,在于通过对账中心实现两者的相互校验:技术上允许留痕,但业务上必须确保“只收一次”。只有当渠道订单层与业务订单层被正确关联,对账才能超越简单的“账目平衡”,真正成为风险控制最后一道坚实的闸门。