


先想一个场景。
你向银行申请贷款,几分钟就批了;你提交一笔保险理赔,系统自动审核打款。快是真快——但你可能不知道,拍板的也许不是人,而是AI。
那问题来了:如果AI判错了呢?贷款被莫名拒绝、理赔被错误打回,甚至因为算法对某类人群有偏差而不公平,这个责任算谁的?
10月7日,新加坡金融管理局(MAS)发布了一份《人工智能风险管理指引》,这是该国首份专门针对金融机构的AI风险管理规则,把上面这些问题一条条说清楚了。
金融是AI落地最快、也最不能出错的行业。这份指引怎么管、管多严、对国内有什么参考,值得认真看一遍。
点击以上链接,收听AI播客
新加坡金管局的判断很清醒:AI确实能改善很多业务,但它的复杂性和概率性,会带来传统软件没有的不确定性——可能出现难以识别的异常或偏差行为。
它特别点出了两类更高危的技术:
• 生成式AI:模型更复杂,训练数据有噪声、数据代表性不足、遇到训练范围之外的场景,都可能让输出"跑偏";
• 智能体AI(Agentic AI):能自主执行任务、调用各种工具,风险可能被进一步放大。
换句话说,传统程序是"你写什么规则,它就怎么跑";而AI是"它自己学规律,还可能学歪"。在金融这种涉及钱、涉及信用、涉及千万人切身利益的领域,这种不确定性必须被管住。
这也是一个全球性趋势:金融稳定理事会(FSB)同期也就在金融机构负责任地使用AI,向行业征询良好做法。金融AI从"鼓励用"进入"规范用",已经是明牌。
这份指引的适用范围极广——所有受MAS监管的金融机构、所有类型的AI技术,都在框架之内。
它给金融机构提了四大核心要求,第一条就抓住了"责任":
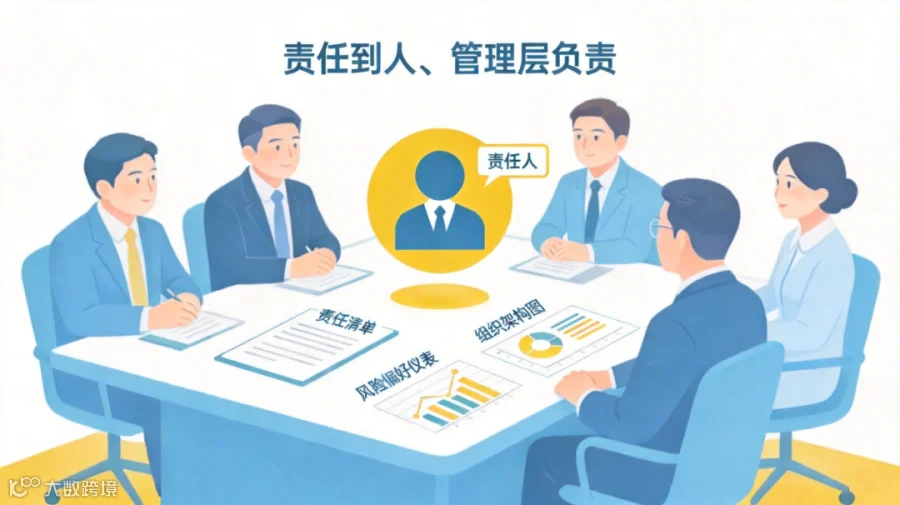
1. 强化对AI风险的监督,责任到人。
董事会和高级管理层必须对AI风险负起监督责任,明确角色分工、风险偏好和风险管理框架。有个很务实的细节:如果现有治理结构够用,不要求专门成立一个AI委员会,不必为了合规搞形式主义。
2. 在AI全生命周期内识别、评估和管理风险。
机构要摸清自己用了哪些AI、建立AI应用清单,评估每个应用的风险大小,并在全流程配套管控——包括数据治理、测试、人类监督、网络安全、运行监测和变更管理。
3. 管好第三方AI的风险。
4. 按风险大小,分层施策。
第三、第四条是重点,我们展开说。
现实中,很多金融机构用的AI不是自己开发的,而是采购外部厂商的模型和服务。那能不能说"是供应商的系统出问题,不关我的事"?
MAS的回答斩钉截铁:不能。
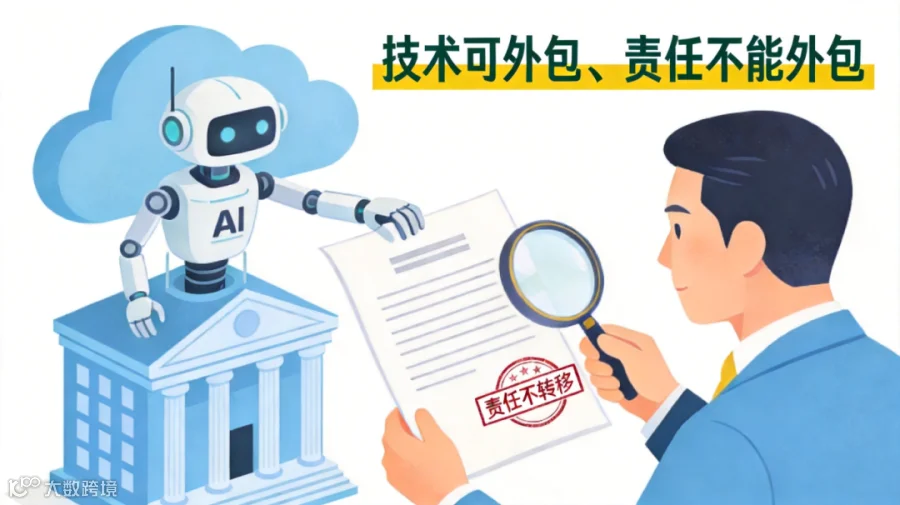
指引明确:对于交付给客户的服务中使用的AI,哪怕是第三方开发、运营或提供的,金融机构依然要承担责任。
具体怎么做?
• 要从供应商那里获得充分的保证,评估第三方AI是否适合预期用途;
• 如果供应商给的信息有限、保障有缺口,机构要自己补上额外的控制措施;
• 如果风险始终压不到可接受的范围内,就应该限制、暂停甚至更换这项第三方服务。
就连"第三方服务没有披露自己用了AI"这种情况,机构也要主动识别、管理潜在风险。一句话:技术可以外包,责任不能外包。
这份指引里最有"硬规矩"味道的一条,是关于AI投产前的审查。
上线前:独立审查。
金融机构在把AI应用投入生产环境前,必须由没有参与开发的独立一方进行审查。审查要覆盖底层系统或模型,确认风险评估、测试等控制措施真正落实,还要开展技术和网络安全审查,确保AI以"受控、安全"的方式上岗。
这就像工程的"第三方监理"——自己造、自己验,不算数;得有不相关的人来把关。
上线后:持续监测。
AI不是上线就一劳永逸。机构要持续监测模型表现,重点防范四件事:
• 数据漂移:真实数据分布和训练时不一样了;
• 模型漂移:模型的判断随时间逐渐失准;
• 性能下降和模型老化。
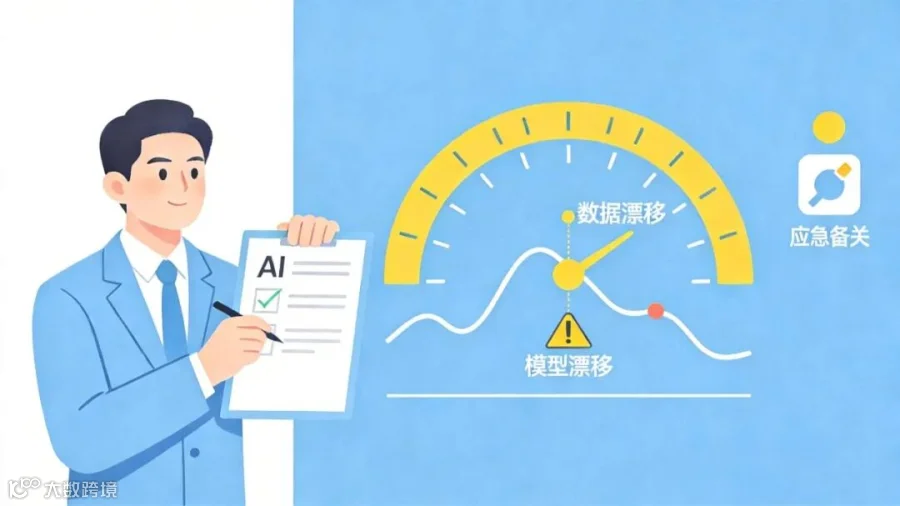
对于高风险AI应用,还必须准备应急和替代方案——启用备用系统或人工流程,保证业务不中断。这背后是一个很朴素的底线思维:AI再强,也要留一个"万一它不灵"的后手。
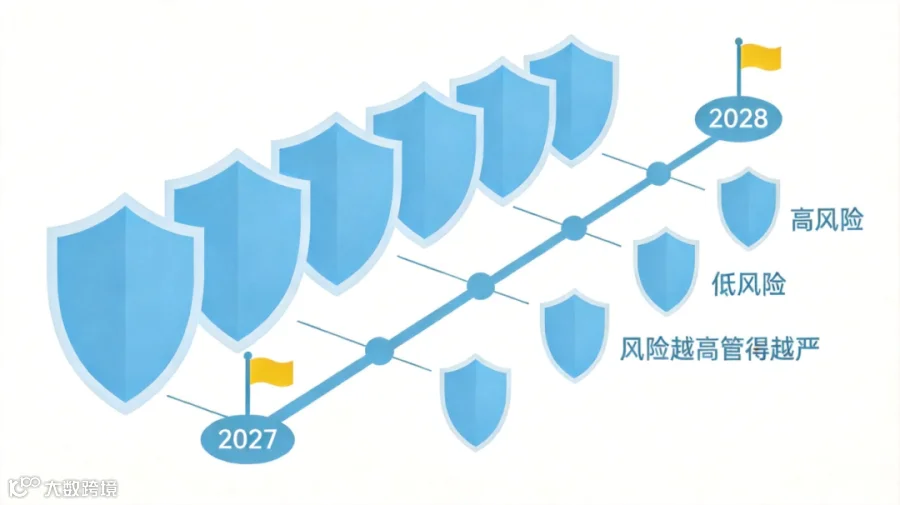
值得一提的是,这份指引并没有"眉毛胡子一把抓",而是坚持风险比例原则。
• 如果某项AI服务的故障或失效,不太可能对机构、客户造成实质性影响,机构可以用基础的政策和流程来管理;
• 管控的力度和复杂度,要和实际的风险敞口匹配。
这套"原则导向 + 分层施策"的思路,其实在2025年11月公开征询时就获得了行业广泛支持——既守住底线,又不给创新套上过重的枷锁。
时间安排也给得很清楚,留出了充足的缓冲期:
• 2027年10月7日:指引正式生效,治理、监督和风险管理相关条款(第3至4条)须满足;
• 2028年10月7日:实施措施和操作层面的条款(第5、6条)须全部落实;
• 2027年内:MAS还计划就智能体AI(Agentic AI)需要哪些补充指引,再次向金融业征求意见。
新加坡这份规则虽然管的是当地机构,但"金融+AI"的风险逻辑是相通的。无论你在金融机构、金融科技公司,还是相关岗位,有三件事值得提前想:
1. 用AI可以,但"谁负责"必须先讲清楚。
越是把决策交给AI,越要明确责任主体和人工复核的边界。把"AI建议、人类拍板"还是"AI自动执行"分清楚,是所有合规的起点。
2. 采购AI工具,要学会"审查"而不是只看功能。
供应商演示得再炫,也要问清楚:数据怎么管、模型怎么测、出问题谁担责、有没有应急方案。懂一点AI风险常识,正在成为金融从业者的新刚需。
3. 高风险场景,永远保留人工和备用通道。
授信、理赔、风控这些关键环节,AI可以提效,但人工监督和可切换的备份流程不能省。真正的安全,是AI失效时业务依然能正常运转。

新加坡这份指引,表面是给金融机构立规矩,背后其实是一个更大的信号:
AI越是能干、越能自主行动,社会对它的"规则约束"就会越细。
这不是给创新踩刹车,而是给信任铺地基——当用户知道AI有边界、有审查、出了事有人负责、有办法补救,他们才敢真正放心地把钱和数据交给它。
对个人来说同样如此:未来金融行业里值钱的,不是会不会用AI,而是懂AI、更懂怎么让AI安全合规地干活的人。
规则在变清晰,提前看懂的人,走得更稳。

#金融AI #新加坡金管局 #MAS #AI风险管理 #人工智能监管 #智能体AI #AgenticAI #金融科技 #AI合规 #AI培训 #AIGC证书 #数字金融