随着金融业务全面线上化、开放化,API已成为金融行业数据流转、业务交互和开放生态的核心通道,也是监管关注的重点领域。近年来,人行3号令《业务领域数据安全管理办法》、金办发〔2025〕93号文专项行动、JR/T 0185《商业银行应用程序接口安全管理规范》等文件相继出台,对API安全提出了明确要求。与此同时,API安全威胁持续升级:影子API、僵尸API难以发现,传统WAF和API网关防护不足,AI时代攻击面进一步扩大,敏感数据通过API泄露的场景层出不穷。
近日,合规社举办金融行业API安全对谈直播活动,本期聚焦金融行业API安全,邀请上海翰纬信息科技有限公司数据安全咨询服务负责人张兵与瑞数信息技术(上海)有限公司技术总监吴剑刚展开深度对谈。本次直播吸引近200位行业同仁在线参与,在一个多小时的交流中,两位嘉宾围绕金融行业最关心的18个实战问题,逐一拆解,为在线观众带来了一场兼具深度与可操作性的实战分享。
以下内容依据本场直播整理为精华回顾,将分三篇陆续发布,敬请关注。
Q1
API的基本工作原理是什么?
 :谈到API,即应用程序接口,它的基本工作原理是什么?请吴老师介绍一下。
 :API是应用程序接口的英文缩写。互联网交互中,各方遵循同一套规则和标准。请求方发出请求,服务方返回结果,双方基于约定的协议、参数和报文格式交互。业界常说“万物皆可API”,出行、外卖、下单等基本都调用API,由客户端发起。目前应用最广的是基于HTTP协议的Open API。
金融行业对API安全要求更严,除HTTPS网络层保护外,很多API还会对报文做应用层加密,返回格式以JSON为主。
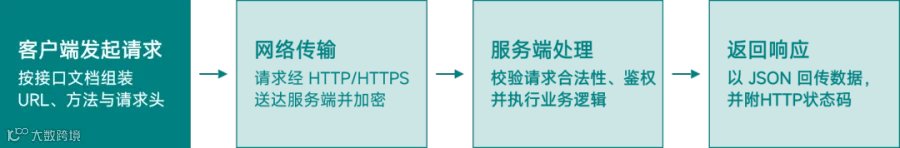
可以理解为“契约先行”:服务对外开放前,先定义接口、请求格式和内容;请求方按格式和参数发起请求;服务方按请求内容返回结果。AI时代,智能体、移动办公App、小程序等访问,基本都调用API。
 :吴总讲的技术性比较强。很多人并非专业研究API,能否更简洁地说明?比如A系统指定一个端口,比如200号端口,通过该端口发送数据;B系统连接200端口,按约定协议传输数据,是这样吗?
 :更准确地说,不是端口号,而是接口地址,通常是一串URL加参数。API接口对外开放时,首先要鉴权,访问端需要权限。公开API可能不需要鉴权,金融行业一般都需要。B要访问A,先拿到A的授权和权限,再按A提供的接口地址、参数和报文格式发起请求。例如提交用户名、口令、查询或转账金额等。请求匹配,A返回结果;参数或格式不对,请求失败。
从架构上看,API简化了交互。过去交互多通过网页URL连接,API更简洁,不必从网页首页入口进入,只要有接口和权限,就可以直接访问,因此也会绕过很多限制。
Q2
金融行业API安全威胁有哪些主要特点和发展趋势?
 :在金融行业,API安全威胁有哪些主要特点和发展趋势?
 :从数据看,目前整个互联网攻击中,API攻击已占超过七成。针对Web应用或互联网的攻击,大量都指向API接口。
金融行业API的特点主要体现在两方面:一是大量数据交互通过API完成,核心风险是数据泄露;二是很多API承载交易,如转账,因此同时涉及数据和业务风险。数据和业务,是金融API最核心的两个点。
在这一背景下,金融行业API威胁主要有以下特点:

第一,攻击面大。外部应用攻击中,API接口已占七成。尤其2024年、2025年金融行业发布相关规范,要求金融企业排查API接口,防止未鉴权访问或越权访问。未鉴权可导致参数遍历或用户信息遍历,造成大量数据泄露,风险很高。
第二,攻击智能化和自动化。AI应用、大模型、智能体在各行业普及,攻击者大量利用AI辅助工具,包括自动化渗透、路径猜测、编码猜测等。通过AI进行接口猜测、路径探测、攻击报文重构,攻击变得更加严峻。
第三,业务逻辑攻击增多。OWASP API Security Top 10 2023中,几乎没有传统安全攻击,传统认知中的SQL注入并不在其中,主要都是业务攻击。金融机构开放API通常有明确业务目的,要么提供数据查询,要么提供交易,因此针对API的攻击多为业务攻击,如越权访问、调用顺序绕过等。金融行业有核心交易和核心业务,影响更大。

第四,影子API风险凸显。整个API攻击中,约30%的影响来自影子API。影子API是指在API流量中看不到的接口。例如老版本接口未下线,长期无人调用,逐渐变成影子接口。这类接口往往鉴权机制薄弱,容易被攻击。
第五,数据定向窃取。很多API攻击潜伏超过一个月,批量窃取数据。当前互联网上大量数据泄露行为由API接口导致,API已成为数据泄露主要途径。金融行业有核心业务和数据,数据安全尤为重要。
最后,攻击链隐蔽化。有了智能体之后,攻击者可模仿真实用户行为,降低访问速率,调整IP地址,隐藏身份特征和客户端特征,模拟真人操作。此时,传统特征匹配和特征识别在识别AI驱动攻击时变得非常困难。相关测试表明,当身份全部隐藏后,传统特征识别技术是否仍然有效,面临很大挑战。
从趋势看,API安全威胁正逐步走向智能化和自动化。AI技术会简化攻击流程,大幅降低攻击成本,同时提升攻击隐蔽性。
Q3
“看不见的API”为什么是最大的安全风险?
 :我们在帮助金融机构做API管理时,用工具扫描,通常会发现大量API,可能几万个,甚至10万个以上。直觉上,其中很多API已经下线,不再支持业务。这里提到“看不见的API是最大的安全风险”,请吴总解释一下,这里说的“看不见的API”指什么?
 :“看不见的API”主要指未知API接口,也包括影子API。影子API在老版本中可能还能看到,但这里更多指未知和影子两种。
未知API,是指大家根本不知道其存在。例如使用了某个开源组件,组件自身带有一个API接口,但大家根本不知道。这是最可怕的,因为压根不知道这个接口存在。另一种情况,是API接口一直没有流量,通过流量监测根本看不到。
为什么说看不见的API风险最大?因为安全管理和资产管理最基础的前提是摸清家底。金融机构到底有1万个还是10万个API,资产必须清楚。所以资产管理的前提,是先摸清家底。

为什么会产生这么多看不见的API?很多金融机构排查API资产时,通常采取发文、制表、要求各部门填报的方式。但信息化环境动态变化,业务持续演进。表格下发到填报完成期间,接口可能已经发生变化。API数量呈爆炸式增长,业务变化过程中不断产生新接口。以支付接口为例,早期可能只有银联,后来出现微信、支付宝,以及字节、抖音等渠道,接口随业务变化不断演进。业务爆发直接导致API接口爆发。
为什么影子API或未知API很难识别?由于其在流量中没有请求记录,通过流量镜像方式识别非常困难。传统安全技术如WAF,依靠规则和特征匹配防护API威胁,但API威胁主要是业务层面安全风险,如未鉴权、越权,并非WAF的主要防护目标。WAF主要防护的仍是SQL注入、跨站脚本等安全攻击。
固定安全扫描器或扫描工具也难以扫描API。API是开放接口、约定参数和报文格式,供请求方调用。通用扫描器不知道API的报文格式和请求参数,无法构造请求报文,也就无法扫出未知接口。API不同于网页,无法通过爬虫方式爬取。只要请求报文参数格式或授权信息不正确,就无法访问,请求必然失败。这就导致未知API和影子API非常难被识别。
开展风险评估和风险识别时,如果根本不知道资产存在,就无法判断其风险。未知API接口是最大的安全风险。从整体安全风险看,其占整个API风险超过30%。
Q4
传统WAF、API网关为什么不足以应对API安全挑战?
 :根据总局《银行保险机构数据安全管理办法》要求,要把API统一管理起来,很多金融机构选择用API网关实现统一管理。作为安全防护,API网关和WAF为什么不足以应对API安全挑战?
 :每个产品、每个安全设备都有自己的定位。WAF和API网关的定位,并不是用于API安全防护。
WAF基于规则和特征匹配识别Web攻击,主要防外部应用攻击,如SQL注入、跨站脚本。对业务逻辑风险,并不是它要解决的核心问题。因此,WAF无法应对OWASP API Security Top 10里的安全风险。
API网关更多是鉴权认证和API资产管理,并不以安全为核心。业务中台、数据中台里通常都有API网关功能。它关注的是接口鉴权模式、请求方式,不关注安全情况。API网关是业务组件,不是安全组件,对业务逻辑和数据侧防护能力不足。
API网关有资产管理能力,但只覆盖已注册的已知API。未在网关注册的未知API,网关无法发现。OWASP Top 10里的未鉴权访问、参数遍历、调用顺序篡改,以及敏感数据识别管控、全量审计、异常行为分析,都不是WAF和API网关的定位。《网络安全法》要求互联网访问至少保存6个月,API暴露在互联网时也属于互联网访问,全程全量审计同样不是WAF和API网关能承担的。
因此,每个产品有独立定位,应该用适合的产品解决适合的问题,不能靠一个产品解决全部安全问题。
 :总局办法里专门提到,对数据外联通过统一管理的外联平台或应用程序接口来管理。API网关在安全方面没有特别强的作用,但作为统一管理,如果金融机构的API都在API网关上注册,它是不是能够实现统一管理职能?
 :可以。如果能把整个金融机构的互联网出口或API接口收敛得很好,在网关上统一做策略管理和权限管理,是很好的办法。
 :从满足总局监管要求看,API网关仍能起到明显作用。
Q5
AI时代,API安全面临哪些新挑战?
 :在AI时代,API安全面临哪些新挑战?
 :从AI时代来看,API安全主要面临以下几方面新挑战:

第一,新型接口涌现。大模型火起来之后,API接口访问量暴增300%。所有大模型、AI相关组件都以接口模式开放。例如智能体调用大模型算力,大模型会开放接口;智能体也开放接口做MCP,MCP同样通过接口实现。以前接口更多集中在业务层面,现在除业务接口外,大模型、智能体、MCP组件都产生大量接口资产,API资产管理范围明显扩大。
第二,攻击者更加AI化。过去编写攻击脚本需要人工写代码,门槛较高。现在通过AI coding模式,与智能体、AI交互平台或代码平台互动,只需用自然语言提出需求,就能快速生成攻击工具和脚本。攻击者使用AI技术后,攻击门槛大幅下降。以前需要一定代码基础才能发起攻击,现在只要能跟大模型用自然语言交互,就可以编写攻击脚本。攻击速率和效率倍增。今年刚结束的国家级护网中,我们公司亲身经历的最快AI攻击,是23分钟打穿靶标系统。攻击者通过AI自动化程序,23分钟完成整个攻击。
第三,提示词注入攻击风险更受关注。提示词注入攻击是大模型安全Top 10中排名第一的风险。
第四,API Key泄露风险更加严峻。智能体、大模型交互中会分配API Key,给相关智能体或人员使用。这个Key一旦被盗用或窃取,就会造成严重问题。之前OPC特别火时,就有一家公司、一个人,一晚上被刷了50万出去,因为API Key暴露,别人调用他的接口刷算力,一晚上50万就没有了。
第五,智能体调用链风险。金融行业智能体调用仍然非常谨慎。AI时代,API接口和智能体在使用过程中,需要更好地管理和控制,尤其权限问题、访问问题、未知风险,是各方非常关注的点。
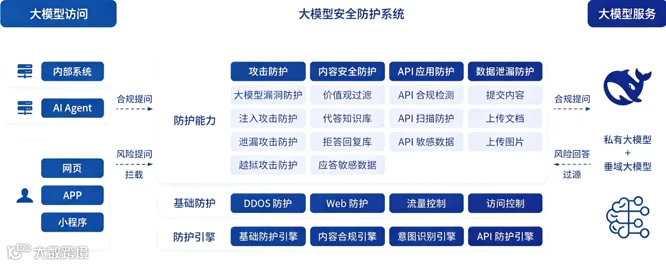
从防守方来看,AI赋能也是一个机会。此前资产梳理、资产排查主要靠流量镜像,现在可以引入AI技术。异常行为、攻击研判方面,API一旦上线后报警特别多,处理非常困难,可以通过AI技术做降噪、行为分析、研判,包括路径推理和还原。
AI时代对API安全有正面和反面两方面。反面是攻击严峻性上升、接口暴露和资产暴露面更广;正面是很多API安全运营和运维工作可以通过AI赋能,提升效率,降低成本。
📖 推荐阅读:直播回顾精华合集