


2025年8月1日,欧盟RED指令网络安全条款正式生效。
距离今天,301天。
2026年9月11日,CRA漏洞报告义务启动。距离今天,104天。
2027年12月11日,CRA全面实施,不合规产品禁售。距离今天,560天。
这三个日期不是背景信息。它们是储能产品出口欧盟的三条硬边界。
大多数厂商只看到了第一条边界,忽略了第二、第三条。而忽略的成本,通常比合规成本高3倍。

第一条边界:RED指令,已经生效301天
RED指令Article 3.3(d)(e)(f)要求无线电设备满足网络保护、隐私保护、金融保护三项网络安全要求。
2025年1月30日,EN 18031-1/2/3系列标准列入欧盟官方公报(OJ),成为RED指令的协调标准。
2025年8月1日,RED指令网络安全条款正式生效。这意味着,所有带WiFi、4G、蓝牙功能的储能设备,从这一天起,CE-RED认证必须包含EN 18031符合性声明。
不是建议,是强制。
市场监督机构有权下架、召回、罚款。德国《产品安全法》(ProdSG)规定,RED不合规产品的罚款上限为5万欧元。2027年12月11日CRA全面实施后,罚款上限直接跳到1500万欧元或全球营业额2.5%。
EN 18031的评估框架分三层:
EN 18031-1:网络保护(Article 3.3(d))
覆盖身份认证、访问控制、固件完整性、通信加密、安全更新五大模块。
条款5.2.1要求身份认证机制:默认密码必须强制修改,密码复杂度至少8位含大小写+数字+特殊字符,连续5次失败锁定15分钟。
条款5.3.1要求固件完整性校验:必须使用数字签名(RSA-2048或ECC P-256),哈希算法至少SHA-256。
条款5.4.1要求安全更新机制:更新包必须签名+加密,回滚机制必须防降级攻击(Anti-rollback),更新日志留存180天。
EN 18031-2:隐私保护(Article 3.3(e))
覆盖用户同意、数据最小化、数据保留期限。
条款5.3.1要求数据最小化:只收集功能必需的数据。地理位置精度不得高于100米,除非用户明确授权。
条款5.4.1要求数据保留期限:用户数据保留不超过产品生命周期+2年,退役后30天内必须删除或匿名化。
EN 18031-3:金融保护(Article 3.3(f))
覆盖电子支付和虚拟货币安全。目前储能行业极少涉及,除非EMS支持充电桩的移动支付接口。
第二条边界:CRA漏洞报告义务,104天后启动
2024年12月10日,欧盟《网络弹性法案》(CRA, Regulation (EU) 2024/2847)正式生效。
2026年9月11日,漏洞报告义务启动。制造商必须建立完整的漏洞管理流程,包括CVE监控、CVSS评分、补丁发布SLA、客户通知机制。
2027年12月11日,CRA全面实施。所有带数字元素的软硬件产品,全生命周期满足强制性网络安全要求。违规代价:1500万欧元或全球年营业额2.5%,取高的那个。不合规产品直接禁止在欧盟市场销售。
CRA把产品分为通用类、关键I类、关键II类。
工业控制系统、储能网关、智能电表属于关键产品,必须通过第三方权威机构认证。
IEC 62443认证是目前国际公认的满足CRA合规要求的重要路径之一。
IEC 62443-4-1:2018认证的是安全开发生命周期,包含7大流程要求:
条款4.1.1:安全策略文档(Security Policy Document),必须独立于ISO 27001方针,针对IACS场景裁剪。
条款4.1.2:安全需求规范(SRD),必须独立成册,包含威胁建模(STRIDE)和攻击树(Attack Tree)。
条款4.1.3:安全设计文档(Security Design Document),包含安全边界划分、信任链设计、加密算法选型、密钥存储机制。
条款4.1.4:验证与确认(Verification and Validation),安全测试用例必须独立于功能测试用例,100%安全需求有对应测试用例,80%自动化执行。
条款4.1.5:补丁管理(Patch Management),建立漏洞管理流程(VMP),包含CVE监控(覆盖NVD数据库)、CVSS v3.1评分、30天高危漏洞补丁SLA、客户通知邮件模板。
条款4.1.6:产品支持与事件响应(Product Support and Incident Response),建立安全事件响应机制,包含事件分级(P1/P2/P3)、响应SLA(P1事件24小时内响应)、与CERT/CC联动机制。

条款4.1.7:产品退役安全(Secure Decommissioning),包含数据擦除机制(符合NIST SP 800-88 Rev.1)、密钥销毁流程、客户通知义务。
四个成本盲区
盲区一:以为CE-RED只是射频+EMC
CE-RED认证的传统范围是射频性能(Article 3.2)和电磁兼容(EMC)。2025年8月1日之后,网络安全(Article 3.3(d)(e)(f)成为强制模块。
如果你的储能逆变器带WiFi远程监控,必须过EN 18031-1。
如果你的工商业储能EMS处理客户数据,必须过EN 18031-2。
没有EN 18031 conformity,CE-RED认证不完整。市场监督机构有权下架。
盲区二:以为IEC 62619就是电池安全的全部
IEC 62619覆盖电池系统的电气安全、热安全、机械安全。但网络安全不在其范围内。
储能BMS作为工业控制系统的核心组件,需要IEC 62443-4-1的流程认证,或IEC 62443-4-2的产品认证,才能满足CRA的合规要求。
盲区三:默认密码触发restricted clause
EN 18031-1条款5.2.1要求默认密码必须强制修改。如果你的储能设备允许用户跳过密码设置,或默认密码无法强制修改,这就触发了restricted clause。
自评估路径瞬间失效。必须拉RED Notified Body介入。周期从2个月变成4-6个月,费用从3万变成8-12万。
盲区四:漏洞管理流程与BUG管理混淆
IEC 62443-4-1条款4.1.5要求独立的漏洞管理流程(VMP),不是BUG管理。
Jira是BUG管理,不是漏洞管理。漏洞管理流程必须包含CVE监控、CVSS评分、30天高危补丁SLA、客户通知机制。
补做这套流程,通常需要3个月。顾问费4万,自动化脚本1.2万,流程文档0.8万。合计6万。
而CRA的漏洞报告义务,2026年9月11日启动。距离今天,104天。
四条合规路径的成本推演
如果你有一款工商业储能柜,BMS+EMS+PCS三件套,带4G远程监控和WiFi本地调试。你可以选择:
路径A:只做EN 18031(RED指令)
适用:4G模块、WiFi模块的无线电设备网络安全
评估:3.3(d)网络保护 + 3.3(e)隐私保护
周期:自评估2-3个月,NB介入4-6个月
费用:自评估3-5万,NB评估8-12万(行业报价区间)
路径B:只做IEC 62443-4-1
适用:BMS/EMS/PCS作为工业控制系统的安全开发生命周期
周期:6-9个月
费用:15-25万(含差距整改,实验室报价区间)
路径C:EN 18031 + IEC 62443-4-1 双证
适用:有无线功能且作为工业控制系统运行的储能产品
周期:9-12个月(部分可并行)
费用:20-35万
路径D:什么都不做
周期:0
费用:2027年12月11日之后,欧盟市场归零
隐性成本:库存积压、客户索赔、品牌受损、竞争对手抢单
大多数储能厂商算的是路径D的账。
他们以为CE-RED就是射频+EMC。
他们以为IEC 62619就是电池安全的全部。
他们不知道,2025年8月1日之后,CE-RED的网络安全条款已经悄悄生效。
他们更不知道,2027年12月11日之后,CRA会把没有网络安全认证的储能产品直接挡在欧盟门外。
大多数储能厂商算的是路径E的账。他们以为省了20万认证费,实际上2027年之后多花了60万整改费+订单损失。

沉默成本才是最贵的
亿纬锂能2025年Q3启动IEC 62443-4-1认证,2026年2月拿证。
瑞浦兰钧同期启动,2026年3月拿证。
颁证现场,瑞浦兰钧BMS技术总监说了一句实话:从产品开发源头构建安全防线,比后期补漏洞便宜至少3倍。
这不是客套话。
后期补漏洞的成本结构,我在必维集团CAR培训现场看过一份内部统计:
代码重构占40%,测试复测占30%,文档补做占20%,项目延期损失占10%。
如果产品在开发阶段就按IEC 62443-4-1的secure by design要求做,这部分成本可以压缩到原来的1/3。
也就是说,路径D短期省了20万认证费,长期多花了60万整改费。
这笔40万差价,你现在花,还是2027年12月11日之后花?
实验室排期已经满了
必维集团占全球IECEE 62443证书发行量50%以上。
但储能网络安全认证的项目量,2026年Q1开始井喷。
TÜV莱茵的副总裁在瑞浦兰钧颁证仪式上提到,2026年储能网络安全认证咨询量同比增长超过200%。
这意味着,你今天签合同,最早2026年Q4才能进实验室。
加上6-9个月认证周期,拿证时间已经逼近2027年Q2。
距离CRA全面实施,只剩不到7个月缓冲。
在必维集团的CAR培训现场之后,整理了一份储能网络安全攻略入门。
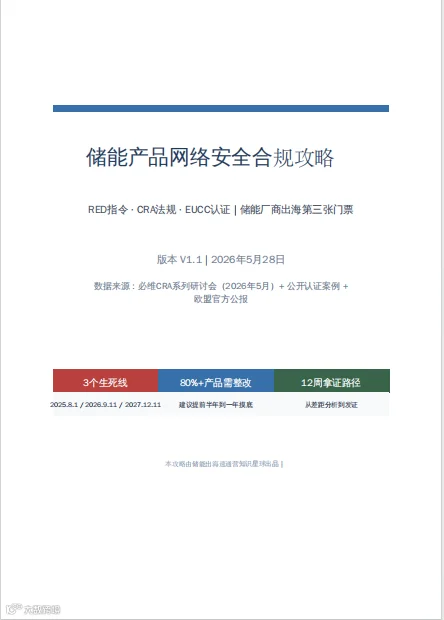
评论区回复「网络安全」,领取。
2026年9月11日,CRA漏洞报告义务启动。
这笔40万,你现在省,还是明年花3倍的价格补?
你自己算。