


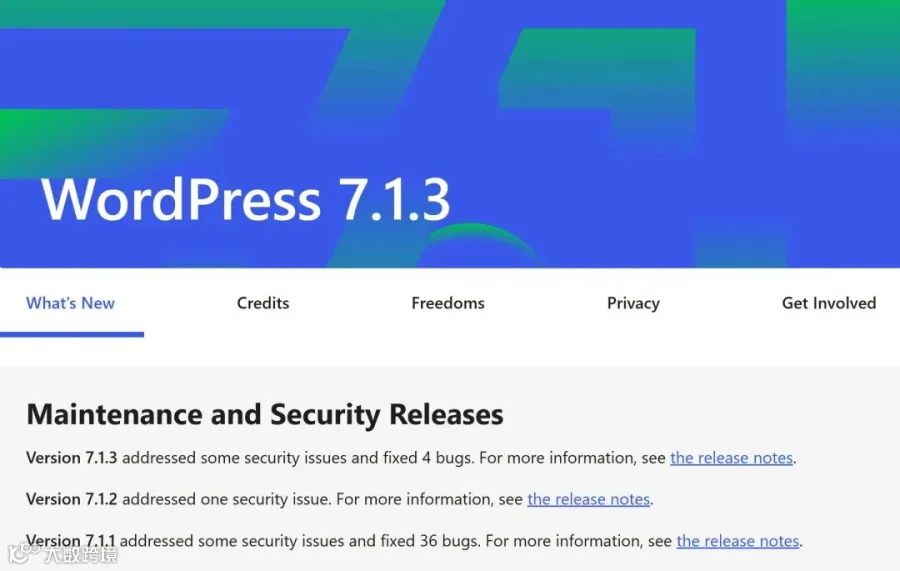
国庆假期后首个工日,WordPress后台已自动更新至7.1.3版本(实际发布于昨日)。本次更新属于常规安全维护,主要修复了4个已知漏洞并强化了系统安全性,功能层面无显著变化,普通用户感知不强。建议用户在执行更新操作前,务必先完成网站数据备份,以确保数据安全。
可直接在线更新的情况
若网站托管于国外服务商的云服务器或主机环境(如Cloudways、SiteGround、Hostinger等),通常支持后台直接更新,部分环境甚至已实现自动升级。此类场景下,只需在后台收到更新提示时,点击确认即可完成操作,流程简便且稳定性较高。
需谨慎处理及手动更新的情况
对于部署在国内虚拟主机或云服务器上的中文WordPress站点,受网络环境影响,在线更新极易出现卡顿或失败现象。建议此类用户由专业技术人员进行操作,或采用以下手动更新方案:
-
下载最新版WordPress安装包并解压,务必删除其中的wp-config.php配置文件及wp-content目录,以防覆盖现有设置和内容。 -
通过宝塔面板或FTP工具,将处理后的安装包文件上传至网站根目录,覆盖原有程序文件。 -
在浏览器地址栏输入“网站域名/wp-admin/upgrade.php”访问升级脚本,按指引完成数据库及核心文件的最终更新。
推荐阅读
做了一个wordpress维护服务管理插件 自用
百度搜索小工具有什么用?怎么做?有必要吗?
WordPress 7.1.2更新,修复安全漏洞