


一个怪现象:AI Agent 越好用,团队越乱。
Claude Code 能写代码,OpenClaw 懂业务,Cursor 能改工程,Gemini CLI 能查资料。每个单拎出来都是独当一面的“超级员工”。但当同时开启多个 Agent 时,问题随之而来:它们缺乏大局观、易陷入死循环,且无节制的运行会导致 API 账单激增。
真正缺失的并非更强的 Agent,而是管理 Agent 的中间层。
Paperclip 正是为此而生。上线半年多,其 GitHub Star 数已达 98,285(Fork 16,614),首周增长 2.1 万,势头强劲。作者对其定位简洁明了:
如果 OpenClaw 是一名员工,那 Paperclip 就是一家公司。
Paperclip 官方横幅
一、定位:Agent 的公司操作系统
Paperclip 并非新模型或新 Agent,而是一个基于 TypeScript 开发的 Node.js 服务配合 React 前端,采用 MIT 许可。部署后,它呈现为任务管理器界面,底层则涵盖组织架构、预算、治理、目标对齐及 Agent 调度。
其核心理念是“运营零人公司的控制平面”,操作流程简化为三步:
| 步骤 | 做什么 | 例子 |
|---|---|---|
| 01 | 定义目标 | “做一个 AI 笔记应用,做到 100 万美元 MRR” |
| 02 | 组建团队 | CEO、CTO、工程师等角色,适配任意 Bot 或厂商 |
| 03 | 审批并执行 | 审战略、设预算、启动并在仪表盘监控 |
其中,“定义目标”和“审批”将原本分散的手动操作产品化,实现了从“管理 Pull Request”到“管理业务目标”的转变。
二、兼容机制:“能收到心跳的,就能入职”
Paperclip 不绑定特定厂商,已适配 OpenClaw、Claude Code、Codex、Cursor、Gemini CLI、Kimi Code 等主流工具,并支持自定义进程及 HTTP 端点接入。
接入核心在于 Heartbeat(心跳)机制:Agent 仅在接收到任务、追问或到达配置时间点时被唤醒,任务流沿组织架构流转。这一设计允许用户直接复用现有的 Agent 工作流,无需重构。
三、四大支柱:构建可产出的“公司”
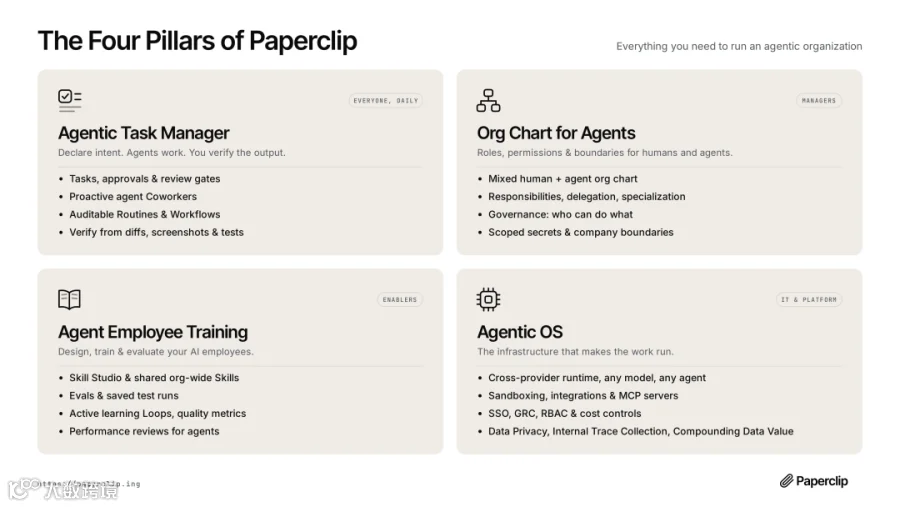
Paperclip 的四个支柱
Paperclip 的功能围绕以下四个维度展开:
1. Agent 任务管理器
声明意图后由 Agent 执行,包含审批和评审关卡,支持查看 Diff、截图及测试结果进行验收。
2. Agent 组织架构图
实现人与 Agent 的混编,明确职责授权、治理边界、密钥隔离及连接权限。
3. Agent 员工培训
通过 Skill Studio 共享技能,提供评测、测试运行、质量指标及绩效评估功能,支持技能版本历史回滚及团队模板复用。
4. Agentic OS
提供跨厂商运行时、沙箱与 MCP 服务,集成 SSO/GRC/RBAC 权限管理及成本控制。
“绩效评估”功能的引入,标志着管理重心从模型能力转向可比较、可追溯的用人机制。
四、关键工程细节
为解决实际运行痛点,Paperclip 引入了多项机制:
| 机制 | 解决痛点 |
|---|---|
| 原子任务领取 | 单一负责人加执行锁,防止多 Agent 重复执行同一任务 |
| 持久化工作上下文 | 任务、评论及文档持久化存储,重启不丢失,支持会话恢复 |
| 运行时技能注入 | Agent 在运行时学习工作流和上下文,无需重新训练 |
| 带回滚的治理 | 强制执行审批关卡,配置变更留痕,支持安全回滚 |
| 可问责的连接 | 分离控制人的访问权、Agent 可用性及网关动作权限 |
| 目标感知执行 | 任务携带目标血缘,Agent 理解“为什么做”而非仅知标题 |
| 可移植的公司模板 | 支持导出/导入组织、Agent 和技能,便于模式复制 |
特别是“公司模板”功能,使得成熟的 Agent 组织架构可像配置文件一样复制,为“一人企业”带来复利效应。
服务端架构包含身份访问、组织架构、任务系统、心跳执行、运行时、治理审批、预算成本、调度、密钥存储、事件日志、公司可移植性及插件等十二个模块。
┌──────────────────────────────────────────────────────────────┐
│ PAPERCLIP SERVER │
│ ┌───────────┐ ┌───────────┐ ┌───────────┐ ┌───────────┐ │
│ │Identity & │ │ Work & │ │ Heartbeat │ │Governance │ │
│ │ Access │ │ Tasks │ │ Execution │ │& Approvals│ │
│ └───────────┘ └───────────┘ └───────────┘ └───────────┘ │
│ ┌───────────┐ ┌───────────┐ ┌───────────┐ ┌───────────┐ │
│ │ Org Chart │ │Workspaces │ │ Plugins │ │ Budget │ │
│ │ & Agents │ │ & Runtime │ │ │ │ & Costs │ │
│ └───────────┘ └───────────┘ └───────────┘ └───────────┘ │
│ ┌───────────┐ ┌───────────┐ ┌───────────┐ ┌───────────┐ │
│ │ Routines │ │ Secrets & │ │ Activity │ │ Company │ │
│ │& Schedules│ │ Storage │ │ & Events │ │Portability│ │
│ └───────────┘ └───────────┘ └───────────┘ └───────────┘ │
└──────────────────────────────────────────────────────────────┘
▲ ▲ ▲ ▲
┌─────┴─────┐ ┌─────┴─────┐ ┌─────┴─────┐ ┌─────┴─────┐
│ Claude │ │ Codex │ │ CLI │ │ HTTP/web │
│ Code │ │ │ │ agents │ │ bots │
└───────────┘ └───────────┘ └───────────┘ └───────────┘
五、成本控制:防止失控的刚需
Paperclip 提供公司、Agent、项目三级预算管理,支持花费追踪、阈值告警及达到硬上限自动暂停。鉴于失控循环可能迅速耗尽 Token 配额,这一功能对于保障财务安全至关重要。
六、安全警示:身份边界的重要性
Paperclip 曾发生过严重安全事件,暴露了三个高危缺陷,核心在于身份边界处理失效:
- CVE-2026-41679(CVSS 10.0):影响认证模式。由于允许自注册且未验证邮箱,攻击者可利用导入接口权限提升,通过 Process 适配器以子进程方式执行任意命令。
- 本地开发模式缺陷(CVSS 9.6):本地模式信任所有回环地址请求,攻击者可通过 DNS rebinding 越过边界,在开发者机器上执行命令。
- 敏感数据泄露:第三个缺陷导致敏感信息暴露。
上述漏洞均在披露后修复,其中两个认证相关缺陷在 2026.416.0 版本中通过要求实例管理员权限得以解决。此次事件警示我们,AI Agent 控制平面已成为新的攻击面,用户应升级至修复版本、关闭非必要自注册、生产环境禁用本地信任模式。
七、适用人群
若满足以下条件,值得尝试 Paperclip:
- 希望搭建自主运转的 AI 组织;
- 需协调多种不同 Agent 朝同一目标协作;
- 同时运行大量 Agent 终端,难以追踪状态;
- 希望 Agent 7×24 小时自主运行,但仍需审计和干预;
- 需要监控成本并执行预算;
- 希望通过移动端管理自主业务。
反之,若仅使用单个 Agent 或项目简单,Paperclip 可能显得过度设计。其价值随 Agent 数量和协作复杂度的增加而提升。
结语
Paperclip 的走红反映了 AI 工具链重心的转移:从追求“更强的单个 Agent”转向“如何组织一堆 Agent”。它填补了从“超级员工”到“赛博公司”之间的管理层空白。
然而,权限即风险。在享受自动化红利的同时,务必配置好身份边界并保持软件更新。
项目信息:github.com/paperclipai/paperclip | MIT 许可 | 文档 docs.paperclip.ing