各位新老客户、合作伙伴:
国庆假期即将结束,大家即将陆续复工复产。假期期间电脑长期关机、系统处于静默状态,各类网络病毒、勒索程序极易利用节后集中开机的窗口期发起攻击,是企业数据安全、财务软件、ERP系统风险最高的时段。
为全面规避开工网络风险、杜绝数据丢失、防止系统被加密攻击,特此发布节后开工安全操作提醒,请大家务必严格遵照执行:
一、复工开机核心原则:先断网、后开机、先备份、再联网
所有办公电脑、服务器、财务主机、业务系统设备,开机第一时间请勿连接网络。
优先在断网状态下完成设备自检、数据完整备份、系统安全核查,确认设备无异常、数据完整无误后,再接入网络使用。严禁开机直接联网办公。
二、严格执行数据备份与安全加固
请各企业运维人员、财务人员、办公负责人,参照《【开工指南】T+数据备份及安全加固操作指引》,全面完成以下工作:
1. 对账务数据、业务单据、台账资料、ERP核心数据进行完整离线备份,做到双重留存、安全存档;
2. 对电脑、服务器进行全盘安全自查,清理可疑程序、陌生插件、高危启动项;
3. 及时更新系统补丁、软件安全组件,修复系统漏洞,完成节后设备安全加固。
三、风险温馨提示
每年节后复工都是勒索病毒、远程入侵、数据篡改的高发高峰期。大量企业因未提前备份、未做安全加固、开机直接联网,导致系统加密、账务丢失、业务瘫痪,造成不可逆的经营损失。
安全无小事,预防大于补救!请各位务必高度重视节后设备安全防护工作,提前筑牢数据安全防线,保障节后业务平稳、安全、有序开展。
预祝大家节后开工顺利、生意兴隆、万事顺遂!
河南宛友信息技术有限公司
2026年10月7日
【教你应对防范勒索病毒】2026国庆期间 .weax 勒索病毒爆发:T+ 打不开、数据库被加密,先做这 6 件事
【防范勒索病毒】国庆节期间关于畅捷通T+软件的安全提醒
T+安全加固操作指南
数据备份→更新对应版本最新补丁→安装并配置360安全卫士完整版本
重要提醒:近期勒索病毒频发。请严格按顺序操作:先完成账套异机备份,再更新对应版本最新补丁,最后安装并配置360安全卫士完整版本。T+19.0及以前版本不能直接安装安全加固补丁,需先进行跨版本升级。
一、先做好数据备份
操作前注意:补丁更新前务必完成账套异机备份。备份完成后,将备份文件另存至U盘、移动硬盘等外部设备,避免备份文件只保存在当前服务器。
方式一|系统管理备份
以admin身份登录【系统管理】→点击【账套维护】→选择需要备份的账套→点击【备份】。
方式二|账套内备份
使用账套主管登录账套→点击【系统管理】模块→【备份账套】。
方式三|T+账套维护工具备份(T+11.5及以上)
服务器点击【开始】→【所有程序】→【T+】→【工具箱】→【T+账套维护工具】→选择账套→点击【备份】。
方式四|物理备份方式(适用于断网状态下备份)
参考如下链接,选择适合的方式进行备份操作
https://www.kdocs.cn/l/cfjQlLUeBVJv
二、更新至对应版本最新补丁
2.1获取对应版本最新补丁
登录畅捷通用户成功社区补丁下载页面,根据产品内查询到的T+实际版本,选择并下载对应版本的最新补丁。
补丁下载地址:https://www.chanjetvip.com/product/goods/goods-detail?id=53aaa40295d458e44f5d3ce5

图1|在用户成功社区根据实际版本获取对应补丁
2.2以管理员身份运行补丁
补丁下载完成后解压,找到【setup.exe】,右键选择【以管理员身份运行】,开始更新。
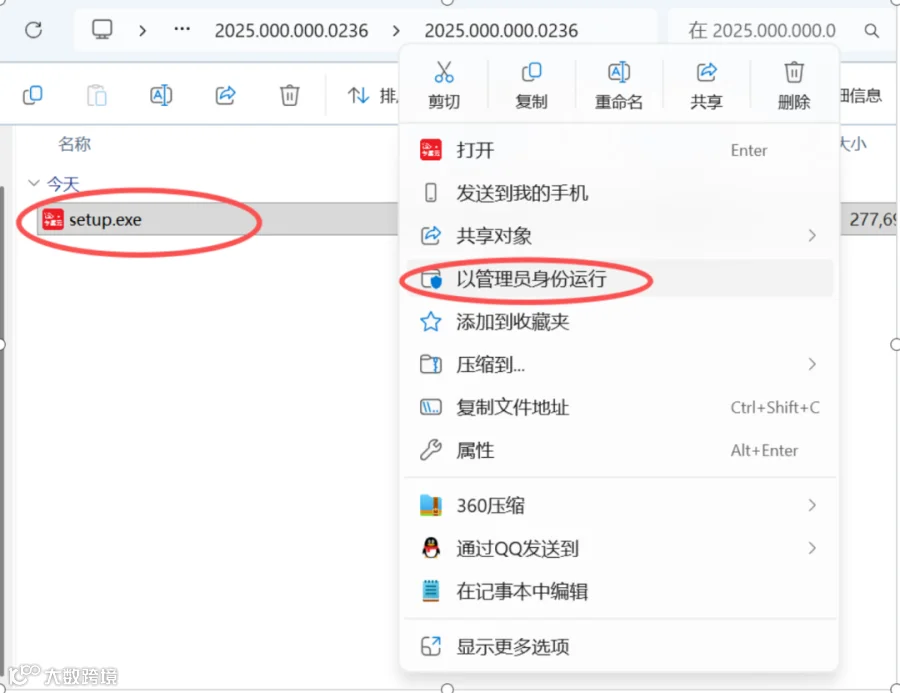
图2|右键setup.exe,选择“以管理员身份运行”
2.3等待补丁安装
程序启动后进入安装过程,请耐心等待,不要中途关闭安装程序。

图3|补丁正在安装
2.4升级账套
更新过程中会弹出【账套维护工具】,勾选需要升级的账套,点击【升级】继续执行。若跳过该界面,也可在补丁更新完成后,通过【开始】→【所有程序】→【畅捷通T+】→【账套维护工具】再次执行。

图4|勾选需要升级的账套并点击“升级”
2.5确认补丁更新完成
等待补丁执行完成,出现安装完成提示后,点击【关闭】结束。

图5|补丁安装完成
异常处理:如升级补丁过程中卡在Ufida.T.Tool.SM.DBConfig.exe,可按Ctrl + Shift + Esc打开任务管理器,在【详细信息】中找到该进程并结束,然后继续更新。
操作视频:https://www.chanjetvip.com/doc/video/cate-4123/doc-38567.html
三、安装并配置360安全卫士完整版本
3.1安装360安全卫士完整版本并更新至最新
安装360安全卫士完整版本。安装完成后打开360安全卫士,检查并确认已更新至最新版本。

图6|确认360安全卫士已是最新版本
3.2进入安全防护中心
打开360安全卫士,在首页点击左下角【安全防护中心】,进入安全防护设置。
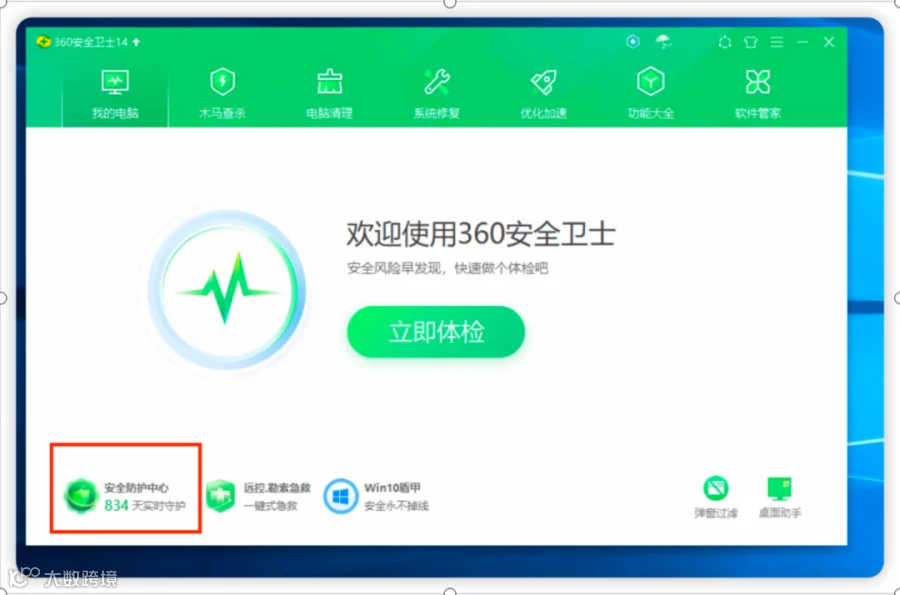
图7|点击“安全防护中心”
3.3检查整体防护状态
进入【安全防护中心】后,检查系统防护、入口防护、上网防护、高级威胁防护等状态;如存在未开启项,按提示进行加固。
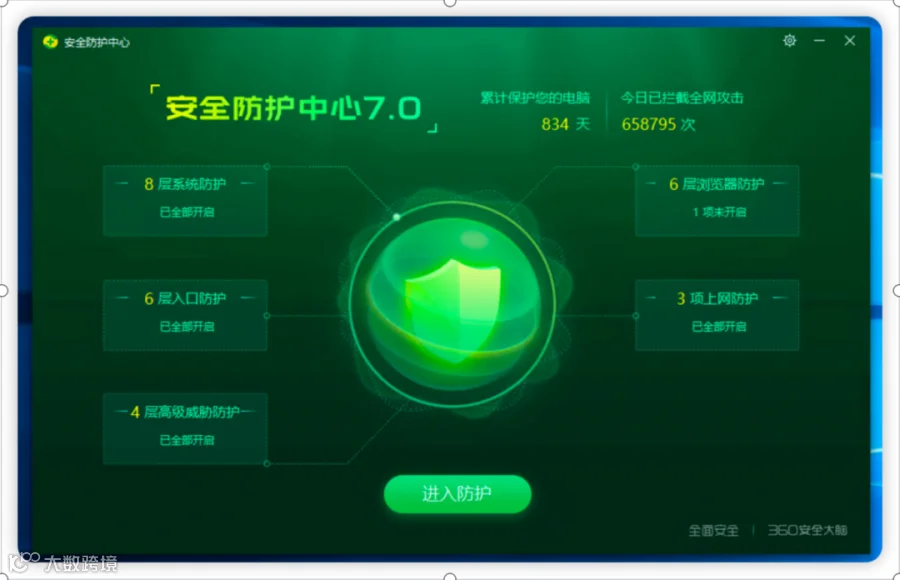
图8|检查安全防护中心各项防护状态
3.4开启服务器安全防护
进入【系统防护体系】→找到【服务器安全防护】并确认开关已开启。
图9|开启“服务器安全防护”
3.5开启服务器与数据库安全防护服务
进入【服务器安全防护】,确认【360服务器安全防护服务】和【360数据库安全防护服务】均已开启,并点击【立即检测】进行安全检测。
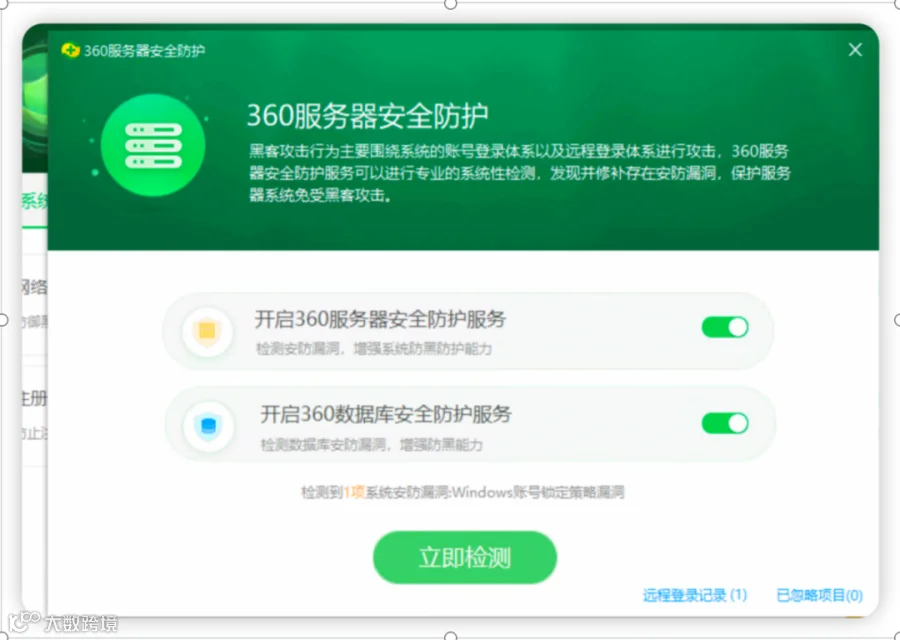
图10|开启服务器、数据库安全防护服务并进行检测
3.6按检测结果完成薄弱项加固
检测完成后,根据检测结果处理需要加固的项目。例如截图中“Windows账户锁定策略”未开启,可按加固建议手动开启;其余已符合要求的项目保持现状。
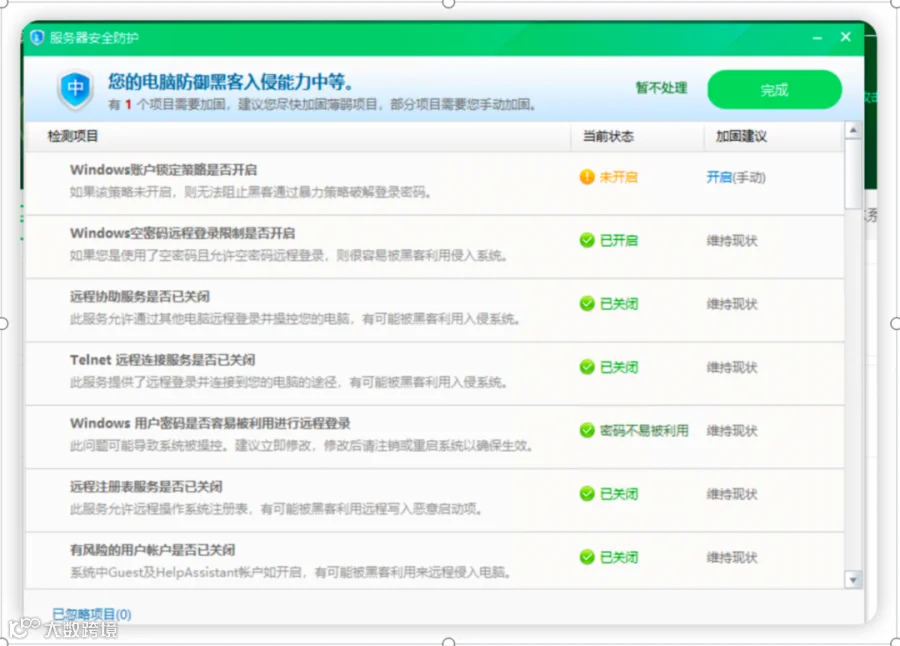
图11|根据检测结果完成薄弱项加固
3.7确认黑客入侵及Web服务攻击防护开启
进入360【设置中心】→【黑客入侵防护】,确认“自动阻止高风险的远程登录行为”已勾选;同时确认【Web服务攻击防护】下相关高风险攻击拦截项保持勾选。
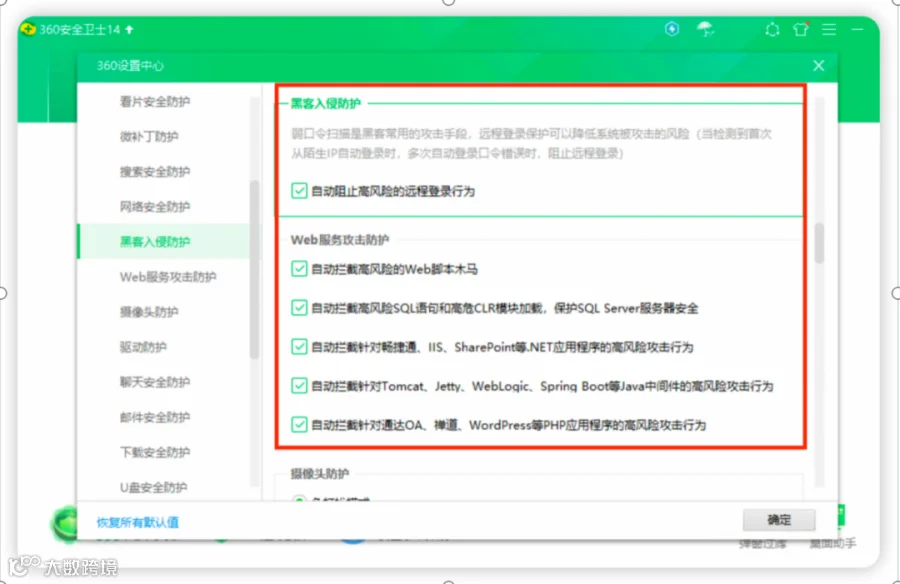
图12|确认黑客入侵防护及Web服务攻击防护相关项已开启
四、完成后快速自检
□账套已完成异机备份,备份文件已另存至外部设备;
□ T+已更新至实际版本对应的最新补丁;
□ 360安全卫士完整版本已安装并更新至最新;
□服务器安全防护、数据库安全防护及关键入侵防护项已开启;
□安全检测中的薄弱项已按建议完成加固。
如操作过程中遇到问题,请及时联系服务商或畅捷通技术支持协助处理。

喜报!河南宛友:获奖+1,先锋奖!