数据安全与网络安全是金融机构科技合规管理的核心内容,也是人民银行日常监管的重要范畴。
本文针对2026年7-9月人行公示的行政处罚案例中,涉及数据安全、网络安全的违规案件开展汇总整理。统计周期不以处罚决定日,以公示发布日为准。本次梳理仅覆盖当前公开可查阅文书,相关数据为不完全统计。
央行罚单 | 金融机构涉网络和数据安全问题处罚案例(103个)
2026年一季度央行数据安全及网络安全处罚洞察
统计清单 | 2026年二季度金融机构数据安全及网络安全处罚
报告 | 二季度金融机构数据安全及网络安全处罚洞察
三季度人行网络及数据安全行政处罚洞察
14家机构及5名个人被罚,科技数据岗位成问责重点
01.
机构类型分布
14家被罚机构覆盖国有大行、股份制银行、城商行、农商行、村镇银行及外资银行六类。以下各机构所列罚款金额均为多项违规合并处罚结果,涉及数据安全或网络安全违规仅为其中一项。
国有大行:邮储银行总行、邮储银行哈密市分行,共2家。其中邮储银行总行被罚款1743.3万元,为本季度涉及数据安全条款的罚单中金额最高。
股份制银行:广发银行、渤海银行、浦发银行淮南分行,共3家。广发银行被罚款1712.4万元,渤海银行被罚款534.37万元。
城商行:江苏银行,共1家。江苏银行被罚款937.1万元。
民营银行:北京中关村银行,共1家,被罚款268.88万元。
外资银行:汇丰银行(中国),共1家,被罚款126.1万元。
农村金融机构:浙江余杭德商村镇银行、福建连江农商行、山东费县农商行、湖北长阳农商行、湖南浏阳农商行、湖南靖州农商行,共6家。罚款金额在42.85万元至574万元之间。
农村金融机构数量最多,占14家中的6家。这一分布与近年来农村中小银行在数据安全和网络安全管理方面的基础合规问题相对集中有关。
02.
区域分布
按机构所在区域看,本季度罚单覆盖东部、中部、西部。
东部地区:广东(广发银行)、江苏(江苏银行)、北京(邮储银行总行、北京中关村银行)、天津(渤海银行)、上海(汇丰银行中国)、浙江(浙江余杭德商村镇银行)、福建(福建连江农商行)、山东(山东费县农商行),共9家。
中部地区:安徽(浦发银行淮南分行)、湖北(湖北长阳农商行)、湖南(湖南浏阳农商行、湖南靖州农商行),共4家。
西部地区:新疆(邮储银行哈密市分行),共1家。
东部地区机构数量最多,且集中了本季度金额较高的几笔总行级罚单,广发银行、江苏银行、邮储银行、渤海银行。中部地区以地方法人农商行为主。西部地区仅邮储银行哈密市分行1家。
03.
个人追责情况
本季度共有5名个人因数据安全违规被追责,罚款金额在1万元至2万元之间。
王某星(邮储银行运营数据中心),因对“违反数据安全管理规定”负有责任,被罚款1万元。
王某(江苏银行信息科技部、大数据部),因对“违反数据安全管理规定”负有责任,被罚款1万元。
嵇某萍(浙江余杭德商村镇银行),因对“违反数据安全管理规定”负有责任,被罚款1.5万元。
高某娣(浙江余杭德商村镇银行信息科技部),因对“违反数据安全管理规定”负有责任,被罚款1.5万元。
潘某平(福建连江农商行信息科技部),因对“违反数据安全管理规定”负有责任,被罚款2万元。
5名被追责个人中,2人来自信息科技部,1人来自大数据部,1人来自运营数据中心,1人未标注具体部门。被追责岗位集中在科技及数据条线,说明数据安全责任已从机构层面落实到具体岗位。
04.
三季度罚单的几个特点
以下特点基于罚单列明的违规事项归纳,因罚单未披露具体违规细节,相关解读仅为一般性观察。
(一)人民银行总行直接处罚多家银行。三季度人民银行总行对4家银行作出处罚,包括广发银行、江苏银行、邮储银行、渤海银行,处罚决定中均包含数据安全或网络安全违规。从罚单内容看,这些总行级处罚均为多项违规合并处罚,数据安全或网络安全只是其中一项。
(二)治理体系缺失被直接处罚。浦发银行淮南分行的违规事由中明确列出“未制定内部安全管理操作规程、未明确业务数据安全管理机构”。即便没有发生数据泄露事件,数据安全组织架构、制度规程的缺失本身即可构成处罚依据。
(三)地方法人机构多项违规叠加。本季度涉及数据安全或网络安全违规的农商行、村镇银行,普遍同时存在征信、反洗钱、账户管理等多重违规。这与中小机构在数字化建设中业务系统上线优先、数据安全制度与岗位资源投入相对滞后的情况有关。
(四)外资银行亦有数据安全罚单。汇丰银行(中国)因数据安全管理规定被罚。
05.
合规建议
从三季度罚单看,数据安全违规通常与征信、反洗钱、账户管理等基础业务合规问题同时出现。对机构而言,可重点关注以下几个方面。
治理层面,需要明确业务数据安全管理的归口部门和负责人,编制内部操作规程,厘清业务、科技、合规部门在数据安全中的权责边界。
科技岗位履职方面,建议建立台账记录数据安全风险排查、漏洞处置、制度评审、整改闭环全流程,留存会议纪要、风险评估报告、整改凭证。本季度多名科技条线人员被追责,完整的履职留痕是应对个人责任风险的有效方式。
业务与科技协同方面,征信查询、客户个人信息处理等高频场景中,建议建立“业务申请—权限配置—合规审计”闭环,定期审计查询日志,管控越权查询和违规对外提供信息。
系统建设方面,地方法人机构上线新业务系统时,同步落地配套的数据安全制度、岗位和审计机制,避免业务功能上线先行、安全管控滞后的情况。
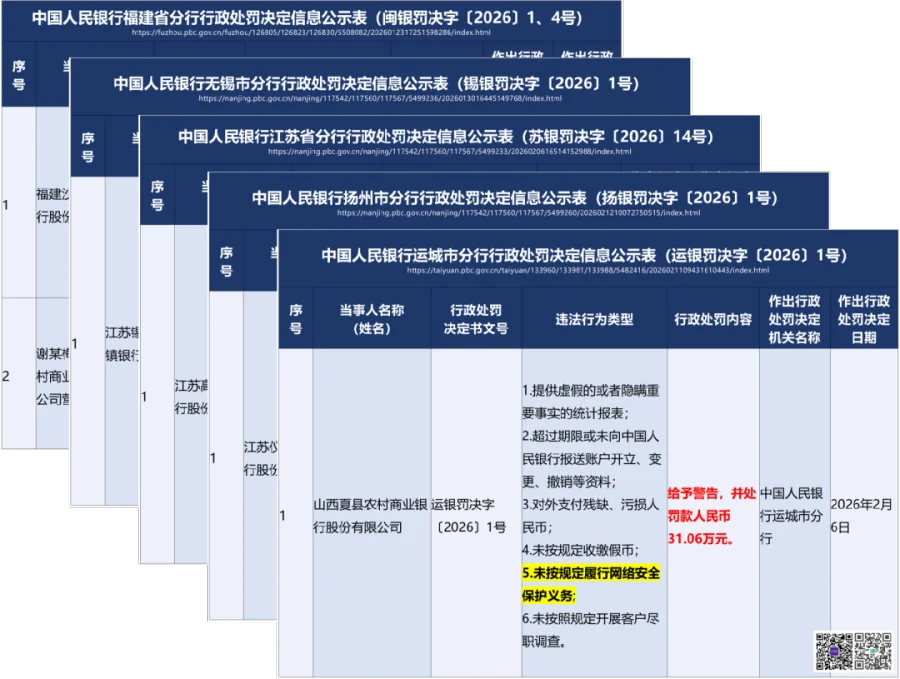
清单:2026年三季度金融机构数据安全及网络安全处罚统计(人行处罚)

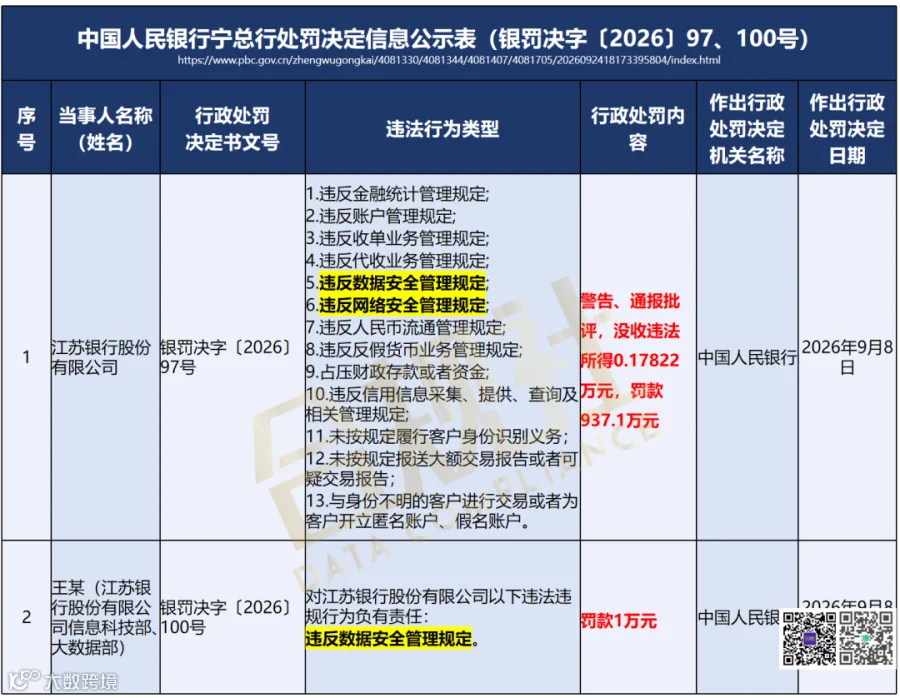


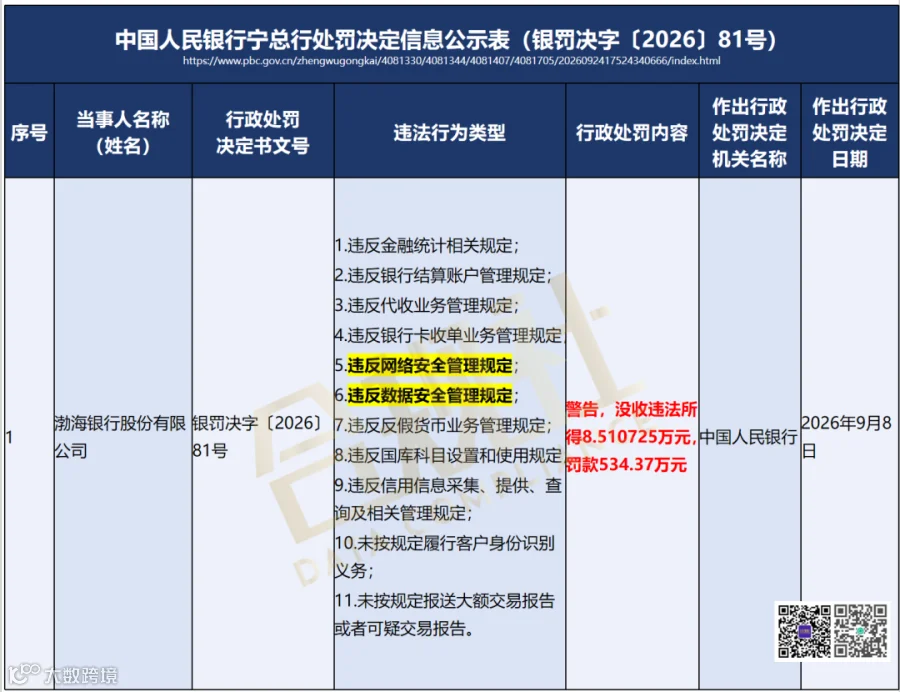

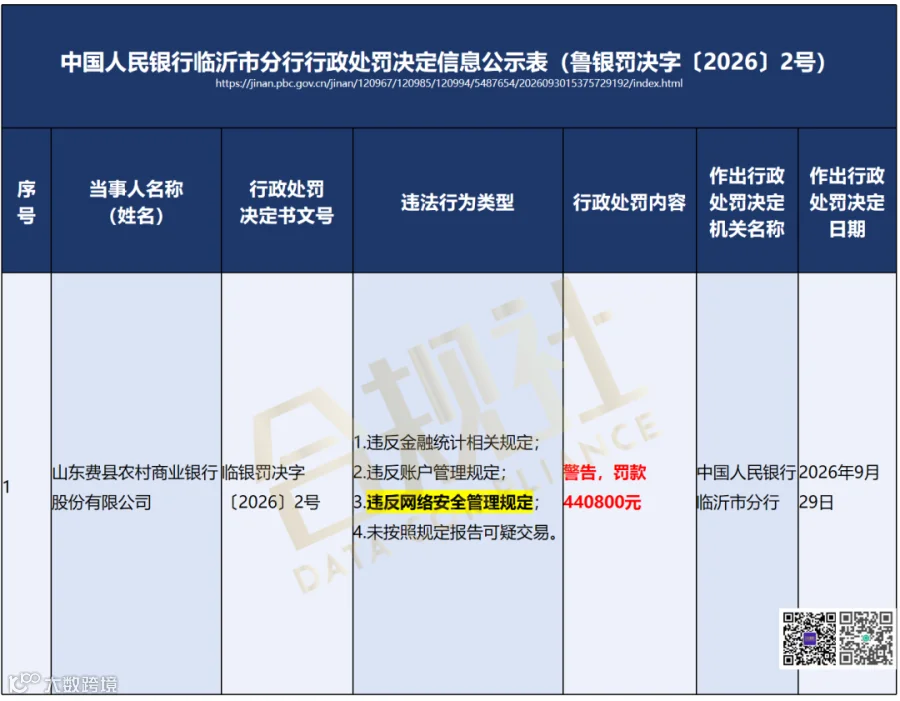
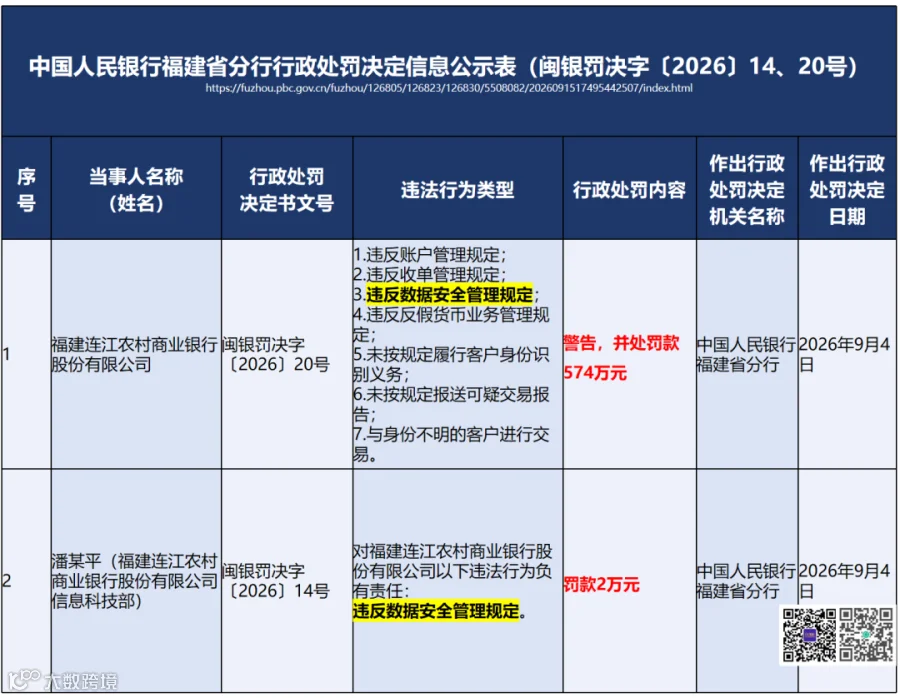
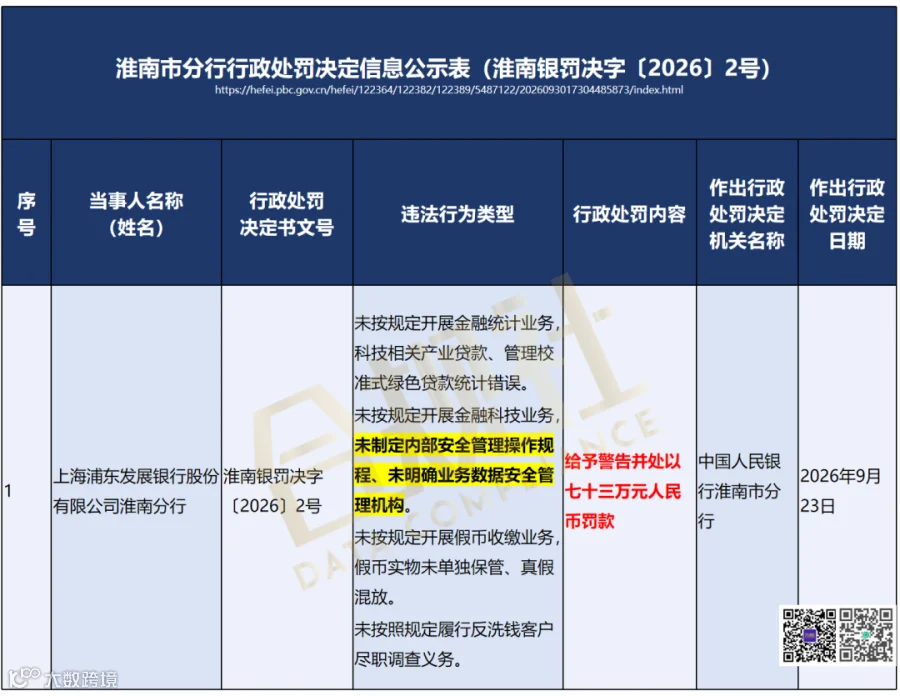

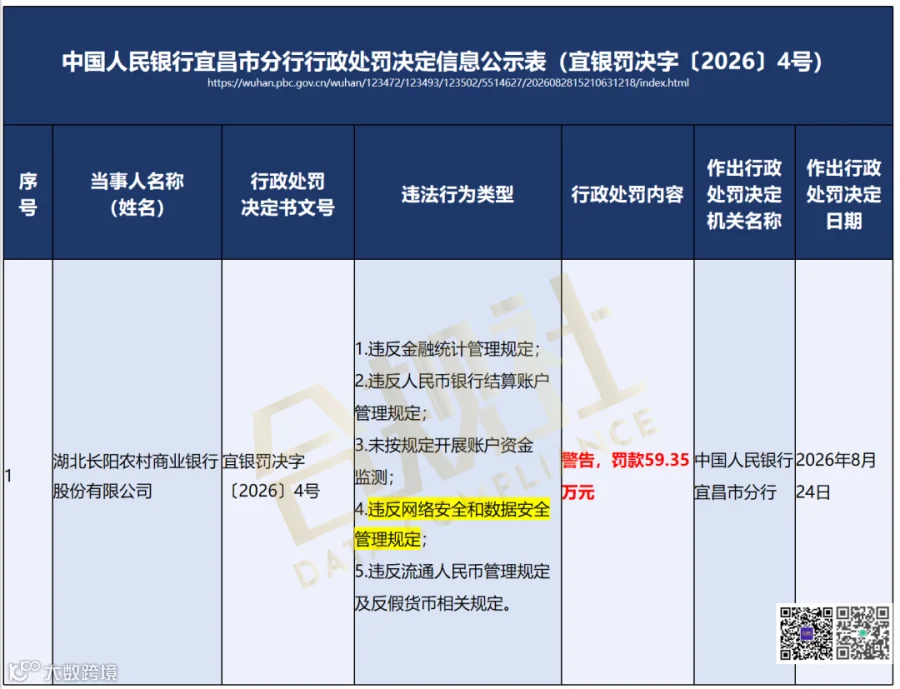
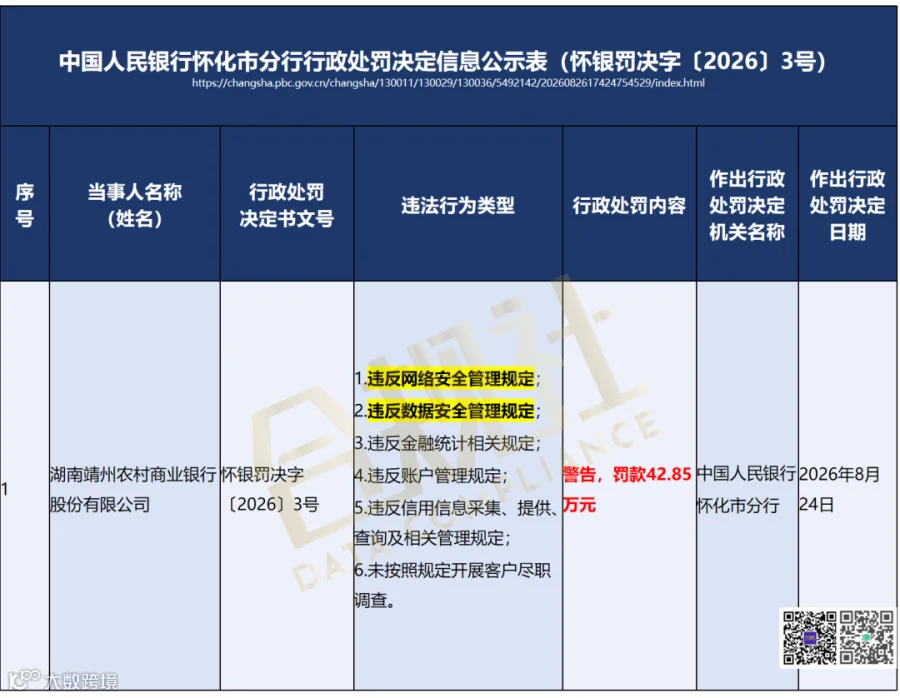
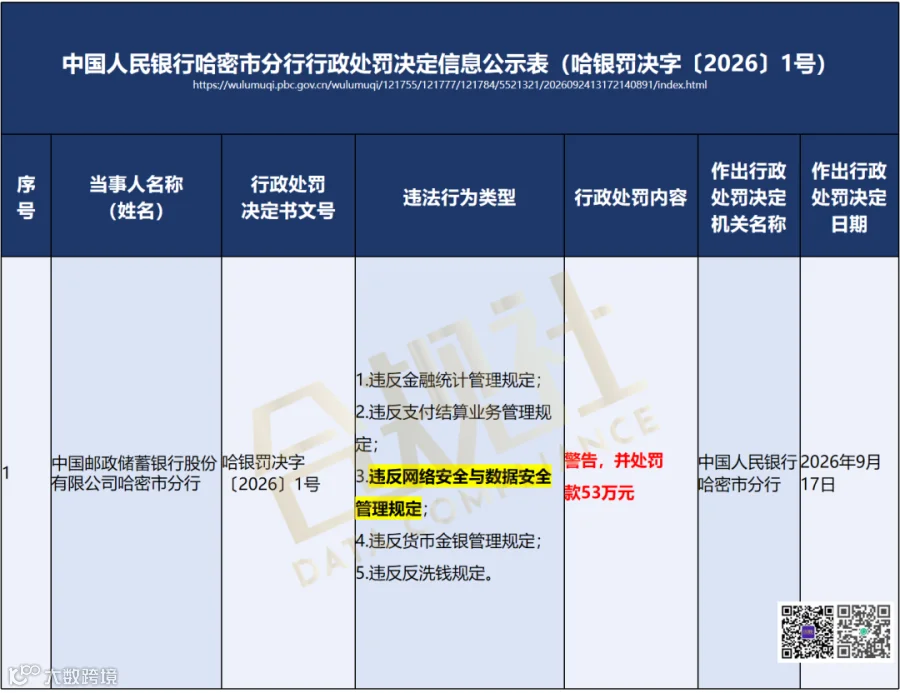
处罚信息来源于人行网站,若信息有误,欢迎留言指正!
本文涉及的罚单数据及完整表格,我们已经整理成可编辑版本
欢迎加入合规社知识星球下载。

合规社持续跟踪央行及监管部门最新罚单动态,为您提供:
最新罚单数据库:第一时间获取监管处罚案例,掌握执法重点变化
可编辑资料下载:罚单统计表、合规清单、制度模板等实用工具
专业微信社群:与金融数据安全合规同行交流,探讨实际问题
高质量内容社区:深度解读、合规经验、专家分享,助力专业成长
扫描下方二维码或搜索“合规社”知识星球,与2000+合规从业者一起成长。