银行数据安全管理的组织架构,通常由总行层面统一设计。有人提出疑问:总行有了归口部门,分行还需要明确数据安全管理机构吗?
总行的归口部门替代不了分行层面的承接
《中国人民银行业务领域数据安全管理办法》要求数据处理者“明确业务数据安全保护相关内设部门职责”“制定业务数据处理活动操作规程”。总行设了归口部门,解决的是全行数据安全工作谁来统筹的问题。
但客户信息采集、账户操作、交易处理发生在分行及网点层面。总行的制度框架再完整,到了分行如果没有明确谁承接、按什么规程操作,制度就停在纸面上。总行的归口部门替代不了分行对属地数据的日常管理。
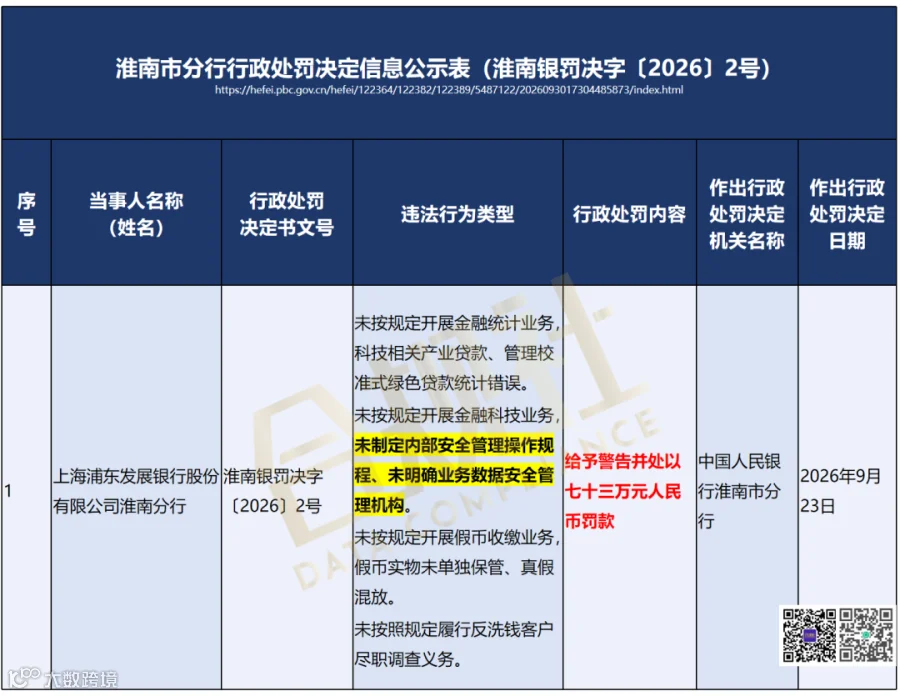
浦发银行淮南分行涉数据安全罚单
9月23日,中国人民银行淮南市分行对上海浦东发展银行股份有限公司淮南分行作出行政处罚决定(淮南银罚决字〔2026〕2号)。罚单列明的违规事项中,包括“未制定内部安全管理操作规程、未明确业务数据安全管理机构”。该分行被给予警告并处罚款73万元。
违法行为类型:
1.未按规定开展金融统计业务,科技相关产业贷款、管理校准式绿色贷款统计错误。
2.未按规定开展金融科技业务,未制定内部安全管理操作规程、未明确业务数据安全管理机构。
3.未按规定开展假币收缴业务,假币实物未单独保管、真假混放。
4.未按照规定履行反洗钱客户尽职调查义务。
行政处罚内容:给予警告并处以73万元人民币罚款
分行要回答的三个问题
回到开头的问题:总行有了归口部门,分行还需要明确数据安全管理机构吗?
个人认为,要的。
但“明确”不是要求分行一定单独设立一个“数据安全管理部门”。分行需要回答三个问题:
由谁承接?
指定一个现有部门或岗位承接数据安全管理职责,可以是信息科技部、风险管理部或综合管理部,也可以是跨部门工作小组,还可以在各部门设置专兼职数据安全管理员,必须有人被指定来管这件事。
按什么规程操作?
在总行制度框架下,结合分行实际,将数据采集、存储、使用、传输等环节的操作要求细化到可执行的程度,明确数据安全事件的报告路径和处置流程。
出了问题向谁报告?
内部报告明确向总行哪个部门报告、多长时间内报告;外部报告按属地监管要求执行。
总行的归口部门解决全行数据安全工作谁来统筹,分行的组织保障和操作规程解决数据安全要求在业务一线如何落地。
两者缺一不可。
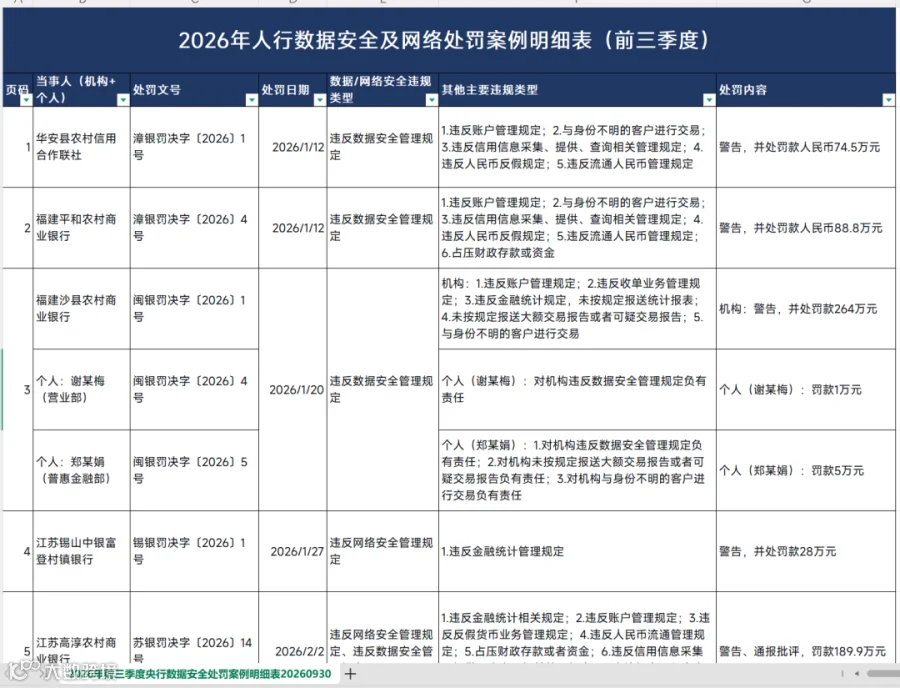
金融数据安全相关罚单,我们已经整理成可编辑版本
欢迎加入合规社知识星球下载。

合规社持续跟踪央行及监管部门最新罚单动态,为您提供:
最新罚单数据库:第一时间获取监管处罚案例,掌握执法重点变化
可编辑资料下载:罚单统计表、合规清单、制度模板等实用工具
专业微信社群:与金融数据安全合规同行交流,探讨实际问题
高质量内容社区:深度解读、合规经验、专家分享,助力专业成长
扫描下方二维码或搜索“合规社”知识星球,与2000+合规从业者一起成长。