大数跨境

OpenClaw 宣布将腾讯 AI-Infra-Guard(AIG)集成至开源安全工具 ClawScan

OpenClaw 宣布将腾讯 AI-Infra-Guard(AIG)集成至开源安全工具 ClawScan 苏哲管理咨询
2026-10-06
10
导读:OpenClaw 宣布将腾讯 AI-Infra-Guard(AIG)集成至开源安全工具 ClawScan,用于 ClawHub 平台 AI 智能体技能与插件的安全审核。ClawScan 采用双引擎并行
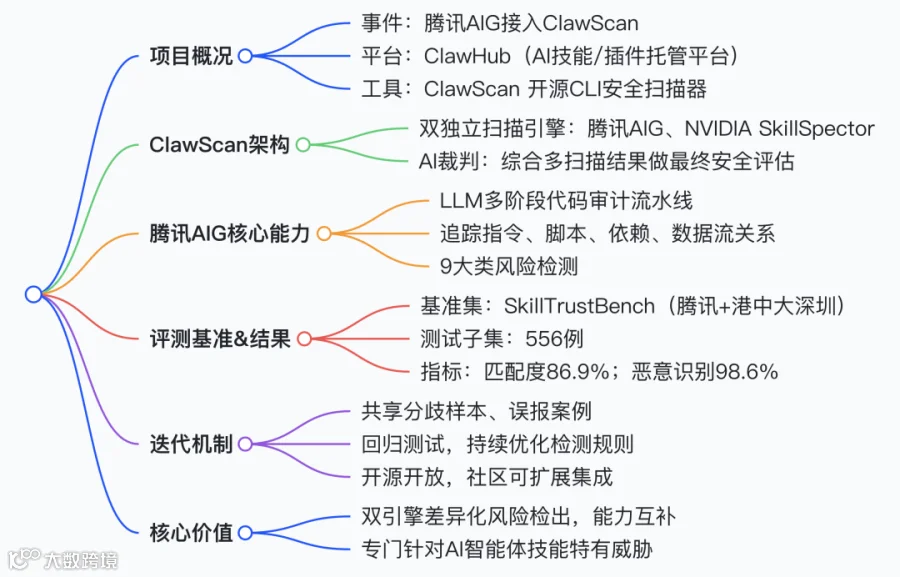
编者摘要:OpenClaw 宣布将腾讯 AI-Infra-Guard(AIG)集成至开源安全工具 ClawScan,用于 ClawHub 平台 AI 智能体技能与插件的安全审核。ClawScan 采用双引擎并行检测架构,同时调用腾讯 AIG 与 NVIDIA SkillSpector 独立扫描,再由 AI 裁判综合两份报告输出最终安全结论。 腾讯 AIG 是大模型驱动的多阶段代码审计流水线,可解析技能指令、脚本、依赖与数据流关联,覆盖指令劫持、内存投毒、远程载荷执行等 9 大类 Agent 特有风险。双方基于腾讯与港中大(深圳)联合构建的 SkillTrustBench 基准(556 组测试用例,含良性、可疑、恶意技能)完成评测,系统整体基准标签匹配度 86.9%,恶意样本识别率高达 98.6%。 
项目建立双向迭代闭环:双方共享扫描分歧样本、误报案例,持续优化检测规则,成果开源开放。AIG 与 SkillSpector 即使使用相同底层大模型,检出风险仍存在差异,二者能力互补,降低 Agent 技能安全的漏报与误报。

风险技术对比:AIG vs SkillSpector

对比维度
腾讯 AIG(AI-Infra-Guard)
NVIDIA SkillSpector
核心定位
LLM 驱动多阶段代码审计流水线,面向 Agent 技能语义 + 数据流审计
NVIDIA 自研 Agent 技能安全扫描引擎
分析侧重点
理解业务语义,打通技能提示指令、脚本、依赖、数据流之间关联
侧重静态行为特征、权限调用、外部工具调用风险扫描
威胁覆盖
9 大类 Agent 特有风险:指令劫持、内存投毒、远程载荷执行、未授权访问、持久化后门、不安全依赖等
Agent 工具调用、权限越权、外部 API 恶意调用、代码注入类风险
技术特点
擅长识别逻辑层面的隐性恶意,区分普通漏洞和主观恶意意图
擅长捕获显式危险调用行为,扫描速度快
互补特性
同一大模型下检出风险点不同;AIG 擅长语义逻辑类攻击,SkillSpector 擅长行为调用类攻击

评测场景
依托 SkillTrustBench 基准集调优
和 AIG 联合在 ClawScan 框架下并行评测
开源资源
github.com/Tencent/AI-Infra-Guard
OpenClaw 生态内集成,NVIDIA 自研引擎

【声明】内容源于网络
0
0
苏哲管理咨询
为企业及组织提供AI+战略、数智化转型咨询及观点、建议等
内容 2289
粉丝 0
苏哲管理咨询 为企业及组织提供AI+战略、数智化转型咨询及观点、建议等
总阅读56.3k
粉丝0
内容2.3k