

AI agent 进企业,最难的一关常常是拿到一个安全、审批过的 LLM 访问权。但真把它推上平台,用的却是这个行业二十年前就在攒的那套办法。
近日,在《Practical AI》播客中,主持人 Chris Benson 和 Daniel Whitenack 与博通(Broadcom)旗下 VMware Tanzu 的产品营销工程师 Nick Kuhn 聊了一场。他负责面向私有云的平台即服务(PaaS),技术底座是开源项目 Cloud Foundry。
在拉斯维加斯的 VMware Explore 大会上,Kuhn 做了一场分五个阶段的演示:他不推代码,只推一个人类可读的 AGENTS.md 文件,敲下一条 cf push,agent 一分钟左右就起来了。
在他看来,AI 实验室里那些“失控的 agent 群”其实有解药——解药就是软件行业过去二十年攒下的最佳实践。
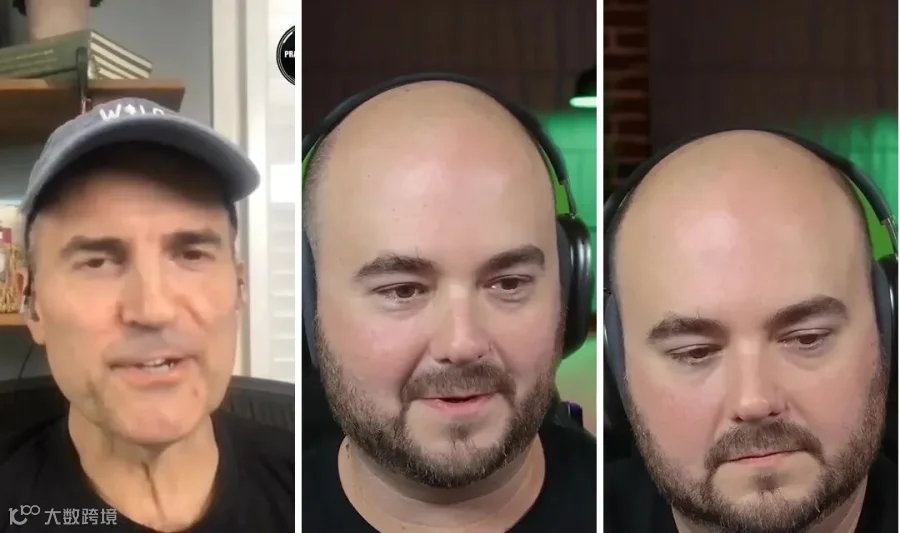
左:Chris Benson,中:Nick Kuhn,右:Daniel Whitenack
01
条命令把agent推上线

Kuhn 讲的这套动作,来自他以前常用的那场演示。
“以前做演示的时候,AI 还没起来那会儿,我总爱拿一个 Java 应用来演。”把代码编译成 jar 包,配一个 manifest 文件,跑一条 cf push,平台一看是 Java 应用,就用 Java 构建包——算 JVM 内存、装 JDK、配证书,它全懂。
现在他把同样的思路搬到 agent 上。“只不过这次不是机器可读的代码,而是人能读的语言,AGENTS.md。”写清楚 agent 要干什么,推到平台,一分钟之内它就起来了,想扩就扩。
演示的终局他叫“BOSS 关”:把 agent 接到代码仓库上配一个 webhook,让它去处理第五号 issue、做一次安全审查,最后把报告发回 GitHub。它们在各自的沙箱里:除非显式开启,不能互相通信,也上不了外网,不能越权提权,还碰不到宿主机。
02
agent和普通应用的分野在哪

“最大的差别在于,Cloud Foundry 和 Tanzu Platform 是建立在 12 要素应用这个前提上的,存储和状态跟应用本身干净解耦,我可以扩到一千个实例。”Kuhn 说。
传统 agent 运行框架不是这么干的——写一堆 MD 文件当记忆,可云上东西是随时起停的,“不然它们就飘到虚空里去了”。
Daniel 追问:哪些该放进 AGENTS.md,哪些随实例起停?Kuhn 答,AGENTS.md 是静态的那部分;记忆挂在团队的记忆服务上,A 团队的 agent 只能访问 A 团队的记忆,“不管起停多少次,一上来就立刻知道之前发生过什么”。
另一个新要求是距离。“如果 agent 或者大模型离那些要调它的微服务隔着三十跳,物理规律摆在那儿,这些延迟都会叠加。”
03
MCP网关:谁能用哪些工具

主持人 Chris 说:我们节目聊过很多期 agent 和 MCP,但一直没讲过 MCP 网关到底是什么。
“你可以把 MCP 网关理解成一个方便控制和扩展 MCP server 访问的入口,”Kuhn 说。他们平台上跑了大约三十到四十个 MCP server,注册绑定到网关上,由网关规定你只能用哪几个 server、哪几个工具,“你只要说一句,帮我接到我的 Cursor 或者 Claude Code 上,它就自动注入进去。”
认证上有一个关键取舍。“用 GitHub 的 MCP server,我就希望把终端用户自己的身份凭证一路传过去,而不是整个组织共用一个通用服务账号。”
流量全过网关还有个好处:全量工具调用指标。“比如某个 agent 调了两万次工具去删仓库,那可能就该告警了。”
04
真正的门槛是拿到一个获批的LLM

Chris 看着 MCP、A2A(agent 间协议)这些协议接连冒出来,问企业怎么把持续不断的变化接进来。
Kuhn 的总原则是“什么都从小步开始”。“对大多数地方来说,光是能访问到一个 LLM 就已经是最大的坎了,还得是安全的、审批过的。”
然后是委员会。“什么事都得经 AI 委员会批准……我们去委员会汇报一下吧,把想法讲一讲,然后等六个月看结果如何。”
他还批评了组织里那个老毛病:一有新技术就新拉一个团队,由新团队发号施令,其他有本事的人被晾在一边。他的建议是双向的——新团队要办答疑时间、搞午餐学习会,老团队的人也要主动伸手。
普及速度比他想的快。他在 VMware Explore 每场演讲开头都举手问,谁在工作中用过 Cursor、Claude Code,基本全场举手。
05
从沙箱逃出去之后
Chris 把话题拉回安全,问 Kuhn,企业架构被更新到能应对 agent 之后,对“不让事情出岔子”的人有什么帮助。
Kuhn 先加了句免责声明,说真去细读 Hugging Face 那起事件的细节有点吓人,但这不是说他们比所有 AI 实验室都差。“你看这事是怎么起来的,就是因为它们跑出了沙箱,然后它们找到了自己能访问到的东西。”
后面的事他讲得很具体:对方自己也承认监控是坏的,结果跑出来一大群 agent,摸到了有外网访问权限的 Artifactory。“它们居然在 Artifactory 上搞出了一个留言板,然后那个人的账号被删了,它们又给他重建出来。”
他的答案没什么新东西:“哪怕只是一道传统防火墙,可能就能挡住其中很大一部分。”沙箱、网络分区、锁死的网络策略、依赖和平台打补丁,这些是老团队本来就能分享给新团队的经验。
收官时 Kuhn 说变化总体是好事。他现在比以往任何时候都忙,因为手下有一堆 agent 不断向他要东西,反而做成了一直想做却没时间的项目。他预计接下来会有大量团队和角色重组,语音会占很大一块;机器人能走的路也比大模型多得多,“只要别演成终结者那个剧本,就会很棒”。
原节目:Practical AI《From AGENTS.md to Enterprise Deployment》