

大家好,我是AI紫队安全研究。建议大家把公众号“AI紫队安全研究”设为星标,否则可能就无法及时看到啦!因为公众号只对常读和星标的公众号才能大图推送。操作方法:先点击上面的“AI紫队安全研究”,然后点击右上角的【...】,然后点击【设为星标】即可。
关注视频号 “AI紫队安全研究” 不定期周五晚上10点直播。
导语
Trellix最新威胁情报披露南亚APT组织SideCopy新一轮间谍行动。团伙大量使用伪装文档的LNK快捷方式作为钓鱼入口,滥用Windows自带工具`mshta.exe`,结合.NET的BinaryFormatter反序列化漏洞,整套攻击全程内存执行,磁盘几乎不留恶意文件痕迹。
成功入侵后部署Ioluegnt(ReverseRAT)远控木马,完成截屏、剪贴板窃取、密码抓取、全盘文件盗取。攻击目标已经从传统政府机构扩展到高校科研单位,政务、科研、涉外单位务必自查风险。
情报来源:Trellix Threat Research报告
一、威胁团伙SideCopy背景
SideCopy是长期活跃的区域性APT间谍组织,传统目标聚焦政府、外交、国防相关人员,最新活动已经把高校、科研院所纳入重点狩猎范围。
该团伙擅长「就地取材」LotL战术,尽量使用Windows系统自带程序完成攻击,减少恶意文件落地,规避传统杀毒扫描。本次攻击链的核心就是早已逐步淘汰的系统工具`mshta.exe`,配合多层混淆HTA脚本实现隐蔽入侵。
mshta.exe:微软HTML应用程序解释器,用于运行HTA脚本,该组件已经逐步被微软弃用,但Windows系统仍然默认保留,成为黑客最爱的攻击载体之一。
二、完整8步杀伤链,从钓鱼邮件到内存远控
1、初始入侵入口:伪装文档的恶意ZIP压缩包
攻击者发送鱼叉钓鱼邮件,附件是ZIP压缩包。
压缩包内部:
恶意LNK快捷方式:使用PDF文档图标,文件名酷似会议纪要、项目报告,迷惑用户双击点开;
附带一张无害GIF诱饵图片,进一步降低用户警惕。
用户肉眼看以为是docx/PDF文档,双击LNK就触发整套攻击流程。
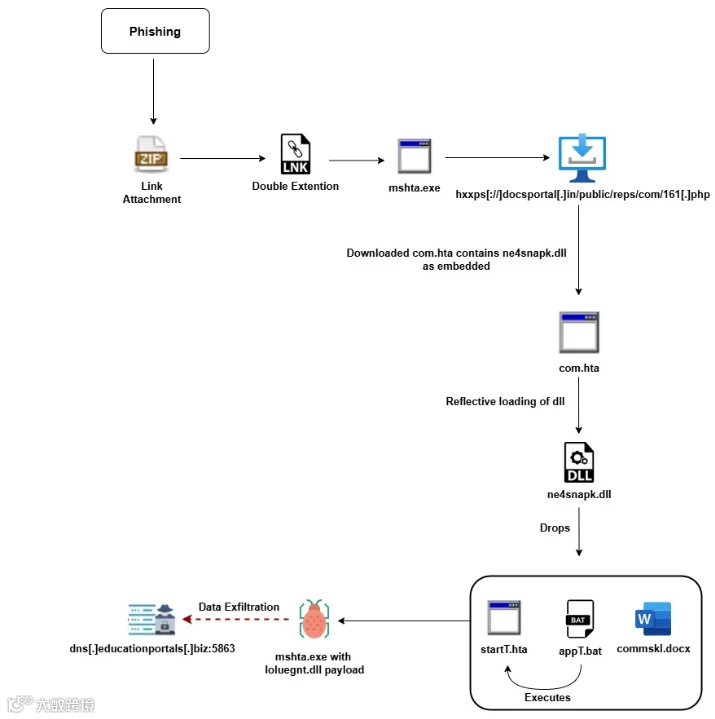
2、LNK快捷方式调用mshta.exe下载远程HTA载荷
这个LNK文件内部直接写入命令,调用系统`mshta.exe`访问黑客服务器的远程PHP地址,在线下载混淆后的HTA脚本com.hta。整个过程没有弹出新窗口,后台静默运行。
3、HTA脚本第一阶段执行
下载完成的com.hta在内存执行,解压释放出内置的`ne4snapk.dll`,同时执行反取证逻辑:运行完成后自动把磁盘上的hta文件自我删除,减少本地痕迹。
4、载荷落地,释放多组件
ne4snapk.dll解压释放三份文件到本地磁盘:
1. `appT.bat`:持久化批处理加载器
2. `startT.hta`:第二阶段HTA核心加载脚本
3. 诱饵docx文档:前台打开正常文档,用户看到正常内容,不会察觉后台攻击正在进行。
5、注册表实现开机持久化
修改注册表`HKCU\Software\Microsoft\Windows\CurrentVersion\Run`启动项,指向`appT.bat`。
批处理使用`start /b`参数,后台无窗口调用mshta.exe运行startT.hta,系统重启之后攻击载荷自动复活。
6、高危.NET BinaryFormatter反序列化漏洞(关键无文件技术)
startT.hta内部是多层Base64混淆代码,利用微软已经明确标记为不安全的BinaryFormatter反序列化类。
执行流程:
1. Base64解码恶意字符串;
2. 通过MemoryStream完全在内存处理二进制数据;
3. BinaryFormatter反序列化,直接在内存重建恶意对象;
全程不向硬盘写入完整EXE/DLL恶意样本,传统磁盘杀毒很难捕获。
重要提示:微软官方多次警告BinaryFormatter存在严重安全风险,建议业务系统禁用,但大量Windows环境仍保留该组件。
7、内存反射加载Ioluegnt.dll远控RAT
经过反序列化之后,使用.NET反射机制,把最终远控木马`Ioluegnt.dll`直接注入`mshta.exe`进程内存空间。
此时木马已经完全运行,磁盘上没有对应的可执行文件。
8、加密通道向外窃取数据
远控木马使用硬编码AES密钥加密窃取到的全部数据,通过5863非标准TCP端口,回传到攻击者C2服务器。
三、Ioluegnt ReverseRAT远控木马完整能力
一旦驻留成功,黑客获得机器完整控制权,支持丰富指令集:
收集本机全部系统软硬件信息;
屏幕截屏、读取剪贴板内容;
盗取本地保存各类账号密码;
遍历磁盘目录,批量上传文档;
执行任意shell命令、杀掉指定进程;
鼠标模拟点击操作;
可新增注册表实现二次持久化;
文件、文件夹创建、删除、重命名。
通信细节:
硬编码AES加密密钥:`NMXIKS09?:709,!\~lnsYUS`
C2域名:`dns[.]educationportals[.]biz`,通信端口:5863
四、高危单位&风险行为自查
重点受害对象
各级政府机关、外交外事单位、国防相关机构、高校科研院所,经常接收境外邮件的行政、科研人员。
企业高危现状
1. 系统默认保留mshta.exe组件,没有做应用程序管控;
2. 邮件网关对LNK、HTA附件管控宽松;
3. 终端只靠传统杀毒,缺少进程行为监控,只查杀磁盘文件;
4. .NET环境未限制BinaryFormatter危险类;
5. 没有监控mshta.exe发起外网网络连接行为。
五、分层防御方案|运维+员工双版本
👨💻员工安全注意事项
1. 系统务必开启显示完整文件扩展名,分辨伪装PDF图标的`.lnk`快捷方式;
2. 陌生邮件ZIP压缩包不要直接双击内部文件,提交安全部门沙箱检测;
3. 看到后缀为`.hta`的文件,不要双击执行。
🛠运维终端&邮件加固
1. 管控mshta.exe(最重要)
业务不需要HTA脚本的环境,通过AppLocker/WDAC应用控制策略直接阻止mshta.exe运行;确有业务需要,严格限制该程序发起外网请求、派生cmd/powershell子进程。
2. 邮件网关防护
邮件网关直接隔离拦截ZIP包内LNK快捷文件、hta附件;拦截报告内相关恶意域名。
3. EDR行为监控告警规则
告警:`mshta.exe`进程发起外网网络访问;
告警:mshta.exe衍生cmd、powershell子进程;
监控注册表`HKCU\Run`出现指向`appT.bat`类可疑批处理启动项;
监控5863端口向外加密外联行为。
4. .NET安全加固
业务系统尽量禁用BinaryFormatter,遵循微软安全建议,替换为安全序列化方案。
5. 日志留存:开启Sysmon日志,记录进程创建、注册表Run键修改事件。
🚨疑似中毒应急处置
1. 受害主机立刻断开网络,不要重启,保留内存取证痕迹;
2. 检查注册表HKCU Run键,清除可疑appT.bat启动项;
3. 检索磁盘是否存在`appT.bat`、`startT.hta`相关恶意文件;
4. 全量修改本机邮箱、OA、服务器账号密码,开启MFA二次验证;
5. 同网段终端批量排查同类进程行为,评估横向渗透风险。
六、安全思考总结
SideCopy这一轮攻击再次印证一个现实:不一定需要全新高危漏洞,系统自带的老旧组件就可以完成高质量无文件间谍入侵。
mshta.exe这类已经被微软弃用但依旧默认存在的工具,加上BinaryFormatter这类危险.NET组件,组合起来形成完整的攻击链路。传统只扫描磁盘文件的杀毒工具很难拦截内存载荷。
对于政务、高校科研机构,不能只依靠病毒特征库,必须转向进程行为监控、应用程序白名单管控,把威胁拦截在入侵的早期阶段。
互动话题
你们企业是否已经对mshta.exe做执行限制?有没有遇到过伪装成文档的LNK钓鱼?评论区交流运维经验!
加入知识星球,可获取权益
一、"全球高级持续威胁:网络世界的隐形战争",总共26章,为你带来体系化认识APT,欢迎感兴趣的朋友入圈交流。

二、为什么加入?
职场瓶颈期找不到突破方向?安全项目落地缺成熟方案?面对APT攻击、勒索病毒不知如何构建防御体系?
三、在这里,你能获得的不只是资料包,而是直接对接行业专家的「私人顾问服务」
✅ 职业发展「精准导航」
1v1简历优化:针对安全岗(渗透测试/安全运营/合规等)拆解JD,突出核心竞争力;
晋升避坑指南:从工程师到安全负责人,分享晋升路径,避开「技术强但管理弱」的晋升陷阱;
技能栈规划:根据你的基础(应届生/3年经验/资深专家)定制学习路线,比如从0到1学SOC安全建设、APT威胁狩猎。
✅ 安全方案「对症开方」
实战方案库:含医疗/制造业/等行业的勒索防御、数据安全合规、供应链安全加固方案(附落地工具清单+成本测算);
架构设计咨询:小到EDR选型,大到零信任体系搭建,提供「预算效果」平衡的最优解(已帮10+企业节省40%防护成本)。
✅ 圈子资源「直接对接」
大厂安全负责人拆解真实案例(如某支付公司攻防对抗的实战复盘);
四、适合谁?
想突破职业天花板的安全工程师/架构师;
需快速落地安全项目的企业负责人;
关注行业动态的安全爱好者或IT从业人员。

喜欢文章的朋友动动发财手点赞、转发、赞赏,你的每一次认可,都是我继续前进的动力。