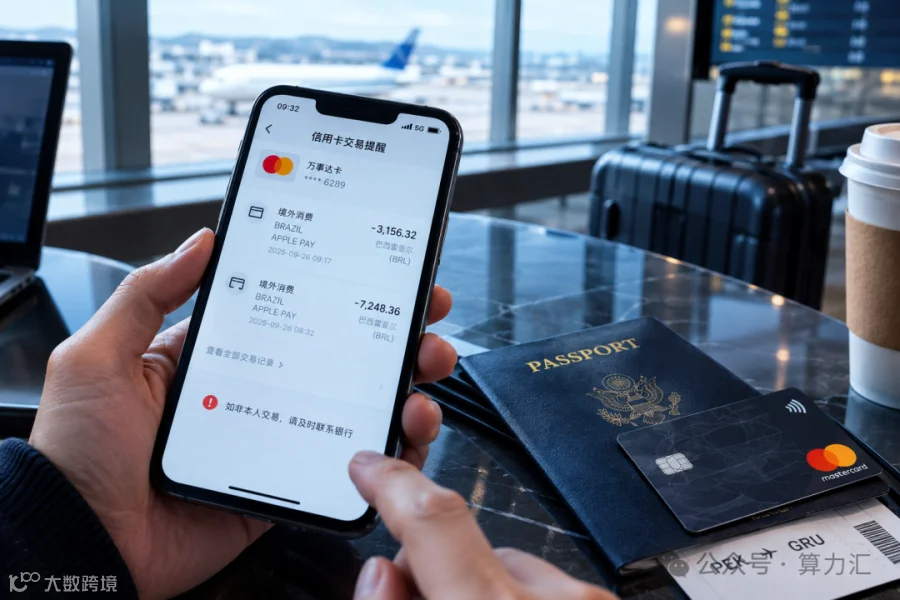
卡片没有丢,人在国内,账户里的钱却突然在海外被刷走。
9月26日前后,多名国内万事达信用卡持卡人陆续反映出现境外异常交易,部分交易发生在巴西、乌拉圭等拉美国家。多位持卡人称,涉事信用卡此前绑定过Apple Pay,其中一些卡片长期闲置,甚至从未通过Apple Pay完成过实际消费。
表面上看,这是一次信用卡盗刷事件。但从支付技术演进来看,真正值得关注的是随着Token化支付、数字钱包和跨境线上交易快速普及,信用卡风险已经从传统的“卡号泄露”,正在逐渐转向数字身份、设备凭证以及跨境支付链条的系统性风险。
一、从浦发到中行:为什么“人在国内、卡在手里”还能被盗刷?
近日先是北京商报报道,一名持卡人9月26日上午突然收到两笔境外交易提醒,交易地点显示为巴西,金额合计11404.68巴西雷亚尔,折合人民币约1.48万元。
这张信用卡实体卡一直放在家里,持卡人本人也在国内,过去仅将信用卡绑定到Apple Pay,并没有实际使用Apple Pay消费。另一名持卡人则出现3笔境外异常交易,金额合计接近8000元。多名受访者随后表示,相关资金已经得到退回。
从目前公开报道看,涉事卡片具有一定共同特征。部分此前绑定过Apple Pay,而且实体卡长期闲置。
无独有偶,社交平台上开始频繁出现相关用户集中反映异常交易的情况。随后,多家媒体跟进报道。
比如9月29日,新华财经报道称,部分境内银行万事达品牌信用卡在本人未出境、卡片未离身的情况下发生多笔境外异常交易,部分交易记录显示通过Apple Pay渠道发起。
2025年9月,浦发银行部分万事达信用卡持卡人遭遇境外集中盗刷。财新报道称,多名用户的卡片并未离身,却在巴西出现多笔消费,单笔金额从数千元到数万元不等,部分交易集中发生在9月9日至11日凌晨。
当时,浦发银行信用卡中心发布公告称,监测到部分万事达无价世界卡发生未经授权交易,并与万事达卡组织第一时间启动应急响应。
《每日经济新闻》当时进一步报道,相关被盗刷用户组成的群聊成员一度超过百人。部分交易金额集中在约4900巴西雷亚尔附近,商户类型包括二手车经销商、餐馆、出租车服务等;有持卡人甚至连续出现4笔盗刷。
浦发方面后来回应称,部分合作银行万事达卡持卡人受到“外部攻击”影响,银行和合作方及时发现并阻断风险。
这两次事件放在一起看,一个值得关注的变化是信用卡盗刷正在从“单张卡被攻击”,向“针对某类支付体系进行批量化尝试”演变。
但需要强调的是,目前公开信息还不能证明2025年和2026年的事件具有完全相同的技术攻击路径,也不能据此确认此次事件就是所谓“Token被破解”。
真正需要分析的,是这种盗刷为什么能够绕过实体卡这一层,而背后的答案很可能与数字化之后的“银行卡”已经发生变化有关。
二、Token不是漏洞,但Token背后的整个链条可能成为攻击面
很多人看到Apple Pay相关盗刷,第一反应是是不是Apple Pay里的银行卡号被偷了?
Apple Pay等数字钱包采用的是Tokenization,也就是支付令牌化。
当用户把银行卡添加到数字钱包后,系统并不是简单把真实银行卡号直接交给商户,而是使用一个替代性的数字凭证。
Mastercard公开资料显示,Tokenization会用一个替代号码取代真实16位卡号,交易过程中还会配合一次性的Cryptogram,也就是动态交易密码,用于验证交易真实性。
Apple面向商户的公开资料也显示,Apple Pay交易使用数字Token和动态、一次性的Cryptogram来替代消费者的主要账户号码,并通过设备认证、发卡行控制等多层机制降低欺诈风险。
所以,从技术设计来看Token本身不是为了让盗刷变得更容易,而是为了让真实银行卡号不直接暴露。
一笔数字钱包支付并不是Token正确就等于交易成功,它实际上是一条很长的验证链。
银行卡申请进入数字钱包、Token服务商生成Token、发卡行判断是否允许绑定、设备完成身份认证、交易生成动态Cryptogram、商户和收单机构提交交易、卡组织进行网络处理、发卡行进行最终授权和风控。
Mastercard公开介绍的Token流程也显示,数字钱包请求Token后,会经过支付网络和发卡行处理;发卡行可以批准Token化,也可以要求额外身份认证或者拒绝请求。
这意味着如果真的出现Token相关攻击,问题未必是Token本身被破解,而可能发生在Token生成、绑定、交易授权或者跨境商户验证的某个环节。
目前业内提出过一种可能性,攻击者可能摸清部分万事达卡号段的规律,通过批量生成、尝试卡号或者利用境外低风控商户进行“撞库式”交易。
新华财经援引博通咨询分析称,黑产团伙可能摸清部分万事达号段发卡编码规律,在未直接拿到用户卡片信息的情况下批量生成卡号,并通过境外低风控商户多次尝试盗刷。
因为如果只是猜测Token,那么还需要解释动态Cryptogram如何被生成和验证。
所以,更值得关注的其实不是“Token能不能猜”,而是当一个看起来合法的数字支付凭证进入交易系统后,系统有没有继续判断“它是不是应该出现在这个设备、这个用户、这个国家和这个商户”?
三、真正的短板可能在跨境支付:从“单卡风控”走向“群体风控”
这次事件最大的价值,可能不是让消费者重新认识Token,而是让支付行业重新思考谁应该最早发现一场批量盗刷?
假设某张信用卡突然在巴西出现一笔消费,对于银行而言这可能只是一笔异常交易。
但如果在10分钟之内,有100张不同银行发行的万事达卡,在巴西、乌拉圭等地出现相似交易,而且其中大量卡片过去几乎没有境外消费记录,那么它就不再是100个孤立事件。
银行知道“这个用户过去怎么消费”,卡组织知道“全球不同银行的卡正在发生什么”,数字钱包知道“这笔支付对应什么设备和数字身份”。
三者如果各自看自己的数据,可能都只能看到一部分异常。
但如果把这些信息连接起来,攻击者留下的痕迹就会非常明显。
例如同一时间窗口、相似卡号段、相同国家或地区、相似商户类型、异常设备、用户历史没有对应消费行为等等。
最终形成的就不是一笔风险,而是一张完整的风险网络。
这也是为什么,2025年的浦发万事达集中盗刷案例值得重新拿出来看。
当时有媒体报道出现了4笔巴西盗刷,相关用户群体超过百人;浦发方面则表示已经与万事达启动应急响应并及时阻断风险。
从公开报道看,目前尚不能据此证明两次事件存在同一攻击者或者同一技术漏洞。
如果相似的群体性异常再次出现,能不能比去年更早识别?
这比单纯讨论“是不是Apple Pay的问题”更重要。
事实上,Apple Pay的设计本身就是为了减少真实卡号暴露。Apple公开资料显示,发卡行会参与数字钱包的卡片配置审核,并可以批准、拒绝或要求进一步认证。
因此,把责任简单归结给Apple Pay并不严谨。
第一是Token生成和绑定环节,有没有异常批量绑卡?有没有大量异常设备?有没有短时间集中申请Token?
第二是交易场景识别,一个长期在中国境内消费的用户,突然在拉美地区出现线上交易,风险评分是否足够高?
第三是境外商户风控,不同商户、收单机构的二次验证标准是否一致?
第四是卡组织的群体风险识别,同一号段、同一地区、同一时间集中出现异常交易时,有没有触发更高级别的风险预警?
如果银行只看到一张卡,卡组织只看到一批交易,钱包只看到一个设备,那么任何一方都可能无法完整识别攻击。
真正有效的防线,应该是钱包识别设备,银行识别用户,卡组织识别交易网络,商户识别交易场景。
结语
从2025年浦发万事达卡境外集中盗刷,到2026年部分万事达卡再次出现类似异常交易,至少可以看到一个趋势是信用卡安全正在从“保护一张卡”,转向“保护一套数字身份”。
Token本身并不是问题,它甚至是降低真实卡号泄露风险的重要技术。
对于持卡人来说,钱最终能追回当然重要;但对于支付行业而言,更重要的问题是能不能在下一笔异常交易发生之前,就识别出它不应该发生。
温馨提示:由于微信修改了推送规则,需读者经常留言或点“在看”“点赞”,否则会逐渐收不到推文!如果你还想每天看到我们的文章,请将支付界设为星标或每次看完后点击一下页面下端的“在看”“点赞”,谢谢大家。
稳定币交流群已经开通,入群请添加微信:guangrongtianxia
部分内容来自互联网,如有侵权请及时联系我们。原创稿件未经授权不得转载,否则将追究法律责任。在获得授权转载后,须在文章标题后注明“文章来源:支付界(ID:payworld)