


10 个关键问题 Q&A
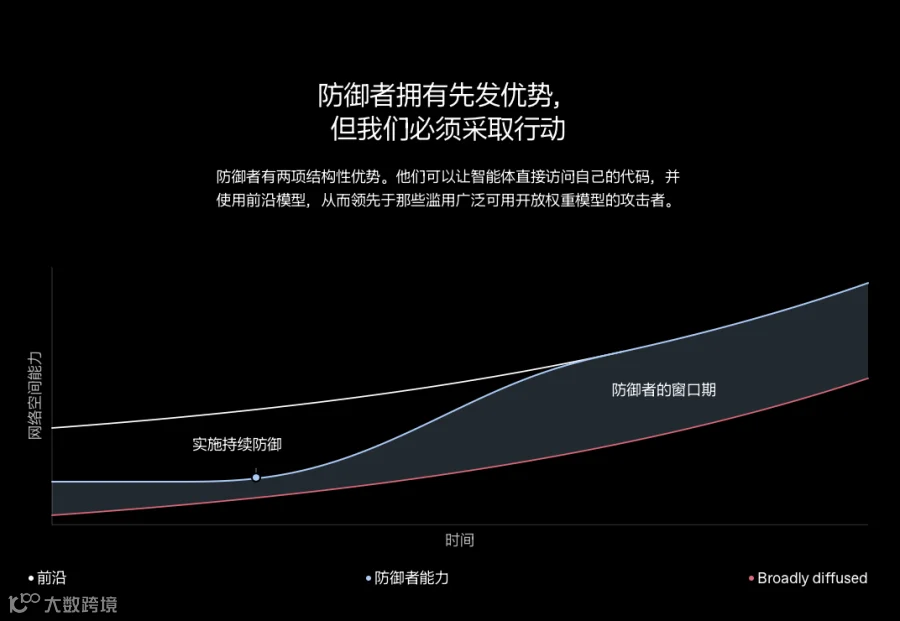
Q1:什么是防御者窗口期? A:防御者可优先使用前沿模型、访问自有代码,比使用开源模型的攻击者更早发现漏洞的时间优势;随开源模型变强,窗口期持续缩短。
Q2:防御工厂是用来做什么的? A:以智能体为核心,自动化完成漏洞发现、复现、分派、生成补丁、验证修复的持续闭环防御体系。
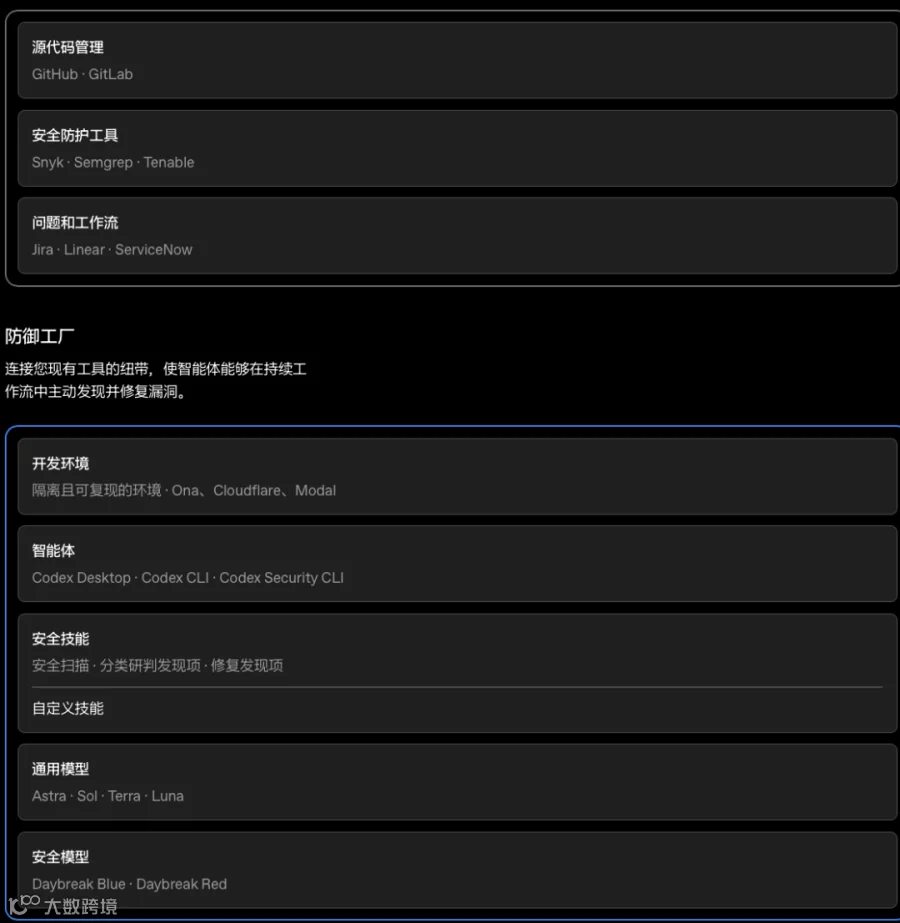
Q3:防御工厂会替代现有安全工具吗? A:不会,它作为编排纽带,通过 API/MCP/CLI 连接 Snyk、GitHub、Jira 等现有安全与研发工具。
Q4:为什么隔离临时环境是防御工厂基础? A:智能体需要独立环境复现漏洞、测试补丁;环境一次性创建、用完销毁,防止任务间污染。
Q5:防御闭环 SECURITY.md 作用是什么? A:存储系统上下文、资产、漏洞证据、修复经验,每一轮循环复用,不用重复测绘系统。
Q6:智能体集群攻击和传统黑客攻击最大差别? A:智能体可跨会话持续学习理解系统,自动串联多个漏洞;集群可并行大规模利用漏洞,速度远超人工响应。
Q7:OpenAI 内部攻坚取得哪些核心指标? A:漏洞归属自动分配接受率 90.6%;37% 发现项为重复告警;动态验证误报率 0.81%;补丁回滚率 0.53%。
Q8:搭建防御工厂为什么要渐进式提升自主性? A:从小批量 + 人工审核起步,验证可靠后再减少人工;高危变更保留人工审批,人负责边界与异常处理。
Q9:Daybreak 模型在防御工厂中的角色? A:OpenAI 专用网络安全模型(Blue/Red),用于授权防御场景下的漏洞挖掘与安全研判。
Q10:企业落地防御工厂第一步怎么做? A:内部对齐认知,使用官方手册统一目标,选定一个工作流作为试点,再申请安全模型访问。




附录:OpenAI 防御工厂(The Defense Factory)
一、时代背景:防御者的窗口期正在收窄
传统网络安全防御手段已经不足以应对 AI 智能体带来的新型攻击威胁。
攻击者新能力
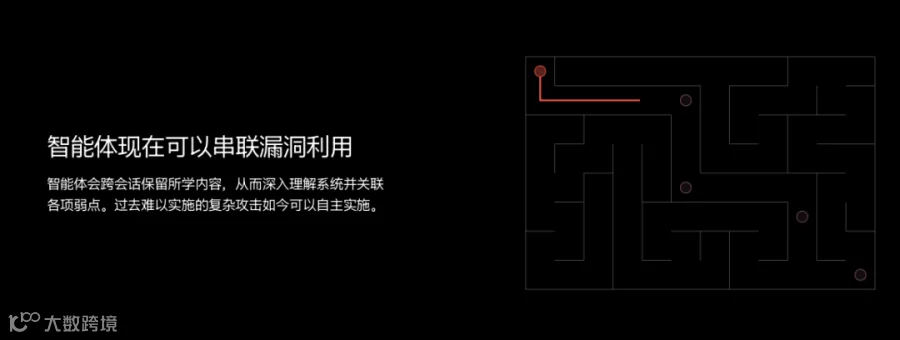
- 智能体跨会话学习
智能体可以保存历史学习信息,深度理解目标系统,串联多个漏洞实施复杂攻击,过去难以实现的复杂攻击可以全自动完成。 - 智能体集群规模化攻击
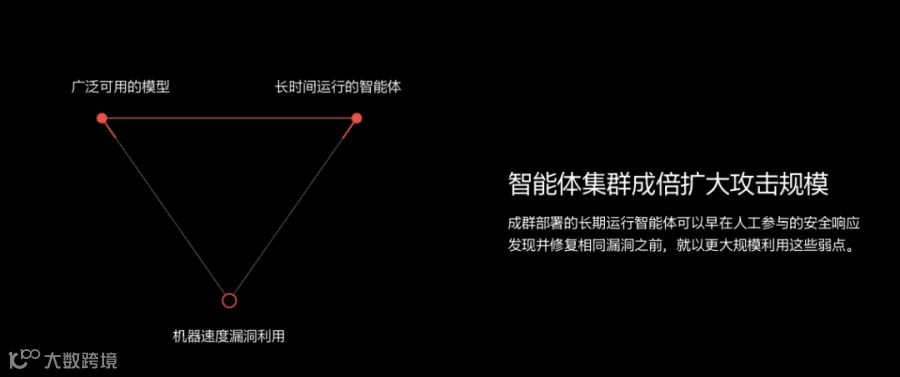
大量长期运行智能体集群可以大规模利用漏洞,速度快于人工安全响应。 - 开放权重模型普惠化
攻击方可以轻易获取开放权重模型,以机器速度完成漏洞挖掘与利用。
防御者的结构性优势与窗口期
防御者具备先发优势:可以优先访问自身源代码,使用前沿大模型,比滥用公开开源模型的攻击者更早发现系统风险。这个时间差就是防御者窗口期,但随着开源模型能力快速提升,窗口期在不断缩短,必须主动行动,不能被动等待。
防御窗口期:防御方凭借内部前沿模型优先排查自身系统漏洞的宝贵时间窗口。窗口期会随着公开模型能力迭代持续压缩。
二、OpenAI 的方案:防御工厂(Defense Factory)
防御工厂定义:以 AI 智能体为核心的自动化持续防御运行机制,持续完成漏洞发现、验证、修复闭环,用来追上 AI 赋能攻击者的行动速度。它不是完全替代现有安全工具,而是作为纽带串联企业已有安全、研发工具,实现端到端自动化流程。
|
|
|
|
|---|---|---|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
防御工厂关键依赖组件
- 现有工具对接层
对接源代码管理(GitLab/GitHub)、安全扫描工具(Snyk、Semgrep)、工单系统(Jira、ServiceNow),通过 CLI/MCP/API 供智能体调用。 - 隔离可复现临时开发环境
每次任务新建临时容器环境,完成任务后销毁;用来复现漏洞、测试补丁,避免任务之间互相污染(这是整套体系的基础)。 - 智能体与技能库
-
智能体:Codex Desktop、Codex CLI、Codex Security CLI; -
模型:通用模型(Astra、Sol、Terra、Luna)、安全专用模型(Daybreak Blue / Daybreak Red); -
技能:安全扫描、漏洞研判、漏洞修复等可复用工作流,支持自定义扩展。 - 架构分层
- 控制平面
工作负载编排、策略执行、凭据代理,统一管控策略、密钥; - 数据平面
大量隔离临时开发容器环境,执行漏洞复现、补丁测试; - 开发者系统
源码仓库、密钥库、模型端点,为智能体提供运行原料; - 状态与工作流层
资产清单库、漏洞发现数据库,记录全部风险; - 安全审计层
监控智能体全部操作,留存审计日志,管控敏感数据访问。
防御闭环(防御性循环)
完整闭环循环,每一轮循环复用历史信息,不用从零开始,SECURITY.md 作为共享上下文贯穿全流程:
- 资产清单
测绘资产,关联服务、代码、责任人,更新系统图谱; - 漏洞发现
扫描、分析、导入安全告警; - 动态验证
隔离环境复现漏洞,确认真实可利用; - 所有权分配
识别业务归属,分派给对应团队跟进; - 已验证修复
生成补丁、部署上线、复测确认修复有效; - 学习迭代
沉淀经验到技能与 SECURITY.md,提升智能体自主性;重大变更保留人工审核节点。
三、OpenAI 内部实践:安全攻坚演变为防御工厂
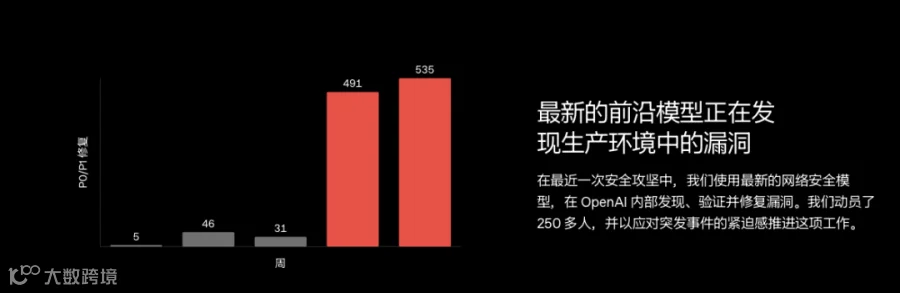
OpenAI 发起内部红色警报安全攻坚,作为防御工厂的起点:
-
动员250 + 人员,覆盖100 + 服务域,以应急事件的紧迫感开展内部漏洞排查; -
攻坚不是一次性行动,而是转化成上面的持续自动化防御闭环。
Thibault Sottiaux(OpenAI 核心产品与平台负责人):我们正以应对安全事件的紧迫感强化防御能力。这是一项需要全员参与的工作,其优先级仅次于关键业务运营。我们会将这种紧迫感延续到本次攻坚行动结束之后,在持续测试的同时不断强化我们的防御能力。
落地得到的关键数据与经验
- 资产与归属分配
先梳理全量系统资产,依托 Codex 构建资产清单;智能体自动路由漏洞,漏洞归属分配接受率 90.6%;攻坚首日就处置 53 个 P0/P1 高危漏洞。 - 智能体分诊去重
版本化管理漏洞评级标准,人工抽样校验;识别出37% 漏洞属于重复报告,大幅降低人工噪声。 - 动态运行验证
隔离环境做复现过滤误报;19.5% 发现项成功复现,动态验证后误报率低至 0.81%。 - 补丁自动化
全部修复由 Codex 智能体生成补丁;完善补丁测试流程,补丁回滚率仅 0.53%。
核心实践教训
- 可复现隔离环境是根基
没有临时隔离环境,自主漏洞验证、补丁测试就无法大规模运行;环境必须一次性、任务结束销毁。 - 自主性循序渐进建设
从小规模 + 强人工审核起步,验证可靠之后,再逐步减少手动步骤;区分智能体可以自主执行的操作,和必须人工审批的高危变更;人转向处理异常、设定安全边界、复核结果。 - 先盘点资产再做修复
优先完成资产测绘、服务责任人映射,才能实现漏洞自动分派;模糊边界场景保留人工兜底。 - 沉淀可复用上下文(SECURITY.md)
把系统知识、修复经验沉淀为共享文档,供每一轮防御循环复用。
四、如何起步搭建防御工厂
- 对齐团队认知
使用官方手册 defense‑factory‑playbook.pdf向内部团队说明风险,确定第一个试点工作流。 - 申请安全模型访问
提交申请获取 Daybreak 安全模型,仅用于授权防御工作。 - 运行首个工作流
使用 Codex Security 插件,执行漏洞查找、验证、准备修复的试点流程。 -
OpenAI 现有企业客户,对接客户团队,完成私有环境架构适配。
五、相关参考
其他企业同类实践:Cloudflare 漏洞测试平台、Ramp 零人工修复上百漏洞、Chrome 自动更新安全体系。
参考原文链接:
-
防御工厂:https://openai.com/zh‑Hans‑CN/the‑defense‑factory/ -
集体网络防御:https://openai.com/zh‑Hans‑CN/collective‑cyberdefense/ -
防御者窗口期:https://openai.com/index/the‑defenders‑window/